Catatan penulis: Artikel ini mengupas arti sebenarnya dari klaim “hingga 5.000 orang terdampak” dalam insiden penyusupan ekstensi Cursor. Kita akan membahas rantai serangan, kasus yang terverifikasi, batas risiko kunci API, dan langkah pemeriksaan mandiri agar kamu bisa membedakan klaim yang didukung bukti dari yang berlebihan.
Pada 29 Oktober 2026, ekstensi Claude Code yang telah dimanipulasi muncul di marketplace ekstensi Cursor. Dalam beberapa hari berikutnya, judul seperti “5.000 developer diretas” dan “kunci API Claude bocor secara massal” mulai beredar. Faktanya: 5.000 adalah batas atas jumlah pengguna yang berpotensi terdampak menurut Cursor, bukan 5.000 kasus peretasan yang telah terkonfirmasi.
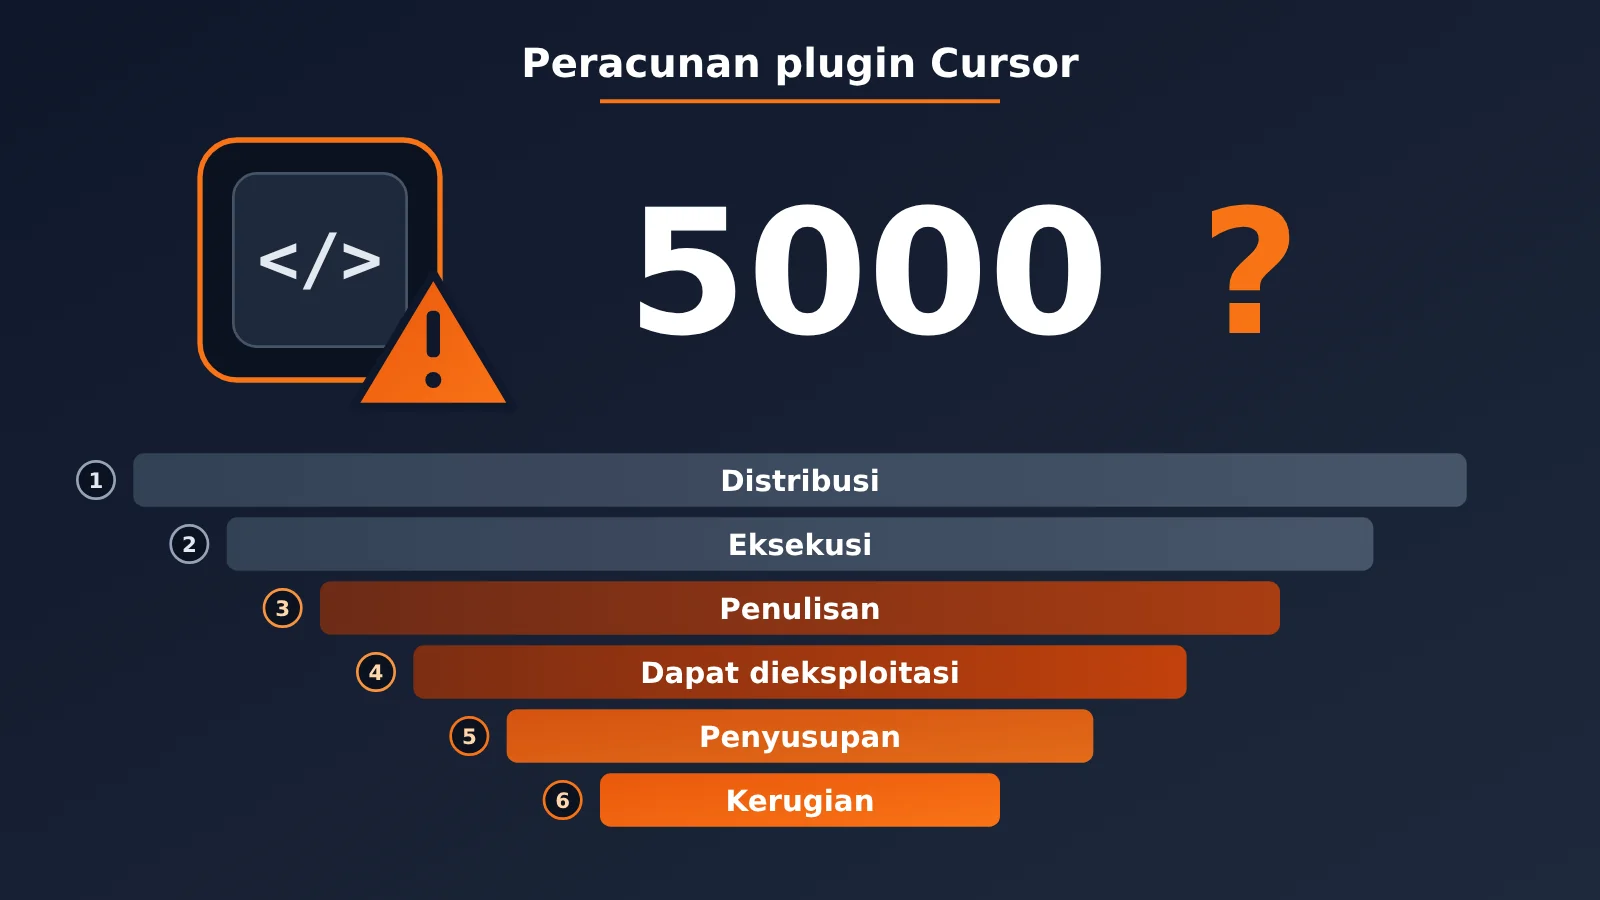
Ini bukan upaya untuk meremehkan risiko. Pengumuman resmi Cursor, tim riset keamanan Microsoft, Phorion, Expel, dan sejumlah organisasi lain telah memastikan bahwa insiden ini benar-benar terjadi. Aktivitas berbahaya juga telah teramati di perangkat pelanggan. Artikel ini membahas fakta yang sudah terverifikasi dan angka yang belum dipublikasikan melalui enam tahap: “distribusi, eksekusi, penulisan, dapat dieksploitasi, peretasan aktual, dan kehilangan data”.
Manfaat utama: Setelah membaca artikel ini, kamu bisa menilai dampak nyata penyusupan ekstensi Cursor terhadap diri sendiri dan tim, lalu mengikuti langkah pemeriksaan mandiri dan rotasi kredensial yang direkomendasikan secara resmi.
Ringkasan Fakta Insiden Penyisipan Malware pada Ekstensi Cursor
Mari mulai dengan beberapa fakta dasar yang sudah terverifikasi. Kunci untuk memahami insiden ini adalah batasannya: ini merupakan serangan rantai pasokan perangkat lunak pada alat pengembang, bukan pembobolan model Claude atau sistem internal Anthropic.
| Informasi | Detail |
|---|---|
| Waktu kejadian | 29 Oktober 2026 (mulai pukul 17.27 waktu Beijing) |
| Kanal distribusi | Cursor VS Code Extension Marketplace |
| Identitas yang dicatut | anthropic.claude-code (identitas penerbit dan nama ekstensi Anthropic) |
| Versi berbahaya | 2.1.312 dan 2.1.313, total 2 versi |
| Platform yang disebutkan secara resmi | Windows x64, macOS ARM64 (kode juga memuat logika serangan untuk Linux) |
| Lama distribusi publik | Sekitar 11 jam 8 menit |
| Perkiraan dampak resmi | Hingga 5.000 pengguna mungkin terdampak |
| Kanal yang tidak terdampak | Microsoft Visual Studio Marketplace, paket npm resmi @anthropic-ai/claude-code |
Anthropic menyatakan bahwa build berbahaya tersebut tidak dikembangkan atau dirilis olehnya, dan insiden ini juga tidak melibatkan sistem internal maupun komputer karyawannya. Hingga 2 November, belum ada kesimpulan investigasi yang dipublikasikan tentang bagaimana penyerang memperoleh izin untuk menerbitkan build ke marketplace Cursor.
Linimasa Utama Penyisipan Malware pada Ekstensi Cursor
Ada dua rentang waktu dalam insiden ini yang mudah tertukar. Pertama, periode ketika paket berbahaya tersedia untuk diunduh di marketplace. Kedua, waktu ketika kode berbahaya benar-benar berjalan di perangkat yang telah memasangnya. Yang kedua bisa terjadi jauh lebih lambat, jadi penghapusan ekstensi dari marketplace tidak berarti perangkat lokal sudah aman.
| Waktu Beijing | Peristiwa |
|---|---|
| 29 Oktober 17.27 | Ekstensi berbahaya mulai tersedia untuk diunduh di marketplace Cursor |
| 30 Oktober 04.35 | Cursor menghentikan distribusi dan menutup periode paparan di marketplace |
| 30 Oktober | Cursor menerbitkan pengumuman keamanan; Phorion, OpenSourceMalware, dan Microsoft kemudian menerbitkan analisis masing-masing |
| 30 Oktober 12.45 | Expel pertama kali mengamati aktivitas berbahaya pada Mac milik pelanggan, setelah ekstensi dihapus dari marketplace |
| 31 Oktober 02.30 | Cursor memperbarui pengumuman, menambahkan 2.1.312 dan merevisi indikator kompromi |
| 31 Oktober | Phorion merevisi penelitiannya dan mengonfirmasi bahwa cakupan versi yang terdampak lebih luas |
Awalnya, ada juga laporan yang menyebut Open VSX sebagai sasaran serangan. OpenSourceMalware kemudian mengoreksi pernyataan tersebut. Socket juga tidak menemukan versi berbahaya yang dimaksud setelah memeriksa catatan registri Open VSX. Sejauh ini, satu-satunya kanal yang dapat dipastikan menjadi sasaran serangan adalah Cursor Marketplace.
Cara kerja penyusupan ekstensi Cursor: dari loader 66 baris hingga terowongan SSH terbalik
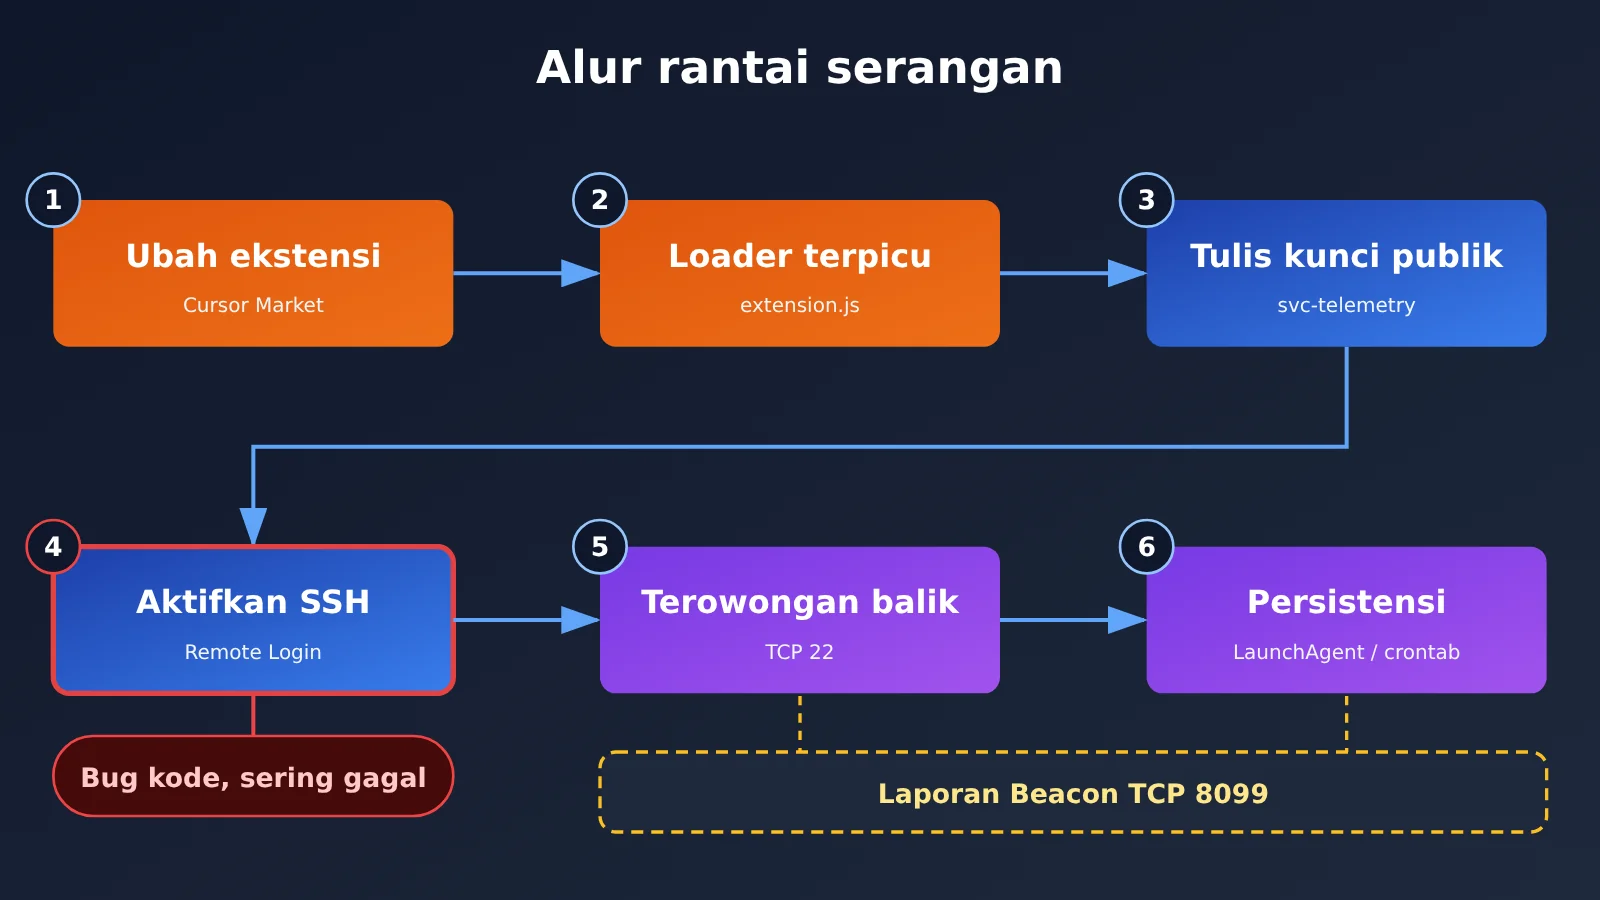
Menurut analisis Phorion dan OpenSourceMalware, penyerang menyisipkan sekitar 66 baris kode JavaScript berbahaya sebagai loader di awal extension.js milik ekstensi yang sah, sebelum kode utama ekstensi. Loader ini langsung berjalan saat modul ekstensi dimuat. Pengguna tidak perlu mengirim pesan kepada Claude atau memberikan izin untuk tugas pemrograman apa pun. Antarmuka dan fitur Claude Code tetap berfungsi seperti biasa, sementara sebagian kesalahan ditangani secara diam-diam, sehingga pengguna sulit menyadarinya.
Rangkaian serangan ini dapat diringkas menjadi enam langkah:
- Mengumpulkan informasi perangkat: nama host, nama pengguna, sistem operasi dan arsitektur CPU, direktori beranda, direktori kerja, alamat email global Git, IP publik, dan lainnya.
- Menanamkan kunci SSH yang diizinkan: menulis kunci publik yang dikendalikan penyerang ke
authorized_keysmilik pengguna, dengan penandasvc-telemetry. - Mencoba mengaktifkan layanan SSH: jika perangkat menerima login SSH, penyerang berpotensi masuk menggunakan kunci yang ditanamkan.
- Membuat terowongan SSH terbalik: perangkat korban memulai koneksi ke server penyerang (TCP 22), lalu meneruskan koneksi kembali ke layanan SSH lokal untuk melewati sebagian pembatasan koneksi masuk.
- Memasang mekanisme persistensi: mengatur koneksi ulang otomatis setelah login di macOS dan Windows, serta menggunakan
crontab @rebootdi Linux. Dengan begitu, pintu belakang dapat berjalan tanpa bergantung pada ekstensi. Jika koneksi gagal, percobaan diulang kira-kira setiap 60 detik. - Melaporkan status eksekusi: mengirim informasi perangkat dan hasil setiap langkah ke server melalui Beacon HTTP di port TCP 8099.
Mengapa penyusupan ekstensi Cursor bukan injeksi petunjuk
Banyak orang yang mendengar “Claude Code bermasalah” langsung mengira modelnya dimanipulasi dengan petunjuk berbahaya. Bukan itu yang terjadi kali ini. Ini adalah serangan eksekusi kode ekstensi yang umum: logika berbahayanya sama sekali tidak berkaitan dengan keluaran model. Prinsipnya akan sama pada plugin IDE lain yang disusupi. Jadi, membahas keamanan model Claude sendiri tidak relevan untuk insiden ini. Masalah yang sebenarnya terungkap adalah putusnya rantai kepercayaan ketika jalur distribusi plugin alat pengembangan disalahgunakan.
Dua cacat implementasi dalam kode berbahaya
Tingkat bahaya serangan ini berkurang karena ada kesalahan dalam penulisan kodenya. Di macOS, kode berbahaya memeriksa status Remote Login tanpa hak administrator. Akibatnya, sistem mengembalikan kesalahan izin, bukan status “nonaktif”. Padahal, program hanya mencoba mengaktifkan SSH jika secara jelas mendeteksi status “nonaktif”. Karena itu, langkah ini gagal pada banyak Mac yang sebelumnya belum mengaktifkan SSH. Di Windows, saat memasang OpenSSH Server, kode tersebut keliru memanggil /bin/sh bergaya Unix, padahal jalur itu tidak tersedia di lingkungan Windows standar.
Namun, cacat bukan berarti serangan ini tidak berfungsi. Kode berbahaya masih bisa menulis kunci publik, membuat skrip persistensi, memulai koneksi jaringan, dan melaporkan informasi perangkat. Risiko pada perangkat yang SSH-nya sudah aktif jauh lebih tinggi. Salah satu pendiri Phorion, Calum Hall, juga mengatakan kepada WIRED bahwa jika diimplementasikan dengan benar, ini bisa menjadi pintu masuk serangan yang sangat berbahaya.
Apakah 5.000 Developer Diretas? Enam Tingkat Dampak Penyusupan Ekstensi Cursor
Angka “5.000” berasal dari pengumuman awal Cursor pada 29 Oktober: “At most 5,000 users were affected”, yang berarti maksimal 5.000 pengguna terdampak. Ini adalah batas atas yang dilaporkan oleh Cursor sendiri, bukan jumlah peretasan yang dikonfirmasi secara independen oleh lembaga keamanan. Pengumuman awal hanya menyebut 2.1.313, lalu versi 2.1.312 ditambahkan dalam pembaruan. Namun, Cursor tidak mengungkap jumlah pengguna untuk masing-masing versi maupun rincian jumlah keseluruhan setelah revisi.
Dengan membagi dampaknya menjadi enam tingkat, kita bisa lebih jelas melihat mana yang sudah terbukti dan mana yang masih dugaan:
| Tingkat | Artinya | Status bukti saat ini |
|---|---|---|
| 1. Berada dalam lingkungan berisiko | Menggunakan Cursor dan mungkin memasang ekstensi Claude Code | Jumlahnya tidak diketahui, bukan berarti semua pengguna Cursor |
| 2. Mendapatkan build berbahaya | Memasang atau memperbarui secara otomatis ke versi yang telah dimodifikasi dari marketplace Cursor selama periode insiden | Batas atas resmi 5.000, tanpa rincian berdasarkan platform atau versi |
| 3. Kode berbahaya dijalankan | Memuat extension.js yang telah dimodifikasi |
Expel dan Phorion mencatat kasus nyata, jumlah global tidak diketahui |
| 4. Komponen berhasil dipasang | Kunci publik SSH, skrip, LaunchAgent, dan komponen lain tersimpan di perangkat | Bisa terjadi meskipun login jarak jauh tidak diaktifkan |
| 5. Penyerang benar-benar mengakses dari jarak jauh | SSH dapat digunakan untuk login, autentikasi berhasil, dan terowongan tersedia | Jumlah keberhasilan secara global belum diumumkan |
| 6. Pencurian data atau kerugian finansial | Repositori kode, kunci aktif, atau file internal diakses | Tidak ada statistik publik |
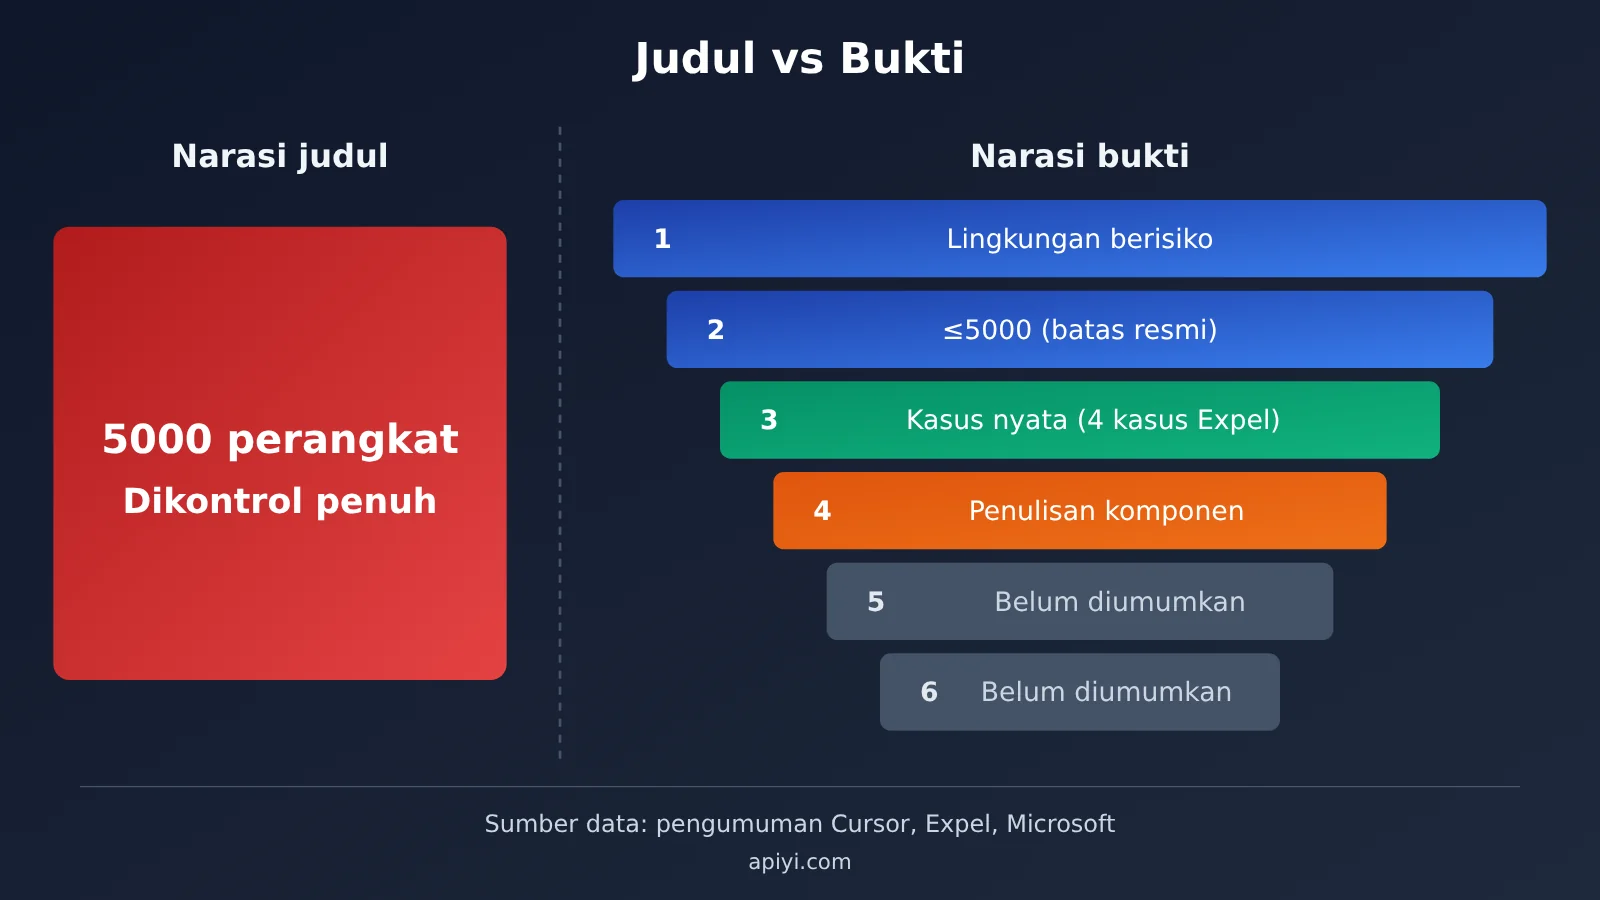
Perbedaan antara sisi kiri dan kanan diagram menunjukkan kesenjangan antara judul berita dan bukti yang tersedia. Semakin ke bawah corong, semakin sedikit bukti yang dipublikasikan. Saat ini, belum ada bukti yang mendukung klaim bahwa “5.000 komputer dikendalikan sepenuhnya” atau “kunci API 5.000 orang dicuri”.
Apa yang ditunjukkan oleh 4 kasus nyata Expel
Pada 29–30 Oktober, Expel menangani 4 insiden terkait di 4 pelanggan, masing-masing melibatkan 1 Mac. Tiga di antaranya menggunakan CrowdStrike Falcon, sedangkan satu lainnya menggunakan Microsoft Defender for Endpoint. Keempat insiden menunjukkan adanya koneksi jaringan ke alamat IP server penyerang. Artinya, insiden ini sudah melampaui tahap analisis kode di laboratorium.
Kasus yang paling menarik adalah eksekusi tertunda. Pada 30 Oktober pukul 12.44 waktu Beijing, pengguna masuk ke Mac dan menjalankan Cursor. Aktivitas berbahaya muncul satu menit kemudian, dan koneksi ke IP penyerang masih terdeteksi hingga pukul 22.29—hampir 10 jam. Saat itu, marketplace sudah lama menghapus paket berbahaya tersebut. Penjelasan yang lebih masuk akal adalah paket itu sudah diunduh selama masih tersedia, lalu baru terpicu ketika pengguna membuka kembali Cursor.
Data ini punya batas yang jelas: 4 kasus tidak berarti hanya 4 perangkat di seluruh dunia yang terdampak. Angka 4 juga tidak bisa dibagi 5.000 untuk menghitung tingkat infeksi, dan terdeteksinya terowongan SSH tidak berarti penyerang sudah berhasil masuk. Phorion juga menemukan sampel pada Mac milik pelanggan, tetapi belum jelas apakah kasusnya tumpang tindih dengan temuan Expel, sehingga angkanya tidak bisa langsung dijumlahkan. Expel juga menemukan satu mesin dengan proses terowongan berbahaya tanpa penanda kunci publik svc-telemetry. Ini menunjukkan bahwa pencarian berdasarkan satu penanda saja mudah melewatkan ancaman.
Batas risiko kunci API dalam penyusupan kode berbahaya ke plugin Cursor
Kode berbahaya menyaring hingga 40 variabel lingkungan yang namanya mengandung KEY, TOKEN, SECRET, PASS, AWS, atau GCP. Misalnya, jika mesin memiliki variabel OPENAI_API_KEY, penyerang bisa mengetahui bahwa mesin tersebut menggunakan layanan terkait. Namun, peneliti memastikan bahwa laporan awal hanya berisi nama variabel, bukan nilainya.
Jadi, yang tepat: kode serangan dapat mengenali kategori konfigurasi sensitif. Jika pintu belakang benar-benar dimanfaatkan, penyerang mungkin dapat membaca kredensial lokal dan kode sumber. Namun, belum ada data publik tentang berapa banyak kunci API yang benar-benar dicuri. Klaim “semua kunci API pengguna telah dicuri” menyamakan kemampuan dengan hasil yang sudah terjadi. Meski begitu, ketidakjelasan batas risiko justru menjadi alasan untuk melakukan rotasi kredensial sebagai langkah pencegahan.
Analisis dampak penyusupan kode berbahaya ke plugin Cursor
Dampak bagi pengembang
- Menghapus plugin saja tidak cukup: Pihak resmi mengingatkan bahwa hanya menghapus plugin atau memperbaruinya ke
2.1.314belum tentu menghilangkan kunci publik SSH, entri startup, dan skrip latar belakang yang sudah ditanam. - Masih bisa terpicu setelah plugin ditarik: Kasus pemicuan tertunda yang ditemukan Expel menunjukkan bahwa pengguna yang baru membuka Cursor setelah plugin ditarik juga perlu memeriksa perangkatnya.
- Mesin dengan SSH yang selalu aktif lebih berisiko: Mesin pengembangan sering mengaktifkan Remote Login untuk debugging jarak jauh, sehingga terhindar dari cacat implementasi dalam kode berbahaya.
- Kredensial yang berpotensi terekspos sudah dipetakan: Sekalipun pintu belakang tidak berhasil dimanfaatkan, penyerang mungkin sudah mengetahui layanan cloud dan API yang Anda gunakan.
Dampak bagi tim dan industri
- Distribusi plugin menjadi permukaan serangan baru: Versi ekstensi yang sama di berbagai marketplace bisa berasal dari sumber berbeda. Saat menilai risikonya, pertimbangkan sumber instalasi dan hash file, bukan hanya nomor versi.
- Izin terminal yang diberikan kepada alat pemrograman AI perlu dievaluasi ulang: Plugin IDE umumnya berjalan dengan izin pengguna, dapat membaca dan menulis direktori home, serta membuat koneksi jaringan. Perusahaan perlu memasukkannya ke dalam pengelolaan endpoint.
- Respons insiden perlu mencakup siklus hidup kredensial: Repositori, kunci API, kredensial cloud, dan token sesi yang dapat diakses perangkat terdampak perlu dievaluasi. Semakin tersebar kunci yang digunakan proyek, semakin besar biaya rotasinya.
Pemeriksaan Mandiri Keracunan Plugin Cursor dan Panduan Rotasi Kredensial
Pertama, gunakan skrip pemeriksaan dan perbaikan macOS atau Windows yang disediakan dalam pengumuman resmi Cursor. Indikator dan perintah di bawah ini membantu memahami dan memeriksa masalah, tetapi tidak menggantikan skrip resmi maupun investigasi log.
| Kategori | Indikator |
|---|---|
| Server berbahaya | 134.209.82[.]225 (tunnel TCP 22, beacon TCP 8099); menurut pengumuman resmi, server ini telah dinonaktifkan melalui koordinasi |
| Penanda kunci publik SSH | svc-telemetry, sidik jari SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk |
| Jejak di macOS | ~/.config/.smt, ~/.config/.smtk, ~/Library/LaunchAgents/com.apple.sysmond.plist |
| Jejak di Windows | %USERPROFILE%\.config\smt.cmd, smtk, tugas terjadwal SysMon, entri startup sysmon.cmd |
| Jejak di Linux | Entri crontab @reboot milik pengguna, file .smt / .smtk |
| Umum | Awalan file sementara .stk_ |
Langkah pertama: Pemeriksaan cepat di perangkat (contoh macOS)
# 1. 检查授权公钥中是否有攻击者标记(注意:没找到不代表安全,可能漏报)
grep -n "svc-telemetry" ~/.ssh/authorized_keys

# 2. 检查持久化文件与启动项
ls -la ~/.config/.smt ~/.config/.smtk ~/Library/LaunchAgents/com.apple.sysmond.plist 2>/dev/null

# 3. 检查是否存在与恶意服务器的连接
lsof -nP -i | grep "134.209.82.225"

# 4. 确认 Remote Login 状态(需要管理员权限)
sudo systemsetup -getremotelogin
Pengguna Windows dapat menggunakan schtasks /query /tn SysMon untuk memeriksa tugas terjadwal, lalu mencari sysmon.cmd di direktori startup. Jika salah satu indikator ditemukan, simpan bukti, isolasi perangkat, lalu lakukan pembersihan menggunakan skrip resmi. Jika perangkat tidak dapat dipulihkan ke kondisi tepercaya, pertimbangkan untuk menginstal ulang sistem dan melakukan rotasi kredensial di perangkat tepercaya lain.
Langkah kedua: Inventarisasi nama variabel kredensial yang terekspos
Skrip berikut menyaring variabel lingkungan menggunakan kata kunci yang sama dengan kode berbahaya. Skrip ini hanya mencetak nama, bukan nilainya, sehingga kamu bisa menyusun daftar kredensial yang perlu dirotasi. Setelah rotasi selesai, lakukan satu panggilan API sederhana untuk memastikan kunci baru berfungsi:
import os, re, openai

# Kata kunci yang sama dengan kode berbahaya, untuk mencantumkan nama variabel yang mungkin diintai
pattern = re.compile(r"KEY|TOKEN|SECRET|PASS|AWS|GCP")
print([k for k in os.environ if pattern.search(k.upper())])

# Setelah rotasi di perangkat tepercaya, verifikasi panggilan dengan kunci baru
client = openai.OpenAI(
    api_key=os.environ["NEW_API_KEY"],
    base_url="https://api.apiyi.com/v1"  # Antarmuka APIYI yang kompatibel dengan OpenAI
)
r = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "ping"}]
)
print(r.choices[0].message.content)
Lihat skrip lengkap untuk inventarisasi dan verifikasi kredensial
import os
import re
import openai
from typing import List

KEYWORDS = re.compile(r"KEY|TOKEN|SECRET|PASS|AWS|GCP")

def list_sensitive_env_names(limit: int = 40) -> List[str]:
    """只返回疑似凭证的环境变量名称,绝不输出值。
    limit 与恶意代码的筛选上限保持一致,用于还原攻击者可能看到的视图。"""
    names = [k for k in os.environ if KEYWORDS.search(k.upper())]
    return sorted(names)[:limit]

def verify_new_key(model: str = "gpt-4o-mini") -> bool:
    """轮换后验证新 Key 是否可正常调用"""
    client = openai.OpenAI(
        api_key=os.environ.get("NEW_API_KEY", ""),
        base_url="https://api.apiyi.com/v1"
    )
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": "ping"}],
            max_tokens=10
        )
        return bool(resp.choices[0].message.content)
    except Exception as e:
        print(f"验证失败: {e}")
        return False

if __name__ == "__main__":
    print("可能暴露给攻击者的变量名:")
    for name in list_sensitive_env_names():
        print("  -", name)
    print("新 Key 验证结果:", verify_new_key())
Langkah ketiga: Rotasi kredensial berdasarkan prioritas
| Jenis kredensial | Prioritas rotasi | Tindakan yang disarankan |
|---|---|---|
| Kunci privat SSH dan kunci publik yang diizinkan | Tertinggi | Hapus kunci publik yang mencurigakan, buat ulang pasangan kunci, lalu perbarui di setiap server |
| Kredensial layanan cloud (AWS/GCP, dll.) | Tertinggi | Cabut kredensial lama dan periksa pemanggilan yang tidak wajar di log audit cloud |
| Token dan sesi platform Git | Tinggi | Cabut PAT, paksa semua sesi keluar, dan periksa riwayat akses repositori |
| Kunci API Model Bahasa Besar | Tinggi | Cabut dan buat ulang di setiap platform; jika pemanggilan model dari berbagai penyedia dilakukan melalui APIYI apiyi.com, cukup rotasi satu kunci API |
Variabel TOKEN/SECRET lainnya |
Sedang | Tangani satu per satu berdasarkan daftar yang dihasilkan skrip |
🎯 Saran teknis: Jika proyek terhubung langsung ke beberapa platform seperti OpenAI, Claude, dan Gemini, setelah insiden Anda perlu masuk ke masing-masing dasbor untuk mencabut dan membuat ulang kunci API. Rekomendasi resminya adalah memusatkan pemanggilan model melalui APIYI apiyi.com. Satu kunci API bisa digunakan untuk berbagai model populer, antarmukanya kompatibel dengan OpenAI, dan saat rotasi Anda hanya perlu mengubah satu konfigurasi. Penggunaan juga lebih mudah dipantau secara terpusat untuk mendeteksi pengeluaran yang tidak wajar.
Pertanyaan yang Sering Diajukan (FAQ)
Q1: Apa sebenarnya insiden penyusupan pada ekstensi Cursor?
Pada 29 Oktober 2026, marketplace ekstensi Cursor mendistribusikan ekstensi Claude Code yang telah dimodifikasi (`2.1.312` dan `2.1.313`) selama sekitar 11 jam. Kode berbahaya tersebut mencoba memasang backdoor SSH dan mempertahankan aksesnya secara persisten. Ini adalah serangan rantai pasok pada alat pengembangan; model Claude dan sistem internal Anthropic tidak diretas.
Q2: Benarkah 5.000 pengembang diretas?
Tidak ada bukti yang mendukung klaim tersebut. Angka 5.000 adalah batas atas pengguna yang berpotensi terdampak menurut Cursor. Hingga saat ini, belum ada statistik publik tentang jumlah pengguna yang benar-benar menjalankan kode berbahaya, memiliki backdoor yang bisa dieksploitasi, atau perangkatnya benar-benar diakses oleh penyerang. Yang bisa dipastikan, Expel dan sejumlah organisasi lain memang mengamati aktivitas berbahaya pada perangkat pelanggan.
Q3: Apakah kunci API saya dicuri? Apa yang perlu saya lakukan?
Data awal yang dilaporkan hanya berupa nama variabel lingkungan, bukan nilainya. Jadi, belum bisa dipastikan bahwa kunci API telah bocor. Namun, jika kamu memasang atau memperbarui ekstensi tersebut secara otomatis melalui marketplace Cursor selama periode insiden, sebaiknya lakukan rotasi semua kunci terkait dari perangkat tepercaya. Semakin terpusat pengelolaan kredensial, semakin mudah penanganannya. Tim yang mengelola pemanggilan berbagai model secara terpusat melalui APIYI apiyi.com hanya perlu merotasi satu kunci, lalu memverifikasinya dengan skrip dalam artikel ini.
Q4: Apakah memperbarui ke 2.1.314 atau menghapus ekstensi sudah cukup untuk memastikan keamanan?
Belum tentu. Pihak resmi mengingatkan bahwa menghapus atau memperbarui ekstensi mungkin tidak menghilangkan komponen persistensi yang sudah terpasang, seperti kunci publik SSH, LaunchAgent, atau tugas terjadwal. Jalankan skrip pemeriksaan resmi dan periksa juga proses, koneksi jaringan, serta item yang berjalan saat startup untuk menilai kondisi secara menyeluruh.
Q5: Apakah Claude Code yang dipasang melalui VS Code atau npm juga terdampak?
Microsoft mengonfirmasi bahwa Microsoft Visual Studio Marketplace dan paket npm resmi `@anthropic-ai/claude-code` tidak terdampak oleh insiden ini. Nomor versi yang sama di kanal lain belum tentu mengandung kode berbahaya. Periksa juga sumber instalasi dan hash file saat menentukannya.
Q6: Bagaimana cara mengurangi risiko terhadap kredensial di lingkungan pengembangan setelah insiden ini?
Sebaiknya matikan login SSH jarak jauh saat tidak diperlukan, jangan simpan kunci jangka panjang dalam bentuk teks biasa di variabel lingkungan global, dan tetapkan batas penggunaan untuk kunci API. Untuk pemanggilan model, kamu bisa menggabungkan akses ke berbagai platform melalui satu pintu seperti APIYI apiyi.com. Dengan pembayaran sesuai pemakaian dan pemantauan penggunaan terpusat, konsumsi yang tidak wajar lebih mudah terdeteksi.
Poin Utama Penyusupan Ekstensi Cursor
- Jenis insiden: Marketplace Cursor mendistribusikan ekstensi yang telah dimodifikasi. Ini adalah serangan rantai pasokan, bukan celah pada model Claude.
- Arti angka 5.000: Ini adalah batas atas potensi pengguna terdampak menurut pihak resmi, bukan jumlah peretasan yang telah dikonfirmasi.
- Yang sudah dikonfirmasi: Lembaga independen mengamati aktivitas berbahaya dan koneksi keluar pada Mac yang digunakan dalam pengujian nyata.
- Yang belum diumumkan: Jumlah pengguna yang berhasil diakses dari jarak jauh, jumlah kunci yang dicuri, dan nilai kerugian finansial.
- Risiko utama: Kode berbahaya masih bisa aktif setelah ekstensi dihapus dari marketplace. Menghapus ekstensi juga tidak menjamin pintu belakang ikut terhapus.
- Langkah penanganan: Jalankan skrip resmi, rotasi kredensial melalui perangkat tepercaya, dan gunakan APIYI apiyi.com untuk mengurangi jumlah kunci yang tersebar.
Kesimpulan
Poin utama insiden penyusupan ekstensi Cursor:
- Bedakan judul dan bukti: “Maksimal 5.000 orang terdampak” dan “5.000 orang diretas” adalah dua klaim yang sangat berbeda. Bukti publik saat ini baru menunjukkan bahwa kode berbahaya memang telah dieksekusi dalam kasus nyata.
- Serangan memang ada, tetapi efektivitasnya terbatas: Kode berbahaya memiliki kemampuan membuat pintu belakang dan bertahan di sistem, tetapi kelemahan implementasinya di macOS dan Windows mengurangi tingkat keberhasilan akses jarak jauh.
- Satu pemeriksaan saja tidak cukup: Periksa sumber instalasi, hash file, proses, koneksi jaringan, dan item startup secara bersamaan. Hanya mencari
svc-telemetrybisa membuat ancaman terlewat.
Jika kamu menggunakan ekstensi Claude Code melalui marketplace Cursor pada 29–30 Oktober, periksa perangkat terlebih dahulu sesuai panduan resmi, lalu rotasi kredensial berdasarkan prioritas. Untuk API model, kamu bisa memanfaatkan kesempatan ini untuk menyatukan kunci yang tersebar melalui APIYI apiyi.com, sehingga rotasi darurat berikutnya akan lebih mudah.
📚 Referensi
- Pengumuman keamanan resmi Cursor: Waktu kejadian, versi, hash file berbahaya, dan skrip pembersihan
- Tautan:
cursor.com/blog/claude-code-extension-security-notice -
Keterangan: Jadikan pengumuman ini sebagai rujukan pertama saat melakukan pemeriksaan mandiri. Di dalamnya terdapat skrip perbaikan untuk macOS dan Windows.
-
Microsoft Security Research: Analisis rantai serangan ekstensi Claude Code berbahaya
- Tautan:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/ -
Keterangan: Memastikan batas rantai pasokan, mekanisme SSH, dan detail persistensi.
-
Phorion: Official Claude Code Extension Compromise
- Tautan:
phorion.io/blog/offical-claude-code-vsx-compromise/ -
Keterangan: Detail teknis loader 66 baris, perbedaan antarplatform, dan cacat kode.
-
Expel: Fake Claude Code extensions in Cursor
- Tautan:
expel.com/blog/blog-fake-claude-code-extension-cursor-ssh-backdoor/ -
Keterangan: Empat insiden pelanggan nyata dan contoh eksekusi tertunda.
-
Socket: Cursor Removes Malicious Claude Code Extension
- Tautan:
socket.dev/blog/claude-code-extension-compromise - Keterangan: Pemeriksaan catatan Open VSX dan npm serta koreksi laporan awal yang keliru.
Penulis: Tim teknis APIYI
Diskusi teknis: Hubungi kami melalui halaman utama APIYI di apiyi.com. Untuk informasi integrasi lainnya, kunjungi pusat dokumentasi di docs.apiyi.com.