Catatan penulis: Membongkar insiden ekstensi Claude Code berbahaya di marketplace ekstensi Cursor. Fokusnya adalah cara pemuat 66 baris dipicu, bagaimana dua set kunci SSH bekerja bersama dengan terowongan balik, kesimpulan yang sudah dan belum terbukti, serta cara pengembang memeriksanya.
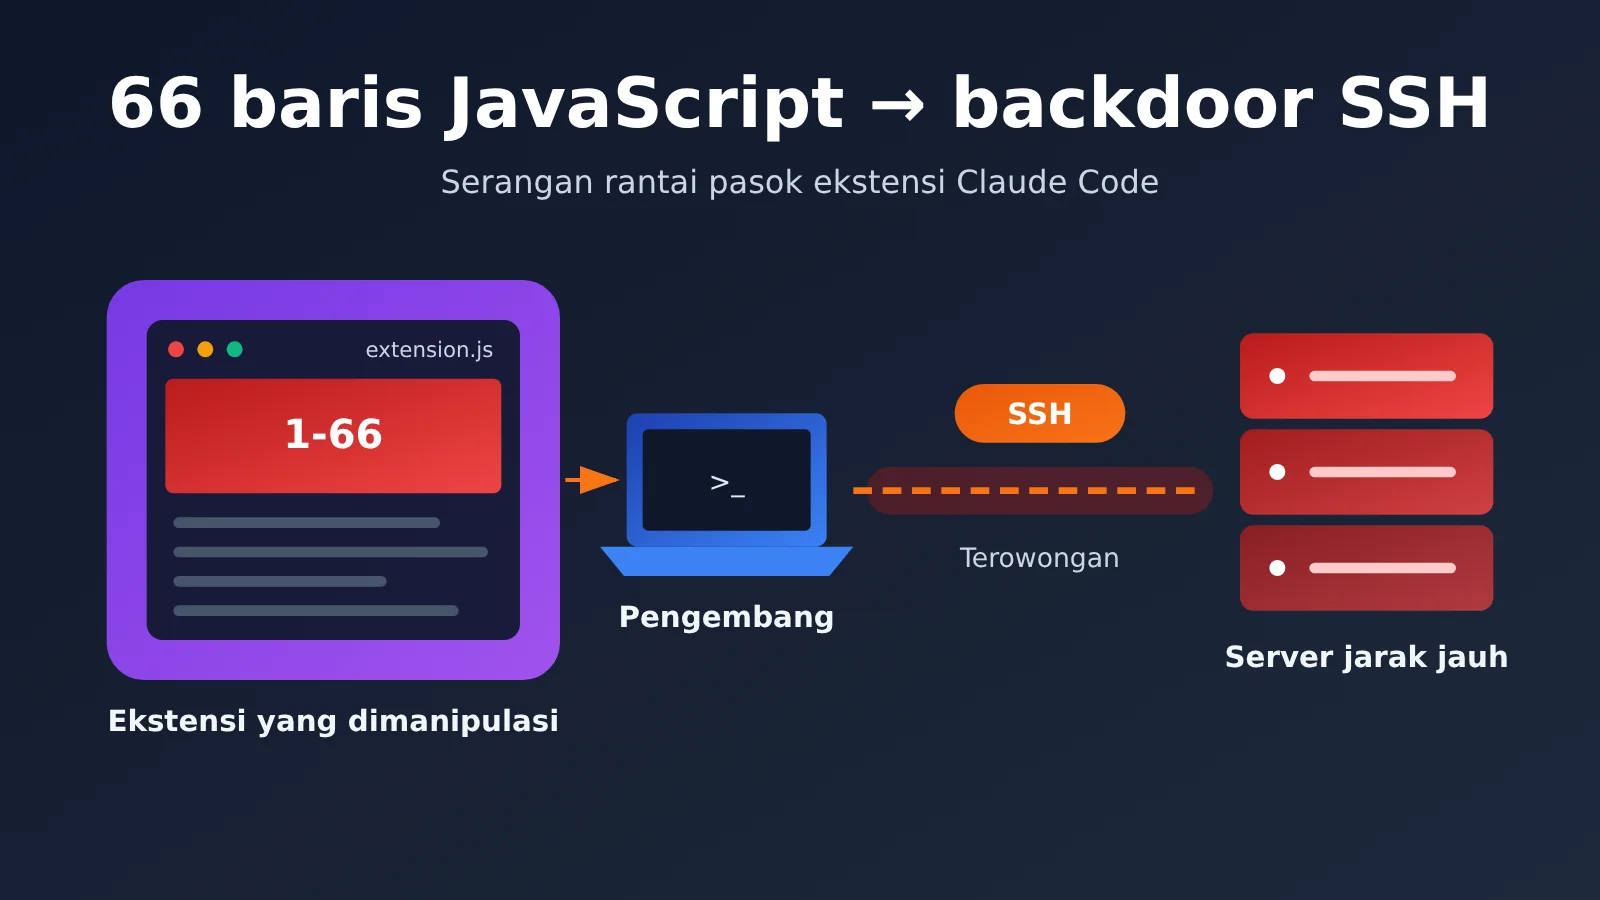
Pada 29 Oktober 2026, sebuah ekstensi anthropic.claude-code yang telah disisipi kode berbahaya muncul di marketplace ekstensi VS Code milik Cursor. Peneliti menemukan pemuat JavaScript sepanjang sekitar 66 baris di awal extension.js. Begitu editor memuat modul tersebut, pemuat ini akan mencoba memasang pintu belakang SSH yang persisten di komputer pengembang.
Ini bukan sekadar rumor. Pengumuman keamanan resmi Cursor, Microsoft Security Research, Phorion, StepSecurity, OpenSourceMalware, dan Expel telah menerbitkan analisis. Expel juga menyelidiki 4 insiden nyata yang menimpa pelanggan. Hingga 1 November, StepSecurity telah melengkapi analisisnya dengan perbandingan sampel yang presisi, sehingga gambaran teknisnya pada dasarnya sudah jelas.
Intinya: Dalam 3 menit, pahami apa yang dilakukan 66 baris kode ini, mengapa pengguna tidak perlu menjalankan perintah berbahaya apa pun, dan mengapa keamanan belum bisa dipastikan meski ekstensi sudah dihapus.
Ringkasan insiden backdoor JavaScript 66 baris
Mari perjelas dulu cakupan insiden ini. Ini adalah serangan rantai pasok perangkat lunak pada alat pengembangan, dengan masalah di saluran distribusi ekstensi Cursor. Model Claude sendiri tidak diretas, dan tidak ada bukti bahwa sistem internal Anthropic disusupi. Microsoft telah memastikan bahwa Microsoft Visual Studio Marketplace dan paket npm resmi @anthropic-ai/claude-code tidak terdampak.
| Informasi | Detail |
|---|---|
| Tanggal kejadian | 29 Oktober 2026 |
| Saluran distribusi | Cursor VS Code Extension Marketplace |
| Identitas yang dicatut | anthropic.claude-code (Anthropic tidak membuat atau merilis versi-versi ini) |
| Versi berbahaya | 2.1.312, 2.1.313 |
| Platform paket instalasi berbahaya yang tercantum secara resmi | Windows x64, macOS ARM64 |
| Durasi distribusi publik | Sekitar 11 jam 8 menit |
| Batas atas pengguna terdampak yang diungkapkan secara resmi | 5.000 orang (batas atas, bukan berarti 5.000 perangkat dikuasai) |
| Kode yang disisipkan | Pemuat awal pada baris 1–66 di extension.js |
| Versi perbaikan berikutnya | Anthropic merilis 2.1.314 |
Linimasa insiden backdoor JavaScript 66 baris
Semua waktu di bawah ini telah dikonversi ke waktu Beijing. Ada dua hal yang perlu dibedakan: waktu ketika paket instalasi tersedia untuk diunduh dan waktu ketika paket yang sudah diunduh benar-benar dijalankan. Waktu yang kedua bisa jauh lebih lambat.
| Waktu Beijing | Kejadian |
|---|---|
| 29 Oktober 17.27 | Ekstensi berbahaya mulai tersedia untuk diunduh di marketplace Cursor |
| 30 Oktober 04.35 | Cursor menghentikan distribusi, sehingga periode paparan berakhir |
| 30 Oktober | Cursor menerbitkan pengumuman keamanan, disusul analisis dari Phorion, OpenSourceMalware, dan Microsoft |
| 30 Oktober 12.45 | Expel mengamati kode berbahaya dijalankan untuk pertama kalinya di Mac milik pelanggan, sekitar 8 jam setelah ekstensi ditarik |
| 31 Oktober 02.30 | Cursor memperbarui pengumuman dengan memasukkan 2.1.312 sebagai versi terdampak dan merevisi indikator kompromi |
| 1 November | StepSecurity menyelesaikan perbandingan statis yang terperinci berdasarkan sampel dari MalwareBazaar |
Setelah insiden terungkap, Cursor menghapus versi berbahaya dan menutup sementara seluruh marketplace ekstensi. Cursor juga mengaudit catatan akses, merotasi kunci, membangun ulang marketplace, dan berkoordinasi dengan penyedia layanan cloud untuk menonaktifkan server penyerang. Hingga kini, informasi publik belum menjelaskan bagaimana penyerang memperoleh izin untuk memublikasikan build ke marketplace Cursor. Sebelum hasil investigasi keluar, kita tidak seharusnya menyimpulkan bahwa akun Anthropic dicuri atau ada celah keamanan tertentu di Cursor.
Bagaimana 66 Baris JavaScript Memicu Backdoor di Ekstensi Claude Code
Angka “66 baris” mudah disalahartikan seolah-olah seluruh ekstensi hanya terdiri dari 66 baris. Faktanya, extension.js yang normal adalah file terkompresi berukuran besar. Penyerang hanya menyisipkan loader berbahaya di bagian paling awal file, dari baris 1 hingga baris 66.
Kode ini menggunakan Immediately Invoked Function Expression (IIFE). Kode tersebut tidak perlu menunggu pengguna mengirim pesan ke Claude atau menunggu kondisi pemicu apa pun. Saat Cursor memuat file utama ekstensi di lingkungan Node.js, logika ini langsung berjalan sebelum kode fungsi normal ekstensi.
Perubahan 7.386 byte: perbandingan sampel secara mendetail
Pada 1 November, StepSecurity memperoleh sampel dari MalwareBazaar dan melakukan perbandingan statis setelah memverifikasi SHA-256. Hasilnya menunjukkan bahwa penyerang sama sekali tidak perlu menulis ulang ekstensi.
| Komponen perbandingan | Nilai |
|---|---|
extension.js normal |
3.685.536 byte |
extension.js berbahaya |
3.692.922 byte |
| Loader yang ditambahkan | 7.386 byte |
| Proporsi konten tambahan | Sekitar 0,20% |
| Nomor versi di manifes eksternal | 2.1.313 |
| Identitas versi di dalam kode ekstensi | 2.1.312 |
Dua baris terakhir juga patut diperhatikan. Penyerang mengemas ulang build normal versi 2.1.312 dan hanya mengubah informasi versi eksternalnya. Nomor versi yang ditampilkan tidak selalu sesuai dengan asal kode yang sebenarnya, sehingga penilaian berdasarkan nomor versi saja tidak bisa diandalkan. Di bagian lain artikel StepSecurity, angka “jumlah byte yang tersisa” tidak konsisten secara aritmetika. Saat mengutipnya, gunakan ukuran keseluruhan dan selisih pada tabel di atas sebagai acuan.
Mengapa pengguna tidak perlu menjalankan perintah berbahaya
Serangan ini tidak ada hubungannya dengan injeksi petunjuk. Peneliti memastikan bahwa keseluruhan prosesnya memiliki karakteristik berikut:
- Pengguna tidak perlu memulai percakapan dengan Claude, dan model tidak perlu menyetujui pelaksanaan perintah berisiko tinggi;
- Tidak bergantung pada petunjuk berbahaya maupun skrip siklus instalasi npm;
- Serangan awal tidak perlu mengunduh file executable tambahan.
Risiko sebenarnya berasal dari izin eksekusi ekstensi IDE di komputer pengembang. Ekstensi berjalan di Node.js sehingga dapat mengakses sistem file, membaca informasi sistem, membuat subproses, menjalankan perintah sistem, mengirim permintaan HTTP, dan memanggil alat SSH lokal.
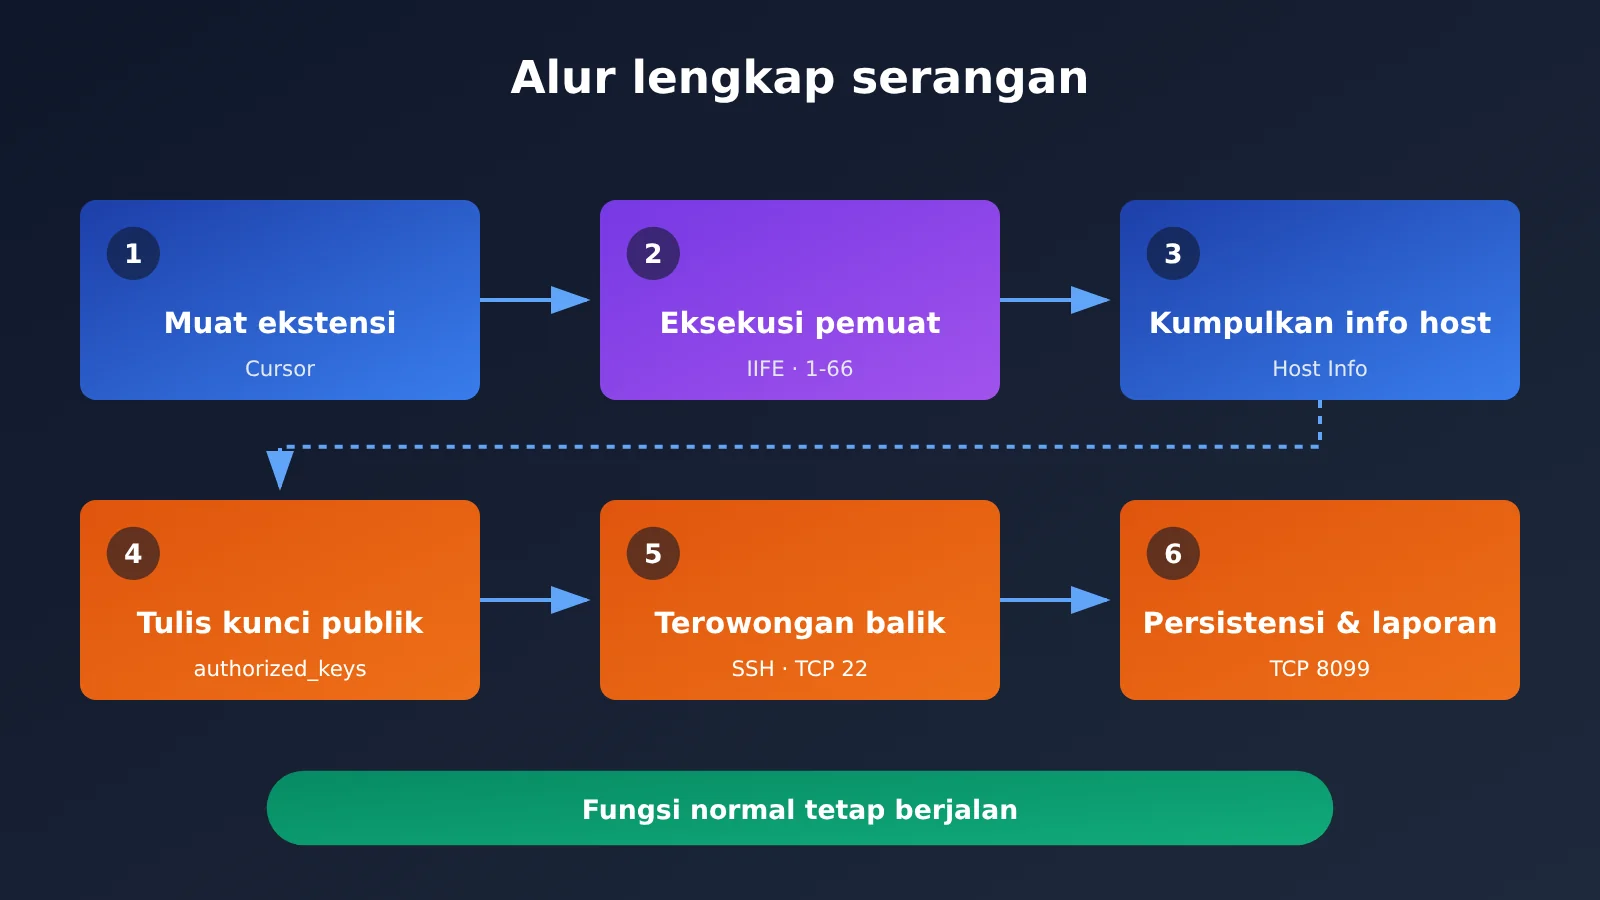
Desain dua set kunci pada pintu belakang SSH di plugin Claude Code
Bagian paling cerdik dari 66 baris kode ini adalah pintu belakangnya sepenuhnya memanfaatkan SSH bawaan sistem. Penyerang tidak perlu mengembangkan program kendali jarak jauh sendiri; cukup menggunakan dua set identitas SSH dengan fungsi yang berbeda.
Set pertama adalah kunci otorisasi pada komputer korban. Program berbahaya menambahkan kunci publik penyerang ke authorized_keys milik pengguna, dengan penanda publik svc-telemetry. Jika layanan SSH di komputer aktif, siapa pun yang memiliki kunci privat pasangannya berpotensi masuk sebagai pengguna tersebut.
Set kedua adalah kunci identitas untuk terhubung ke server eksternal. Program berbahaya menyimpan kunci privat lain agar perangkat korban dapat memulai koneksi ke server penyerang. Kunci ini bukan kunci privat asli milik pengguna. Sederhananya, set pertama menentukan “apakah penyerang bisa lolos autentikasi”, sedangkan set kedua menentukan “apakah komputer korban bisa memulai koneksi keluar”.
Mengapa tunnel SSH terbalik perlu diwaspadai
Banyak jaringan perusahaan dan rumah memblokir akses langsung dari internet ke komputer pribadi, tetapi biasanya tidak membatasi koneksi keluar yang dimulai oleh komputer tersebut. Tunnel terbalik memanfaatkan hal ini: komputer korban lebih dahulu terhubung ke server penyerang, lalu meneruskan permintaan akses dari server itu ke port 22 lokal.
Namun, adanya koneksi tidak berarti login berhasil. Keberhasilan login tetap bergantung pada apakah SSH lokal berjalan, konfigurasi autentikasi berlaku, dan bagaimana penerusan pada server penyerang diatur. Jika SSH lokal tidak aktif, tunnel mungkin tetap terbentuk, tetapi login jarak jauh tidak bisa dilakukan.
Teknik penyamaran dan kelemahan implementasi dalam 66 baris kode berbahaya
Untuk mengurangi kemungkinan terdeteksi, loader menerapkan beberapa langkah:
- Fungsi Claude Code yang normal tetap dimuat;
- Setiap langkah serangan menangani pengecualian secara terpisah, lalu melanjutkan eksekusi tanpa menampilkan pesan saat gagal;
- Tugas persistensi menggunakan nama seperti
SysMondancom.apple.sysmondyang meniru komponen sistem; - Setelah koneksi gagal, percobaan diulang sekitar setiap 60 detik;
- Sekitar 1,5 detik setelah dimulai, kode mencoba mengirimkan informasi.
Pengguna mungkin tidak melihat kejanggalan apa pun di antarmuka.
Kode berbahaya ini juga memiliki kelemahan yang cukup jelas, sehingga peluang keberhasilan login jarak jauh menjadi lebih rendah:
| Platform | Kelemahan implementasi | Dampak aktual |
|---|---|---|
| macOS | Memeriksa status Remote Login dengan hak akses biasa sehingga muncul kesalahan izin; kode hanya mencoba mengaktifkannya jika statusnya secara jelas terbaca “mati” | Remote Login tidak otomatis diaktifkan pada banyak Mac yang SSH-nya belum aktif; jika SSH sudah aktif, risikonya tetap ada |
| Windows | Menginstal OpenSSH Server melalui PowerShell, tetapi menjalankannya melalui fungsi bantu yang bergantung pada /bin/sh |
Windows standar tidak memiliki jalur tersebut, sehingga langkah pengaktifan layanan SSH bisa gagal |
| Linux | Menggunakan crontab @reboot untuk persistensi; Phorion menemukan kelemahan dalam pemeriksaan crontab |
Saat dijalankan berulang kali, kode bisa merusak tugas terjadwal milik pengguna; skala distribusi aktual di Linux belum dikonfirmasi |
Kelemahan ini bukan berarti kodenya sama sekali tidak berfungsi. Menulis ke file milik pengguna dan membuat item yang dijalankan saat pengguna masuk biasanya tidak memerlukan hak administrator. Jadi, ada kemungkinan layanan login jarak jauh gagal dijalankan, tetapi kunci otorisasi sudah ditulis, skrip peluncuran sudah dibuat, informasi host sudah dikirim, dan proses latar belakang terus mencoba terhubung ke luar. Anggapan bahwa “tanpa hak administrator, sistem sepenuhnya aman” tidaklah benar.
Analisis Dampak Pintu Belakang pada Plugin Claude Code bagi Developer
Dampak bagi developer
- Nama variabel lingkungan yang berkaitan dengan kunci API mungkin sudah terekspos: Loader menyaring hingga 40 variabel lingkungan yang namanya mengandung
KEY,TOKEN,SECRET,PASS,AWS, atauGCP. Laporan awal berisi nama, bukan nilainya, tetapi penyerang dapat menggunakannya untuk mengetahui API atau platform cloud yang Anda pakai. Setelah pintu belakang aktif, kredensial lokal masih berpotensi dibaca lebih lanjut. - Menghapus plugin tidak berarti menghapus pintu belakang: File persistensi, item startup, dan kunci publik SSH tidak otomatis hilang saat ekstensi dihapus. Dalam salah satu kasus yang ditangani Expel, pengguna baru membuka Cursor setelah plugin ditarik dari marketplace. Aktivitas berbahaya langsung dimulai dan berlangsung hampir 10 jam.
- Satu indikator saja bisa melewatkan ancaman: Expel menemukan proses tunnel berbahaya pada sebuah perangkat tanpa penanda kunci publik
svc-telemetry. Saat melakukan pemeriksaan, cocokkan juga versi, hash file, proses, koneksi jaringan, dan item startup.
Dampak bagi industri
- Ekstensi IDE menjadi sasaran serangan bernilai tinggi: Seiring meluasnya penggunaan alat pemrograman AI, komputer developer menyimpan kode sumber, kredensial cloud, dan kunci API model sekaligus. Menyisipkan 7 KB kode di bagian depan file terkompresi berukuran 3,6 MB saja sudah cukup untuk mengubah karakteristik keamanannya.
- Rantai penerbitan di marketplace ekstensi pihak ketiga perlu ditinjau ulang: Insiden ini hanya terjadi di marketplace Cursor, sementara ekstensi dengan nama yang sama di kanal lain tidak bermasalah. Artinya, nama penerbit yang “terlihat resmi” tidak cukup untuk menjadi dasar kepercayaan.
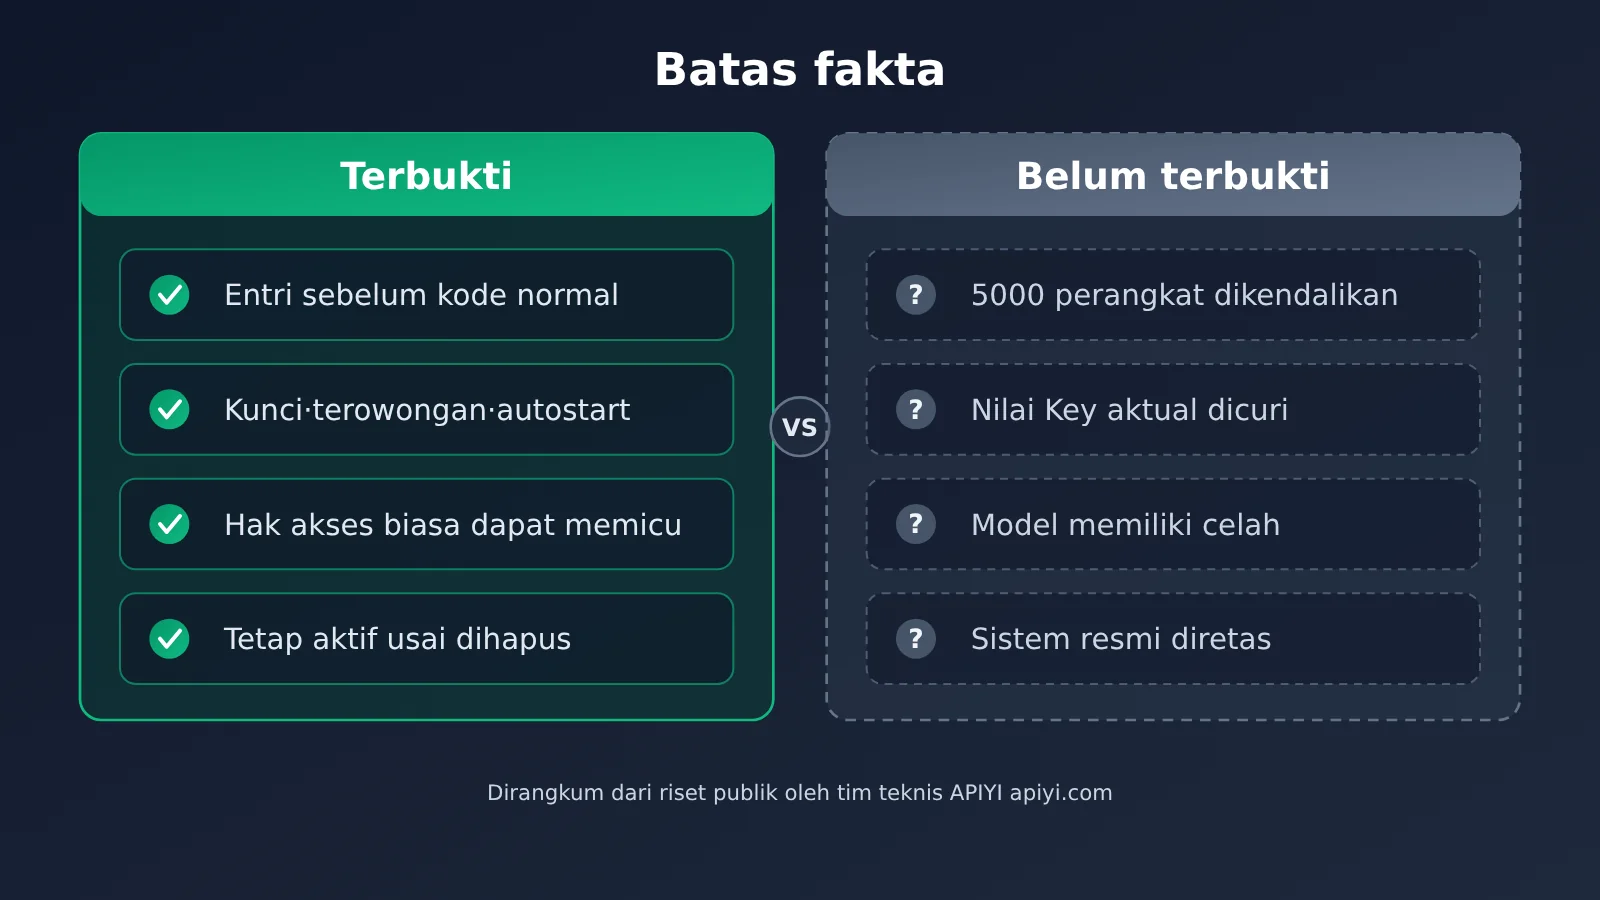
Gambar di atas dirangkum oleh tim teknis APIYI apiyi.com berdasarkan riset publik. Tabel berikut memisahkan fakta berdasarkan statusnya; perhatikan perbedaannya saat mengutip atau menyampaikan ulang:
| Kesimpulan | Status | Penjelasan |
|---|---|---|
| Marketplace Cursor pernah mendistribusikan ekstensi Claude Code yang telah dimodifikasi | Terbukti | Dikonfirmasi dalam pengumuman resmi |
| Kode berbahaya mampu mengumpulkan informasi, menanam kunci, membuat tunnel terbalik, dan mempertahankan akses | Terbukti | Analisis sampel dari beberapa lembaga menunjukkan hasil yang konsisten |
| Aktivitas berbahaya terjadi pada perangkat pelanggan nyata | Terbukti | Expel menangani 4 kasus, semuanya pada Mac |
| 5.000 komputer dikendalikan sepenuhnya | Belum terbukti | Angka 5.000 hanya batas atas perangkat yang mungkin terdampak |
| Nilai kunci API pengguna dicuri | Belum terbukti | Laporan awal hanya berisi nama variabel |
| Jumlah serangan yang berhasil di seluruh dunia dan kerugian finansial | Belum diumumkan | Tidak seharusnya diperkirakan |
Cara memeriksa backdoor SSH pada ekstensi Claude Code
Jika kamu memasang atau memperbarui ekstensi Claude Code secara otomatis melalui marketplace Cursor pada 29–30 Oktober, sebaiknya lakukan pemeriksaan awal. Skrip Node.js berikut hanya membaca lokasi jejak yang telah diungkap ke publik, tanpa mengubah apa pun:
// 只读排查:检查公开披露的入侵痕迹(不能单独作为结论)
const fs = require("fs"), os = require("os"), path = require("path");
const home = os.homedir();
const checks = [
  path.join(home, ".ssh", "authorized_keys"),
  path.join(home, ".config", ".smt"),
  path.join(home, ".config", ".smtk"),
  path.join(home, "Library", "LaunchAgents", "com.apple.sysmond.plist"),
  path.join(home, ".config", "smt.cmd"),
  path.join(home, ".config", "smtk"),
];
for (const p of checks) {
  if (!fs.existsSync(p)) continue;
  const hit = p.endsWith("authorized_keys")
    ? fs.readFileSync(p, "utf8").includes("svc-telemetry")
    : true;
  if (hit) console.log("⚠️ 发现可疑痕迹:", p);
}
Jika skrip menemukan salah satu jejak tersebut, periksa lebih lanjut hash file, tugas terjadwal SysMon, proses, dan catatan jaringan. Misalnya, periksa apakah pernah ada koneksi ke port 22 atau 8099 pada 134.209.82[.]225. Pengumuman resmi Cursor juga menyediakan skrip pemeriksaan dan perbaikan untuk macOS dan Windows. Pahami izin yang dibutuhkan skrip sebelum menjalankannya.
Untuk file ekstensi yang mencurigakan, kamu juga bisa menggunakan Model Bahasa Besar sebagai alat bantu untuk meninjau kode. Fokuslah pada apakah ada IIFE di awal file yang memanggil child_process, menulis ke authorized_keys, atau membuat koneksi SSH. Berikut contoh pemanggilan paling sederhana:
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # APIYI OpenAI 兼容接口
)

head = open("extension.js", encoding="utf-8", errors="ignore").read(10000)
resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "请审查这段 JS 开头是否存在可疑的子进程、SSH、持久化或外连行为:\n" + head}]
)
print(resp.choices[0].message.content)
Lihat skrip peninjauan lengkap (termasuk perbandingan hash)
import hashlib
import sys
import openai

# 公开披露的恶意 extension.js SHA-256
KNOWN_BAD = {
    "ecb58cb29078d9646ad1dcdbe51526f2d9cfea06be5fb2ab183e8ecc3ab6bf15",
}
KEYWORDS = ["child_process", "authorized_keys", "svc-telemetry",
            "LaunchAgents", "schtasks", "crontab", "8099", "-R"]

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # 使用 APIYI 统一接口
)

def sha256(path: str) -> str:
    h = hashlib.sha256()
    with open(path, "rb") as f:
        for chunk in iter(lambda: f.read(1 << 20), b""):
            h.update(chunk)
    return h.hexdigest()

def review(path: str, head_size: int = 10000) -> None:
    digest = sha256(path)
    print("SHA-256:", digest)
    if digest in KNOWN_BAD:
        print("⚠️ 命中已公布的恶意哈希,请立即隔离设备并按官方指引处置")

    head = open(path, encoding="utf-8", errors="ignore").read(head_size)
    hits = [k for k in KEYWORDS if k in head]
    print("文件开头命中关键词:", hits or "无")

    prompt = (
        "你是安全审计助手。下面是一个 IDE 扩展入口文件的开头部分,"
        "请判断是否存在在模块加载时立即执行的代码,"
        "并列出涉及子进程、SSH 密钥、持久化、网络外连的可疑片段。\n\n" + head
    )
    resp = client.chat.completions.create(
        model="gpt-4o-mini",
        messages=[{"role": "user", "content": prompt}],
        max_tokens=1200,
    )
    print(resp.choices[0].message.content)

if __name__ == "__main__":
    review(sys.argv[1] if len(sys.argv) > 1 else "extension.js")
Saran: Peninjauan oleh model hanya bersifat pelengkap dan tidak bisa menggantikan pemeriksaan log EDR serta pencocokan indikator resmi. Jika ingin membandingkan hasil peninjauan kode dari berbagai model, Anda bisa beralih model menggunakan kunci API yang sama melalui APIYI di apiyi.com. Pengguna baru mendapat kuota uji coba gratis. Pastikan juga kode tidak mengandung informasi bisnis sensitif sebelum dikirim untuk ditinjau.
Setelah memastikan ekstensi berbahaya pernah dijalankan, lakukan langkah-langkah berikut secara berurutan:
- Simpan bukti investigasi dan isolasi perangkat;
- Hapus file berbahaya, item startup, dan kunci publik SSH;
- Evaluasi risiko lanjutan terhadap repositori, kredensial cloud, token sesi, dan kunci API yang dapat diakses perangkat tersebut;
- Jika perangkat tidak dapat dipulihkan ke kondisi tepercaya, instal ulang sistem dan lakukan rotasi semua kredensial dari perangkat yang tepercaya.
Pertanyaan Umum FAQ
Q1: Apakah 66 baris JavaScript itu mencakup seluruh plugin Claude Code?
Tidak. Angka 66 baris mengacu pada pemuat berbahaya yang disisipkan di bagian paling awal `extension.js`, dari baris 1 hingga 66, dengan ukuran sekitar 7.386 byte. Kode plugin yang normal berukuran lebih dari 3,6 MB dan tetap berjalan seperti biasa setelahnya.
Q2: Apa bedanya dengan serangan injeksi petunjuk?
Injeksi petunjuk berupaya mengarahkan model untuk menghasilkan keluaran atau melakukan tindakan berbahaya. Dalam kasus ini, kode ekstensi langsung dijalankan saat ekstensi dimuat. Seluruh prosesnya tidak melewati Claude, tidak memerlukan percakapan, dan tidak memerlukan persetujuan model. Meski kamu tidak pernah menggunakan fitur AI dalam plugin tersebut, kodenya tetap bisa berjalan saat ekstensi dimuat.
Q3: Apakah Claude Code yang diinstal dari npm resmi atau Marketplace VS Code terdampak?
Microsoft telah mengonfirmasi bahwa Visual Studio Marketplace dan paket npm resmi `@anthropic-ai/claude-code` tidak terdampak. Versi berbahaya yang bersangkutan juga tidak ditemukan di Open VSX. Yang terdampak hanya versi 2.1.312 dan 2.1.313 yang didistribusikan melalui Marketplace Cursor. Untuk memastikannya, periksa juga sumber dan hash file.
Q4: Apakah kunci API yang tersimpan dalam variabel lingkungan perlu diganti?
Laporan awal hanya mencakup nama variabel, bukan nilainya. Namun, jika perangkatmu dipastikan pernah menjalankan kode berbahaya, ada kemungkinan pintu belakang tersebut digunakan untuk membaca kredensial. Langkah yang lebih aman adalah melakukan rotasi kunci dari perangkat tepercaya. Kunci dari platform seperti APIYI apiyi.com yang tersimpan dalam variabel lingkungan juga sebaiknya diganti, lalu gunakan metode pengelolaan kunci yang lebih aman.
Q5: Bagaimana cara mengurangi risiko seperti ini saat mengembangkan aplikasi AI?
Beberapa langkah yang disarankan: jangan menyimpan kunci berhak akses tinggi dalam variabel lingkungan sebagai teks biasa di perangkat pengembangan untuk jangka panjang, gunakan kunci berbeda untuk setiap proyek, dan audit ekstensi IDE secara berkala. Dengan melakukan pemanggilan model melalui platform agregasi seperti APIYI apiyi.com, kamu bisa menggunakan satu kunci untuk mengakses model dari berbagai penyedia. Ini mengurangi jumlah kredensial yang tersebar di perangkat lokal dan, jika terjadi masalah, kamu hanya perlu melakukan rotasi di satu tempat.
Poin Penting Insiden Backdoor JavaScript 66 Baris
- Inti serangan: Marketplace ekstensi Cursor menjadi sasaran serangan rantai pasok; model Claude sendiri tidak diretas.
- Cara pemicu: Loader IIFE 66 baris berjalan otomatis saat ekstensi dimuat, tanpa memerlukan tindakan pengguna.
- Struktur backdoor: Dua pasang kunci SSH digunakan bersama reverse tunnel, dengan memanfaatkan alat bawaan sistem.
- Batas fakta: 5.000 adalah batas atas jumlah pengguna yang terdampak; pencurian nilai kunci API belum terbukti.
- Langkah penanganan: Menghapus plugin tidak otomatis membersihkan backdoor. Lakukan pemeriksaan menyeluruh dan rotasi kredensial dari perangkat tepercaya.
- Kebiasaan perlindungan: Kurangi penyimpanan kunci dalam bentuk teks biasa di perangkat lokal. APIYI apiyi.com dapat membantu mengelola kredensial pemanggilan model secara terpusat.
Kesimpulan
Insiden backdoor JavaScript 66 baris ini menunjukkan tiga hal:
- Perubahan kecil, dampak besar: Cukup dengan menyisipkan kode sebesar 0,2% ke awal file berukuran 3,6 MB, ekstensi tepercaya bisa berubah menjadi pembawa backdoor.
- Hak akses menentukan risiko: Ekstensi IDE memiliki kemampuan eksekusi Node.js penuh. Bahkan dengan hak akses pengguna biasa, ekstensi dapat menulis kunci dan mempertahankan akses.
- Penarikan dari marketplace bukan akhir masalah: Komponen berbahaya yang sudah terpasang mungkin berjalan setelah jeda dan terus terhubung ke luar. Komponen tersebut harus diperiksa dan dibersihkan secara terpisah.
Jika kamu pernah menggunakan ekstensi Claude Code dari marketplace Cursor selama periode paparan, lakukan pemeriksaan berdasarkan indikator resmi dan rotasi kredensial yang mungkin terdampak. Dalam pengembangan sehari-hari, sebaiknya kurangi jumlah kredensial di perangkat lokal. Misalnya, gunakan satu kunci melalui APIYI apiyi.com untuk memanggil model dari berbagai penyedia, sehingga dampak kebocoran dari satu titik bisa dikurangi.
📚 Referensi
- Pengumuman Keamanan Resmi Cursor: waktu kejadian, versi, hash, dan skrip pembersihan
- Tautan:
cursor.com/blog/claude-code-extension-security-notice -
Keterangan: sumber utama untuk investigasi dan pemulihan
-
Microsoft Security Research: rantai serangan lengkap dan pemetaan MITRE ATT&CK
- Tautan:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/ -
Keterangan: mencakup batas rantai pasokan, mekanisme SSH, dan analisis persistensi
-
Phorion: loader 66 baris dan kelemahan implementasi di berbagai platform
- Tautan:
phorion.io/blog/offical-claude-code-vsx-compromise/ -
Keterangan: mencakup detail penyaringan variabel lingkungan dan kelemahan crontab Linux
-
StepSecurity: perbandingan terperinci sampel 1 November
- Tautan:
stepsecurity.io/blog/claude-code-extension-trojanized -
Keterangan: menyajikan perbedaan ukuran file dan bukti penyamaran identitas versi
-
Expel: investigasi 4 insiden nyata pada pelanggan
- Tautan:
expel.com/blog/blog-fake-claude-code-extension-cursor-ssh-backdoor/ -
Keterangan: mendokumentasikan kasus eksekusi tertunda dan ancaman yang tidak terdeteksi
-
OpenSourceMalware: analisis struktur internal ekstensi berbahaya
- Tautan:
opensourcemalware.com/blog/trojanized-claude-code-extension-plants-persistent-ssh-backdoor - Keterangan: mengonfirmasi lokasi dan cara eksekusi loader
Penulis: Tim Teknis APIYI
Diskusi teknis: Hubungi kami melalui halaman utama situs APIYI apiyi.com. Untuk informasi lebih lanjut, kunjungi pusat dokumentasi di docs.apiyi.com.