Zusammenfassung: Selbst wenn für einen API-Schlüssel ein Limit festgelegt wurde, können die Kosten die Erwartungen übersteigen. Dieser Artikel erklärt, warum das passiert, und zerlegt die Budgetkontrolle für KI-Testphasen in drei Budgetlinien mit fester Reihenfolge.
Das Fazit vorweg: Ein Schlüssel-Limit am Gateway ist eine weiche Obergrenze und darf bei parallelen Anfragen nicht als harte Grenze der Abrechnung gelten. In der Token-Dokumentation von APIYI etwa wird das Limit beim Start einer Anfrage geprüft. Wenn mehrere Anfragen die Prüfung gleichzeitig passieren oder eine einzelne Anfrage selbst sehr teuer ist, können die tatsächlichen Kosten das festgelegte Limit am Ende überschreiten.
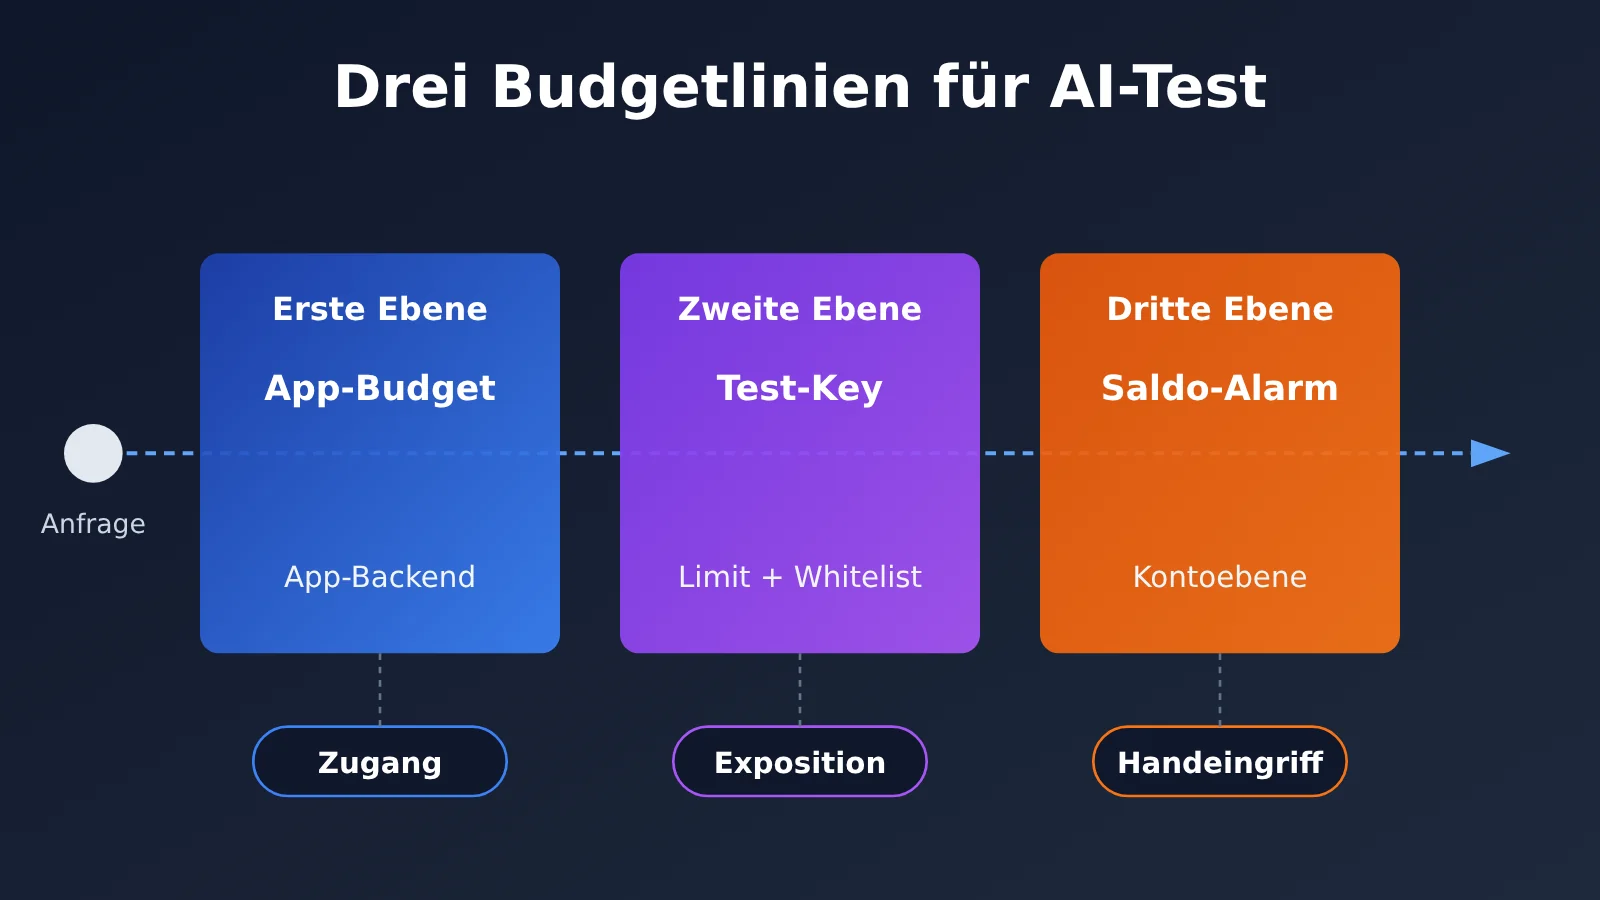
Ein verlässlicher Ansatz besteht aus drei Ebenen:
- Das Backend der Anwendung prüft vor dem Absenden einer Anfrage und reserviert das Budget in einer atomaren Operation.
- Auf Gateway-Seite wird für Test-Traffic ein eigener Schlüssel ausgegeben, kombiniert mit einem Limit und einer Modell-Whitelist, um die Auswirkungen zu begrenzen, falls dieser Schlüssel missbraucht wird.
- Warnungen zum Kontoguthaben dienen ausschließlich der Benachrichtigung und sollen eine manuelle Reaktion auslösen.
Die drei Ebenen ersetzen einander nicht. Die eigentliche Budgetfreigabe findet im eigenen Ledger der Anwendung statt.
Wissenslandkarte und Index: Reihenfolge und Aufgabenteilung der drei Budgetgrenzen
Die folgende Tabelle dient zugleich als Wissenslandkarte und Index. Sie zeigt, in welcher Reihenfolge die drei Budgetgrenzen greifen, wofür jede zuständig ist, warum die Reihenfolge so gewählt ist und welche Abschnitte im Haupttext dazugehören.
| Reihenfolge | Budgetgrenze | Zuständig für | Warum an dieser Stelle | Ziel | Abschnitt |
|---|---|---|---|---|---|
| Voraussetzung | Soft-Kontingent verstehen | Unterscheidung zwischen Prüfung vor der Anfrage, Reservierung und tatsächlicher Abbuchung | Ohne Klarheit über die Abbuchungsreihenfolge lassen sich die drei Ebenen dahinter nicht sinnvoll entwerfen | Verstehen, wie es zu einer Überschreitung kommt | 1, 1.1 |
| Erste | Budget im Anwendungs-Backend | Atomare Reservierung und Abrechnung nach Nutzer und Testpool | Nur die Anwendung weiß, wer etwas nutzt und wie viel er nutzen darf | Überschreitungen abfangen, bevor eine Anfrage gesendet wird | 2.1, 3 |
| Zweite | Separater Test-Key | Kontingent, Modell-Whitelist und Trennung vom Produktivverkehr | Wenn die Anwendung einen Bug hat, ist das Gateway die zweite Grenze | Angriffsfläche eines einzelnen Keys verkleinern | 2.2 |
| Dritte | Guthaben-Warnung im Konto | Benachrichtigung, wenn das Guthaben unter den Schwellenwert fällt | Eine Warnung ist ein nachgelagertes Signal und kann nichts blockieren | Rechtzeitig eingreifen können | 2.3 |
| Umsetzung | Nebenläufigkeits-Ledger und Go-Live-Prüfung | Reservierung, Abrechnung, Fehlerbehandlung, Abgleich, benutzerfreundliche Hinweise | Die bisherigen Prinzipien in einen prüfbaren Ablauf überführen | Vor dem Go-Live Punkt für Punkt abnehmen können | 3, 4 |
Empfohlene Lesereihenfolge: Lesen Sie zuerst Abschnitt 1, um die zeitliche Abfolge zu verstehen, dann Abschnitt 2 für die klare Aufgabenteilung. Abschnitt 3 behandelt die Umsetzung. Abschnitt 4 eignet sich als separate Checkliste vor dem Go-Live.
To Know: Notwendige Begriffe zum Verständnis der Budgetlinie
| Begriff | Kurze Erklärung |
|---|---|
| Soft-Limit | Beim Start einer Anfrage wird das Kontingent geprüft; nach bestandener Prüfung ist nicht garantiert, dass der Gesamtverbrauch die Grenze nicht überschreitet |
| Vorababzug | Das Gateway zieht zunächst einen geschätzten Teil des Kontingents ab und rechnet nach Abschluss der Anfrage den tatsächlichen Verbrauch ab |
| Atomare Reservierung | Mit einem einzigen, unteilbaren Vorgang wird „Restbetrag prüfen und belegen“ erledigt, damit nicht mehrere parallele Anfragen gleichzeitig durchgehen |
| In-Flight-Reservierung | Der Teil des Budgets, der im Ledger noch als belegt gilt, während die Anfrage bereits gesendet wurde und die tatsächlichen Kosten noch nicht bestätigt sind |
| remain_quota | Ein einmaliges Gesamtkontingentfeld eines APIYI-Tokens; laut Dokumentation entsprechen 500000 $1 |
| Abstimmung | Gateway-Logs und das eigene Ledger Punkt für Punkt abgleichen und Abweichungen zwischen Schätzung und tatsächlichem Verbrauch korrigieren |
1 Warum das API-Key-Kontingent bei Parallelität überschritten werden kann
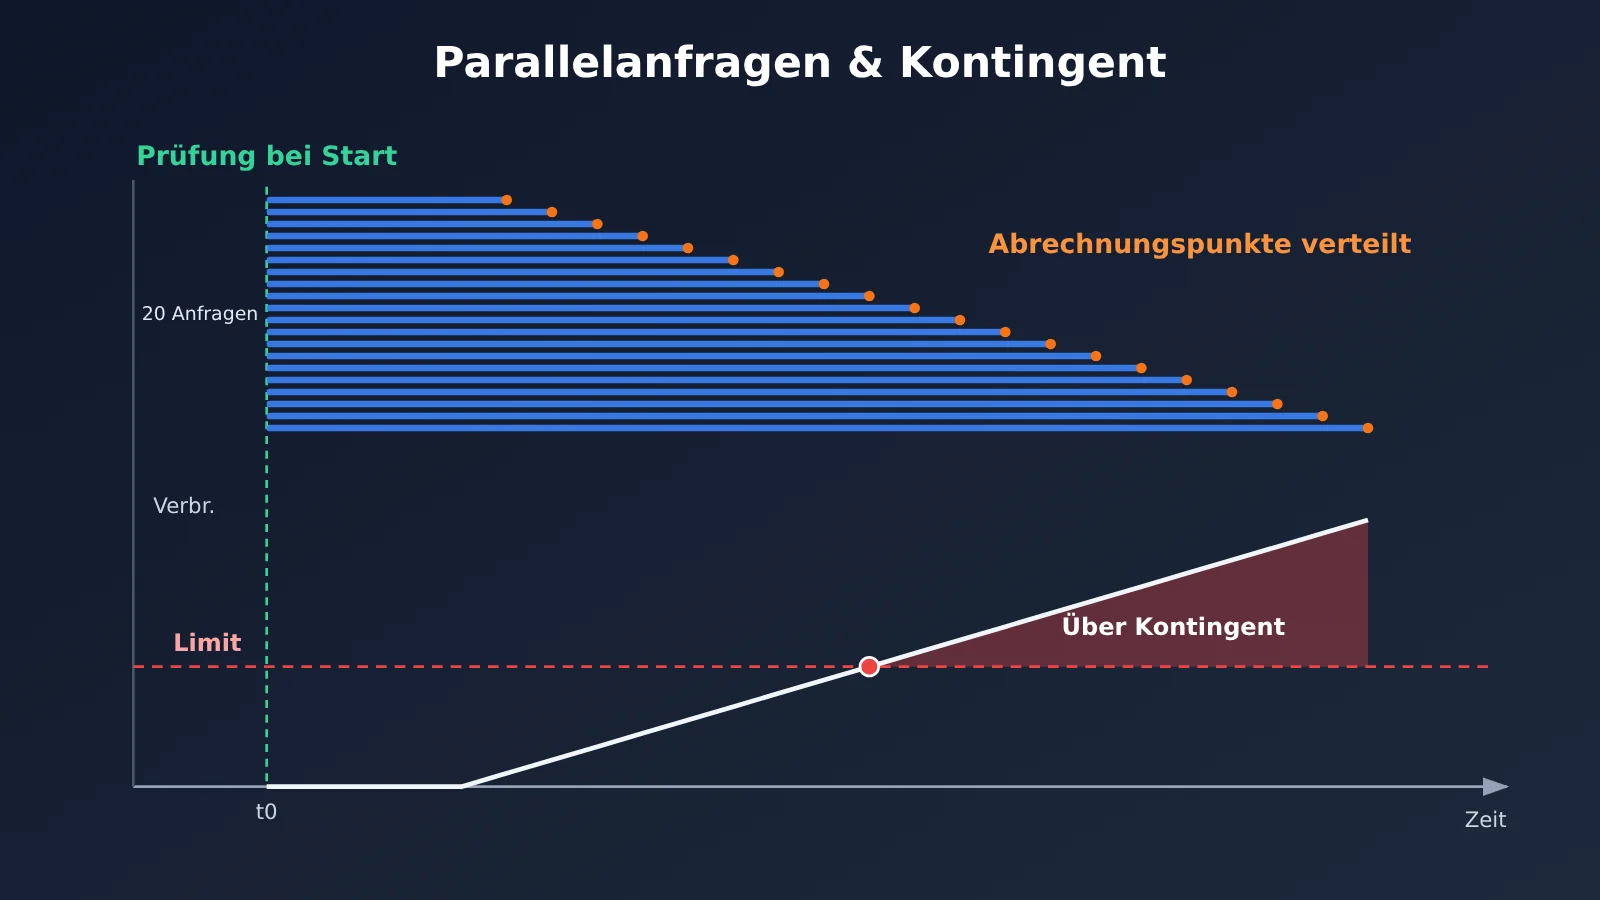
Die Token-Dokumentation von APIYI ist an dieser Stelle sehr klar: Das Key-Kontingent ist ein Soft-Limit und wird beim Start der Anfrage geprüft. Gleichzeitige Anfragen oder eine einzelne teure Anfrage können daher dazu führen, dass der tatsächliche Verbrauch das festgelegte Kontingent überschreitet. Das ist eine Eigenschaft der Abrechnungsstruktur „Prüfung beim Start, Abrechnung am Ende“ und hat nichts damit zu tun, ob eine Plattform einen Bug hat.
Man kann das anhand eines hypothetischen Szenarios verstehen (die Zahlen dienen nur zur Veranschaulichung und sind keine Messwerte). Bei einem Test-Key verbleiben umgerechnet $1 Kontingent; gleichzeitig treffen 20 Anfragen ein. Jede Anfrage sieht beim Start „Guthaben positiv“ und wird daher durchgelassen. Als sie nacheinander enden und nach tatsächlichem Verbrauch abgerechnet werden, liegt der Gesamtverbrauch bereits weit über $1. Selbst ohne Parallelität kann eine einzelne Anfrage mit langem Kontext und umfangreicher Ausgabe mehr kosten als das Restkontingent.
Zwei häufige Missverständnisse sollten ebenfalls klargestellt werden:
- Das Kontingent wird nicht täglich automatisch zurückgesetzt. Die Dokumentation beschreibt remain_quota als einmaliges Gesamtkontingent; ein „tägliches Zurücksetzen“ muss die Anwendungsseite selbst über ein geplantes Skript implementieren.
- Eine Modell-Whitelist ist keine Kostenobergrenze. Sie legt nur fest, welche Modelle aufgerufen werden dürfen; sie begrenzt weder die Anzahl der Aufrufe desselben Modells noch den Umfang jedes einzelnen Aufrufs.
1.1 Die drei Zeitpunkte des API-Key-Kontingents: Prüfung vor der Anfrage, Schätzung und tatsächlicher Abzug
Ein Aufruf hat in der Abrechnung drei Zeitpunkte, die jeweils unterschiedliche Fragen beantworten:
| Zeitpunkt | Wo es passiert | Beantwortete Frage | Kann als harte Obergrenze dienen |
|---|---|---|---|
| Prüfung vor der Anfrage | Gateway, beim Start der Anfrage | Hat dieser Key in diesem Moment noch Restkontingent? | Nein, bei Parallelität können mehrere gleichzeitig durchgehen |
| Schätzung und Vorababzug | Gateway, auf Basis einer Schätzung | Wie viel diese Anfrage voraussichtlich belegen wird | Nein, Schätzung und tatsächlicher Wert weichen voneinander ab |
| Tatsächlicher Abzug | Gateway, nach Abschluss der Anfrage | Wie viel diese Anfrage tatsächlich verbraucht hat | Nachträgliche Daten; nicht für die Zulassungsentscheidung geeignet |
APIYI erklärt den Vorababzug des Kontingents so: Das Gateway zieht auf Basis einer Schätzung vorab ab und rechnet nach Abschluss der Anfrage nach tatsächlichem Verbrauch ab. Dieser Mechanismus ersetzt keine atomare Reservierung auf der Anwendungsseite. Der Vorababzug des Gateways dient der eigenen Abrechnung und weiß nicht, wie viel Testkontingent einem bestimmten Nutzer heute noch bleibt. Die Frage „Kann dieser Nutzer noch eine weitere Anfrage senden?“ kann daher nur das Anwendungs-Backend beantworten.
2 Drei Budgetgrenzen für KI-Testzugänge
Die drei Grenzen decken drei Risikobereiche ab: übermäßige Nutzung auf der Ebene der Geschäftslogik, Missbrauch oder Offenlegung eines Keys sowie das Aufbrauchen des Guthabens auf Kontoebene. API4 „Unrestricted Resource Consumption“ aus den OWASP API Security Top 10 (2023) beschreibt genau dieselbe Art von Problem: Schnittstellen ohne Begrenzung des Ressourcenverbrauchs bergen Risiken für den Service und für die Kosten. Bei KI-Schnittstellen ist das Kostenrisiko oft unmittelbarer.
2.1 Erste Budgetgrenze: Benutzer- und Testpool-Budget im Anwendungs-Backend
Dies ist die einzige Ebene, auf der eine Zugangskontrolle möglich ist. Sie muss zwei Ebenen verwalten:
- Budget auf Benutzerebene: das Gesamtkontingent oder Tageskontingent jedes Testbenutzers. Das Tageskontingent wird durch einen eigenen Cron-Job der Anwendung zurückgesetzt, nicht durch das Gateway.
- Testpool-Budget: eine gemeinsame Obergrenze für alle Testbenutzer. Selbst wenn kein einzelner Benutzer sein Limit überschreitet, müssen die Gesamtkosten bei einem starken Anstieg der Benutzerzahl gedeckelt sein.
Eine Anfrage darf erst durchgelassen werden, wenn sowohl die Reservierung auf Benutzerebene als auch die auf Pool-Ebene erfolgreich war. Beides muss in derselben atomaren Operation bzw. Transaktion erfolgen. Andernfalls entsteht ein Wettlauf (Race Condition) der Form „Benutzerreservierung erfolgreich, Pool bereits voll“.
Diese Ebene muss außerdem serverseitig den Umfang der Anfrage festlegen: welches Modell zulässig ist, wie hoch die Obergrenze für max_tokens ist und wie lang die Eingabe höchstens sein darf. Diese Parameter dürfen nicht vom Frontend übergeben und ungeprüft durchgereicht werden. Sonst reicht eine Änderung eines Parameters durch den Benutzer, und der geschätzte Betrag stimmt nicht mehr.
2.2 Zweite Budgetgrenze: eigener Test-Key, Kontingent und Modell-Whitelist
Auf der Gateway-Seite wird für den Test-Traffic ein eigener Key ausgegeben, der vollständig vom Produktions-Traffic isoliert ist. Die Aufgabe dieses Keys besteht darin, den Schadensradius zu begrenzen: Wenn im Anwendungs-Ledger ein Bug auftritt oder der Key geleakt wird, bleibt der Schaden auf das Kontingent dieses Keys beschränkt und betrifft nicht das reguläre Geschäft.
Bei der Konfiguration ist Folgendes zu beachten:
- Das Kontingent sollte nach dem Motto „Testpool-Budget + Puffer“ festgelegt werden. Es sollte etwas höher sein als das Pool-Budget auf Anwendungsseite und als Sicherheitsnetz dienen. Es darf nicht genauso hoch wie das Pool-Budget sein, sonst ist die Reservierung auf Anwendungsebene wirkungslos.
- Die Modell-Whitelist sollte nur die für Tests freigegebenen Modelle enthalten. Sie verhindert, dass der Test-Key für teure Modelle verwendet wird, begrenzt aber weder Anzahl noch Umfang. Deshalb ist die serverseitige Begrenzung aus Abschnitt 2.1 weiterhin zwingend erforderlich.
- Da das Kontingent eine weiche Obergrenze ist, erlaubt diese Grenze eine „leichte Überschreitung“. Ihr Sinn ist es, das Ausmaß der Überschreitung in einem akzeptablen Bereich zu halten. Man darf nicht erwarten, dass sie eine Überschreitung vollständig verhindert.
Das übliche Vorgehen, Keys, Kontingente und Logs nach Projekt aufzuteilen, ist ein anderes Thema. Hier soll nur eines betont werden: Für Test-Traffic gibt es einen eigenen Key.
2.3 Dritte Budgetgrenze: Guthabenwarnung
Die Dokumentation zur Guthabenwarnung von APIYI stellt ausdrücklich klar, dass es sich bei der Warnung um eine Benachrichtigung handelt und Anfragen nicht blockiert werden. Wenn das Guthaben unter den Schwellenwert fällt, wird die Nachricht an den Verantwortlichen weitergeleitet. Dieser entscheidet, ob aufgeladen, der Testzugang pausiert oder ungewöhnlicher Traffic untersucht wird.
Für diese Ebene gibt es zwei Empfehlungen:
- Den Warnschwellenwert anhand des „maximalen Verbrauchs in der Zeitspanne von der Erkennung bis zur Bearbeitung“ festlegen und nicht einfach eine runde Zahl wählen.
- Warnungen müssen an konkrete Maßnahmen gekoppelt sein, zum Beispiel im Bereitschaftshandbuch: „Nach Eingang der Warnung zuerst die Registrierung für Testzugänge schließen.“ Eine Warnung ohne nachfolgende Aktion ist wirkungslos.
3 Ein hypothetisches Nebenläufigkeits-Kontobuch: von der atomaren Reservierung bis zum Abgleich
Dieser Abschnitt stellt ein schematisches Design vor. Tabellenstruktur, Preise und Zahlen sind rein hypothetisch und dienen nur der Veranschaulichung des Ablaufs – sie sind keine gemessenen Daten eines realen Systems. Der Ablauf besteht aus fünf Schritten:
Atomar prüfen und reservieren → serverseitig model und Umfang sperren → Anfrage senden
      → Abrechnung / Fehlerbehandlung → Offline-Abgleich zur Korrektur
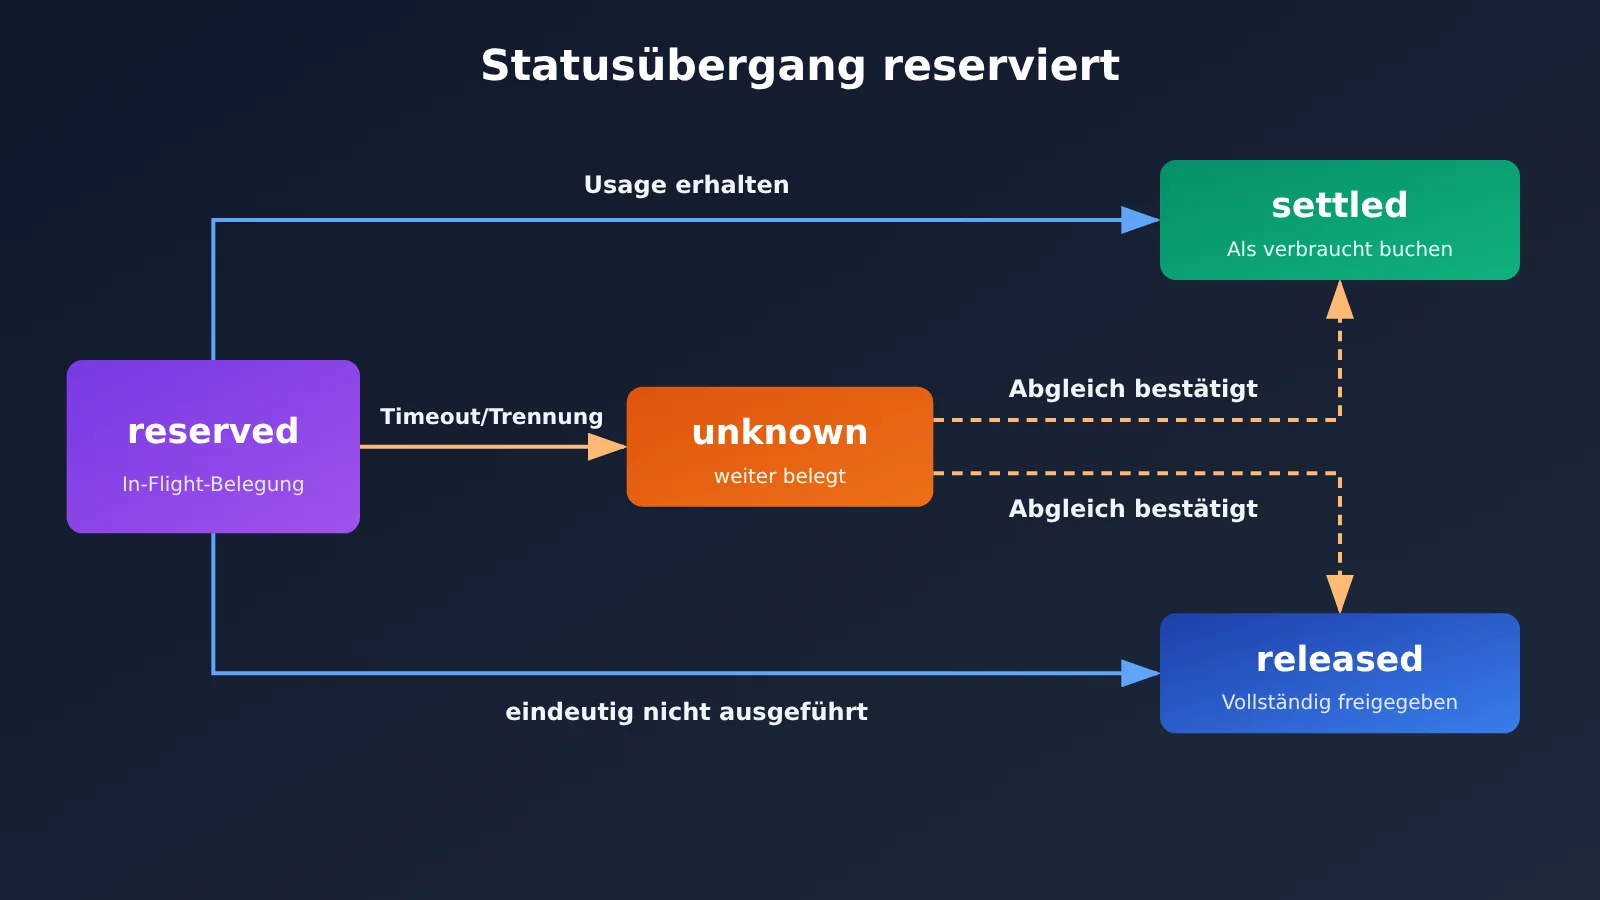
3.1 Tabellenstruktur und Zustände des Budget-Kontobuchs
Die schematische Datenstruktur besteht aus zwei Tabellen: budgets speichert für jeden Nutzer und Pool der Testphase das Limit, den bereits ausgegebenen Betrag und den reservierten Betrag; reservations speichert jede einzelne Reservierung samt ihrem Status.
| Reservierungsstatus | Bedeutung | Auswirkung auf den „verfügbaren Rest“ |
|---|---|---|
| reserved | reserviert, Anfrage läuft | belegt den geschätzten Betrag |
| settled | tatsächliche Nutzung liegt vor, abgerechnet | wird zu „ausgegeben“, die Differenz wird freigegeben |
| released | bestätigt, dass die Anfrage nicht ausgeführt wurde | vollständige Freigabe |
| unknown | Timeout oder Verbindungsabbruch, Kosten unbekannt | bleibt belegt, wartet auf den Abgleich |
Der verfügbare Rest berechnet sich als limit - spent - reserved, wobei in reserved auch Reservierungen im Status unknown enthalten sind.
3.2 Atomare Prüfung und Reservierung: verhindern, dass parallele Anfragen gleichzeitig durchgehen
Der Knackpunkt ist, „Prüfung“ und „Belegung“ in einer einzigen bedingten UPDATE-Anweisung zusammenzuführen und die Atomarität von der Datenbank garantieren zu lassen:
-- Beispiel: Nur reservieren, wenn genügend Restbudget vorhanden ist; Anzahl betroffener Zeilen zurückgeben
UPDATE budgets
SET reserved = reserved + :estimate
WHERE owner_id IN (:user_id, :pool_id)
  AND limit_amount - spent - reserved >= :estimate;
-- Die Anzahl betroffener Zeilen muss 2 sein (sowohl Nutzer als auch Pool erfolgreich), sonst Transaktion zurückrollen und Anfrage ablehnen
Beim geschätzten Betrag muss die Obergrenze angesetzt werden: Eingabe-Token-Anzahl multipliziert mit dem Eingabe-Einzelpreis plus max_tokens multipliziert mit dem Ausgabe-Einzelpreis. Der tatsächliche Verbrauch liegt normalerweise darunter; die Differenz wird bei der Abrechnung erstattet. Lieber etwas zu viel reservieren als zu wenig.
3.3 Serverseitige Fixierung von model und Aufgabengröße
Die für die Reservierung verwendeten Schätzparameter müssen exakt mit den tatsächlich gesendeten Anfrageparametern übereinstimmen. Beispielcode:
ALLOWED_TRIAL_MODELS = {"trial-model-a"}   # Beispiel: für die Testphase freigegebene Modelle
MAX_OUTPUT_TOKENS = 1024                   # Beispiel: serverseitig erzwungene Obergrenze
MAX_INPUT_TOKENS = 8000

def build_trial_request(user_input, requested_model):
    model = requested_model if requested_model in ALLOWED_TRIAL_MODELS \
        else "trial-model-a"
    input_tokens = count_tokens(user_input)
    if input_tokens > MAX_INPUT_TOKENS:
        raise InputTooLarge()
    estimate = price_in(model) * input_tokens \
             + price_out(model) * MAX_OUTPUT_TOKENS
    return model, MAX_OUTPUT_TOKENS, estimate
Die vom Frontend übermittelten Werte für max_tokens und model sind nur Referenzwerte; maßgeblich ist letztlich die Entscheidung des Servers.
3.4 Anfragen senden, Abrechnung und Fehlerbehandlung
Vor dem Senden einer Anfrage wird eine eindeutige Request-ID generiert und in den Reservierungsdatensatz geschrieben, damit sie sich später in den Logs wiederfinden lässt. Nach der Rückkehr der Anfrage gibt es drei Fälle:
- Erfolgreich mit verfügbarer usage: Der Betrag wird anhand des tatsächlichen Verbrauchs berechnet,
spent += actual,reserved -= estimate, der Reservierungsstatus wird auf settled gesetzt. - Eindeutig nicht ausgeführter Fehler: etwa Parameter-Validierungsfehler oder Authentifizierungsfehler – Fehler also, bei denen sicher ist, dass die Anfrage gar nicht in die Abrechnung eingegangen ist. In diesem Fall wird die Reservierung freigegeben, der Status wechselt auf released.
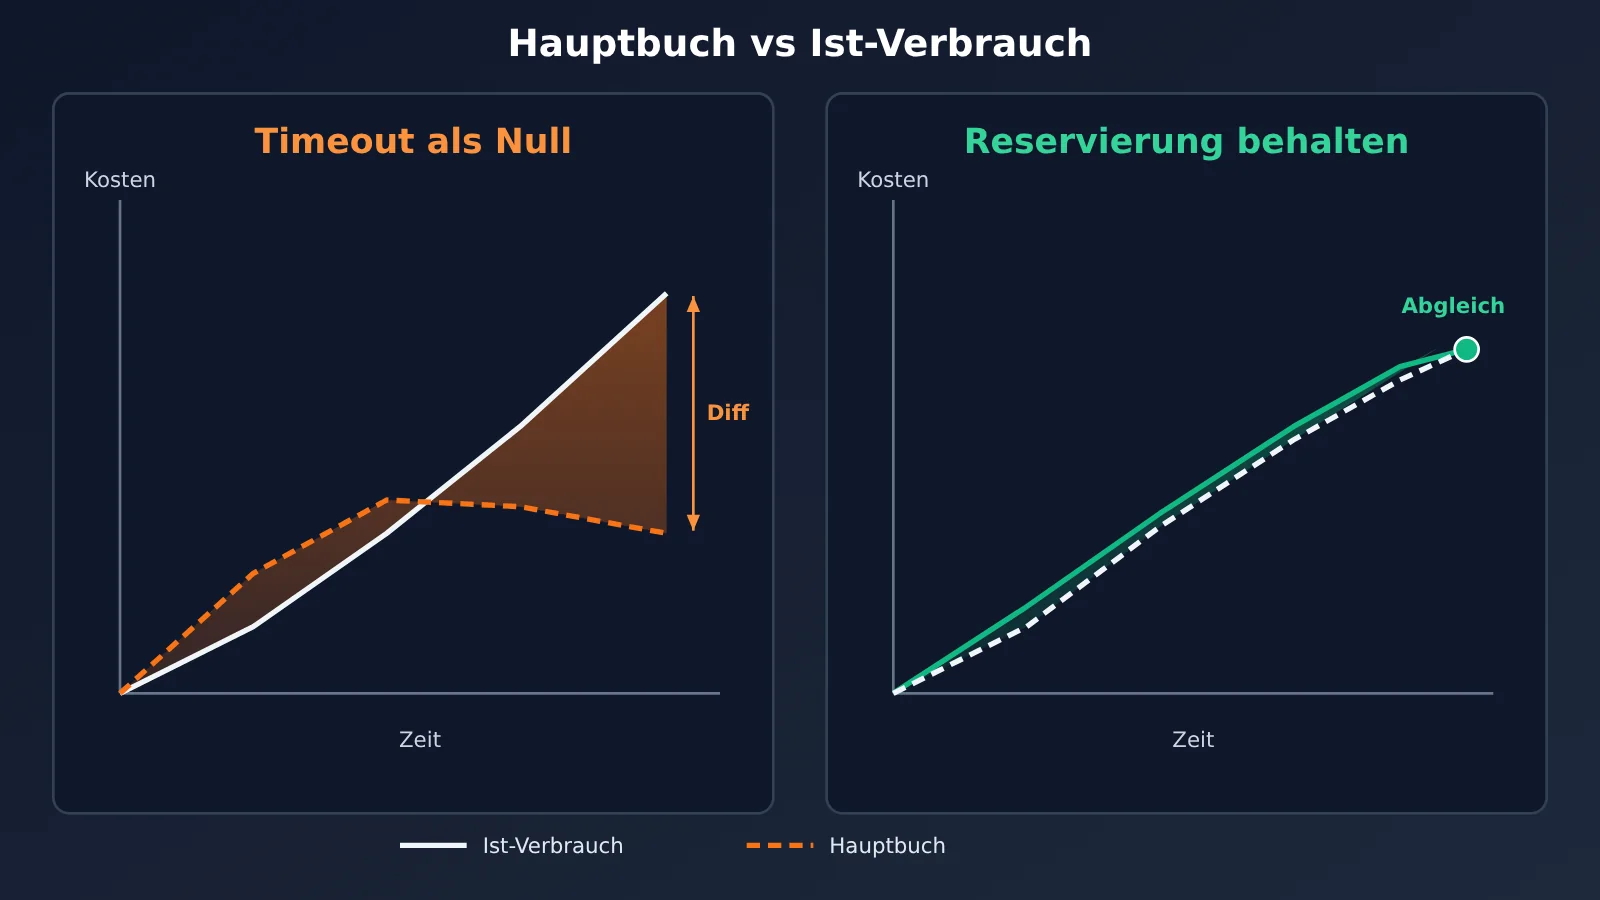
- Timeout oder Verbindungsabbruch: Die Anfrage wurde möglicherweise bereits beim Upstream ausgeführt und hat Kosten verursacht, nur das Ergebnis kam nicht zurück. In diesem Fall dürfen die Kosten nicht als null behandelt werden, der Status wird auf unknown gesetzt und die Reservierung bleibt belegt.
Fall 3 ist die häufigste Fehlerquelle. Wenn man bei einem Timeout die Reservierung einfach freigibt, löscht man potenziell bereits angefallene Kosten aus dem Ledger. In Zeiten hoher Parallelität und hoher Timeout-Raten summiert sich dieser Fehler kontinuierlich.
3.5 Offline-Abgleich: unknown-Fälle und Schätzabweichungen korrigieren
Die Log-Abfrage von APIYI unterstützt inkrementellen Export. Laut Dokumentation ist sie für den Offline-Abgleich gedacht und darf nicht als Grundlage für die Freigabe pro Anfrage dienen. Der Abgleich sollte daher als geplante Aufgabe (Cronjob) umgesetzt werden:
- Inkrementelle Logs seit dem letzten Abgleich abrufen und anhand der Request-ID oder des Zeitfensters mit der Tabelle
reservationsabgleichen. - unknown-Reservierungen, die sich in den Logs finden, werden mit dem tatsächlichen Betrag aus dem Log auf settled gesetzt; Einträge, die auch nach Ablauf des vereinbarten Zeitfensters nicht auftauchen, werden auf released gesetzt.
- Die Verteilung der Abweichung zwischen geschätztem und tatsächlichem Betrag statistisch auswerten. Wenn der tatsächliche Betrag häufig nahe am Schätzwert liegt oder ihn gar übersteigt, sollte man die Schätzformel aus Abschnitt 3.3 noch einmal überprüfen.
Die Abgleichsergebnisse sind zugleich Eingaben für die dritte Budgetlinie: Wenn die Ledger-Summe und der tatsächliche Verbrauch des Kontos dauerhaft nicht übereinstimmen, ist das an sich schon ein Signal, das eine manuelle Untersuchung erfordert.
4 Go-Live-Prüfung der Budgetlinien und freundlicher Hinweis bei unzureichendem Guthaben
4.1 Checkliste für die drei Budgetlinien
| Prüfpunkt | Zugehörige Budgetlinie | Abnahmemethode |
|---|---|---|
| Reservierung von Nutzer und Pool erfolgt in derselben Transaktion | Erste Linie | Parallele Anfragen im Lasttest, bestätigen, dass verbrauchtes plus reserviertes Guthaben den Höchstwert nicht überschreitet |
| model, max_tokens und Eingabelänge werden serverseitig festgelegt | Erste Linie | Frontend-Parameter manipulieren, bestätigen, dass dies unwirksam ist |
| Timeout-Anfragen werden als unknown vermerkt und bleiben belegt | Erste Linie | Timeout-Fehler injizieren, Ledger-Status prüfen |
| Abstimmungsaufgabe läuft periodisch und verarbeitet unknown | Erste Linie | Abstimmungslogs und Statusübergänge prüfen |
| Test-Key ist eigenständig, Kontingent etwas höher als das Pool-Budget | Zweite Linie | Key-Konfiguration und Pool-Budgetwerte abgleichen |
| Modell-Whitelist des Test-Keys enthält nur Testmodelle | Zweite Linie | Mit einem Nicht-Whitelist-Modell aufrufen, Ablehnung bestätigen |
| Skript zum Zurücksetzen des Tageskontingents existiert und wird überwacht | Erste und zweite Linie | Ausführungsprotokolle der geplanten Aufgabe prüfen |
| Guthaben-Warnschwelle entspricht dem Handlungsleitfaden | Dritte Linie | Ablauf von der Warnung bis zum Schließen des Zugangs einmal durchspielen |
4.2 Benutzerhinweis bei unzureichendem Guthaben
Wenn die Reservierung fehlschlägt, sollte die Anwendung einen klaren fachlichen Fehler zurückgeben und die Anfrage nicht erst zum Gateway durchreichen, das dann einen schwer verständlichen Fehler meldet. Der Hinweis sollte drei Informationen enthalten:
- Was ist passiert: zum Beispiel „Das heutige Testkontingent ist aufgebraucht“ oder „Die aktuellen Testplätze sind voll“. Unzureichendes Nutzerguthaben und ein voller Testpool sollten getrennt gemeldet werden.
- Wann geht es weiter: Wenn ein Tageskontingent gesetzt ist, den Zeitpunkt des Zurücksetzens nennen; ist ein einmaliges Kontingent aufgebraucht, die möglichen Upgrade-Optionen erläutern.
- Aktueller Status: Das Restguthaben kann angezeigt werden, muss aber auf dem verfügbaren Saldo des Ledgers basieren und laufende Reservierungen abziehen, damit nicht der Fall eintritt, dass „Guthaben angezeigt wird, die Anfrage aber abgelehnt wird“.
Nach Abschluss der oben genannten Prüfungen lässt sich das gesamte Budgetsystem mit einer einfachen Methode abnehmen: Simulieren Sie eine Spitze paralleler Anfragen zusammen mit einem Upstream-Timeout und bestätigen Sie, dass im Ledger „verbraucht + in Bearbeitung reserviert“ stets nicht unter dem tatsächlichen Verbrauch nach der Abstimmung liegt und dass der Verbrauch des Test-Keys sein Kontingent nicht deutlich überschreitet. Erst wenn beides erfüllt ist, sind die drei Budgetlinien wirklich einsatzbereit.
Referenzen
- APIYI-Dokumentation zur Token-Verwaltung: Erläuterungen zu Soft-Limits,
remain_quota, täglicher Zurücksetzung und Modell-Whitelist- Link:
docs.apiyi.com/api-capabilities/token-management
- Link:
- APIYI-Dokumentation zur Vorab-Reservierung von Guthaben: Mechanismus der geschätzten Vorab-Reservierung mit anschließender Abrechnung
- Link:
docs.apiyi.com/faq/pre-deduction-quota
- Link:
- APIYI-Dokumentation zu Guthaben-Warnungen: Warnungen benachrichtigen nur, sie blockieren nichts
- Link:
docs.apiyi.com/faq/balance-alerts
- Link:
- APIYI-Dokumentation zur Log-Abfrage: Inkrementeller Export und Offline-Abgleich
- Link:
docs.apiyi.com/api-capabilities/log-query
- Link:
- OWASP API Security Top 10 2023: API4 Unrestricted Resource Consumption
- Link:
api-security.owasp.org/editions/2023/en/0xa4-unrestricted-resource-consumption/
- Link:
Ist man vorbereitet, so gelingt es; ist man nicht vorbereitet, so scheitert es. — Buch der Riten · Zhongyong