ملاحظة الكاتب: يفكك هذا المقال المعنى الحقيقي لعبارة «تأثر ما يصل إلى 5000 شخص» في حادثة تسميم إضافة Cursor، ويستعرض سلسلة الهجوم والحالات المؤكدة وحدود مخاطر مفاتيح API وخطوات التحقق الذاتي، لتمييز الادعاءات المدعومة بالأدلة من المبالغات.
في 29 أكتوبر 2026، ظهرت نسخة تم التلاعب بها من إضافة Claude Code في سوق إضافات Cursor. وفي الأيام التالية، بدأت عناوين مثل «اختراق 5000 مطور» و«تسريب مفاتيح Claude API على نطاق واسع» بالانتشار. لكن الواقع هو أن الرقم 5000 يمثل الحد الأعلى لعدد المستخدمين الذين قد يكونون تأثروا، وفقًا لـ Cursor، وليس عدد حالات الاختراق الناجحة المؤكدة.
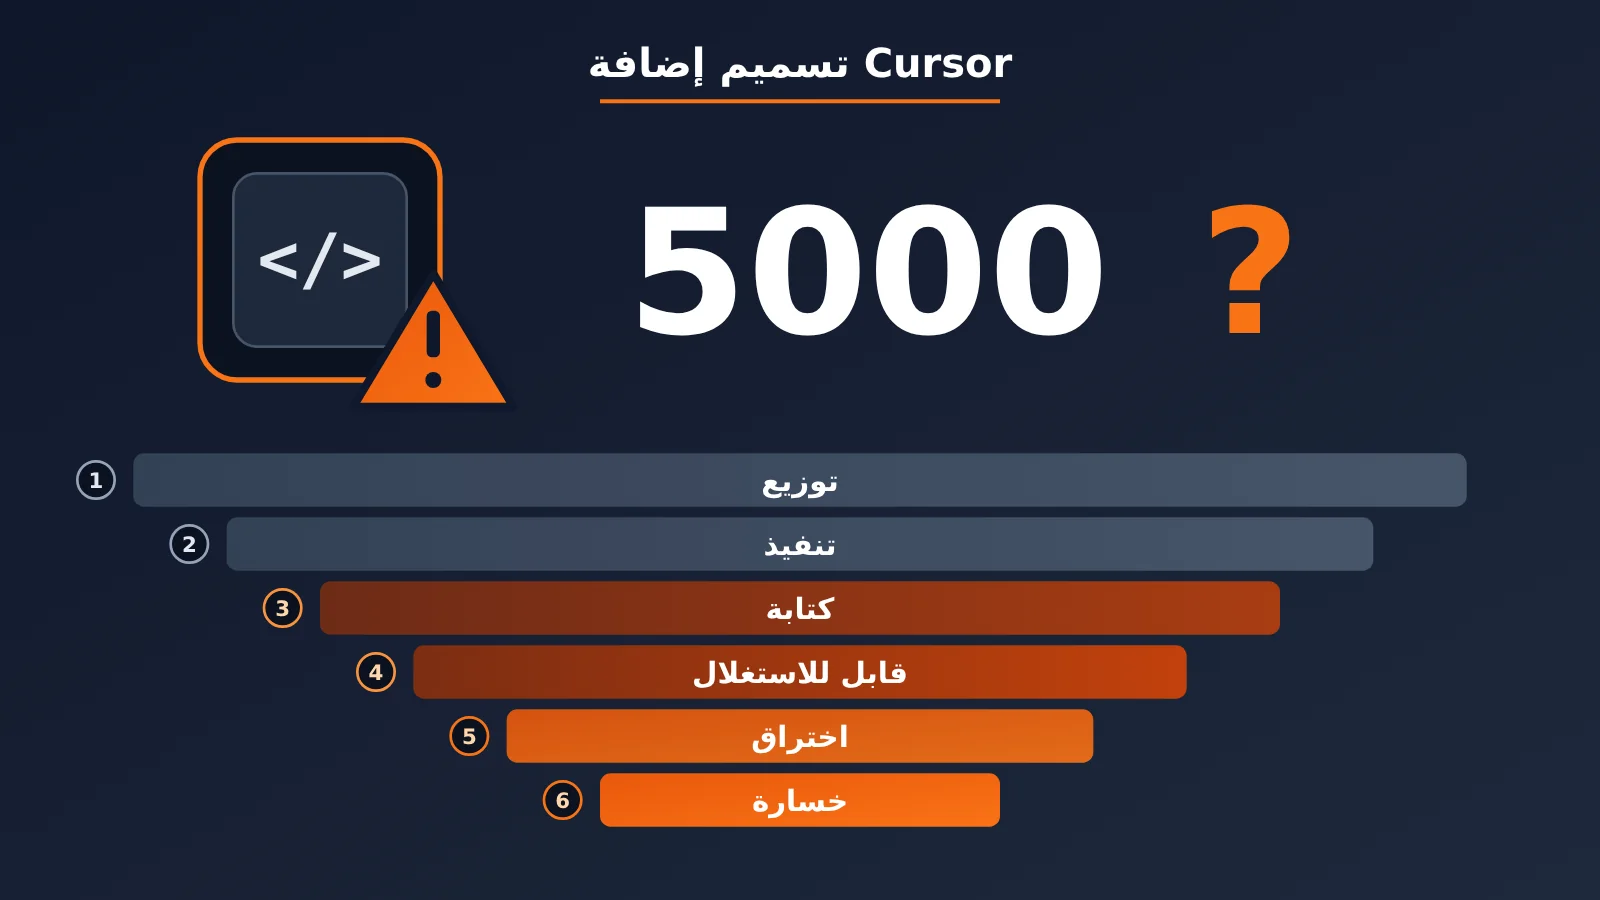
هذا ليس تقليلًا من المخاطر. فقد أكدت جهات عديدة، منها Cursor وفريق الأبحاث الأمنية في مايكروسوفت وPhorion وExpel، وقوع الحادثة بالفعل، ورُصد نشاط ضار على أجهزة عملاء. يتناول هذا المقال ست مراحل هي «التوزيع، والتنفيذ، والكتابة، وإمكانية الاستغلال، والاختراق الفعلي، وفقدان البيانات»، ليوضح الحقائق المؤكدة والأرقام التي لم تُنشر حتى الآن.
ما ستستفيده: بعد قراءة المقال، ستتمكن من تقييم الأثر الفعلي لتسميم إضافة Cursor عليك وعلى فريقك، وإجراء التحقق الذاتي وتدوير بيانات الاعتماد وفق الخطوات الرسمية الموصى بها.
نظرة سريعة على أبرز حقائق حادثة تسميم إضافة Cursor
لنبدأ بالحقائق الأساسية التي تأكدت حتى الآن. لفهم الحادثة، من المهم تحديد نطاقها: إنها هجوم على سلسلة توريد برمجيات أدوات التطوير، وليست اختراقًا لنموذج Claude أو لأنظمة Anthropic الداخلية.
| البند | التفاصيل |
|---|---|
| وقت الحادثة | 29 أكتوبر 2026، بدءًا من الساعة 17:27 بتوقيت بكين |
| قناة التوزيع | سوق إضافات Cursor لـ VS Code |
| الهوية المنتحلة | anthropic.claude-code، أي هوية الناشر Anthropic واسم الإضافة |
| الإصدارات الخبيثة | إصداران: 2.1.312 و2.1.313 |
| المنصات المذكورة رسميًا | Windows x64 وmacOS ARM64، ويتضمن الكود أيضًا منطقًا للهجوم على Linux |
| مدة التوزيع العلني | نحو 11 ساعة و8 دقائق |
| نطاق التأثير الرسمي | ما يصل إلى 5000 مستخدم قد يكونون تأثروا |
| القنوات غير المتأثرة | Microsoft Visual Studio Marketplace وحزمة npm الرسمية @anthropic-ai/claude-code |
تقول Anthropic إنها لم تطوّر هذه الإصدارات الخبيثة ولم تنشرها، وإن الحادثة لا تتعلق بأنظمتها الداخلية أو بحواسيب موظفيها. وحتى 2 نوفمبر، لم تُعلن أي نتائج تحقيق توضح كيف حصل المهاجم على صلاحية نشر الإصدارات في سوق Cursor.
التسلسل الزمني لأبرز أحداث تسميم إضافة Cursor
هناك إطاران زمنيان يسهل الخلط بينهما في هذه الحادثة: الأول هو الفترة التي كانت فيها الحزم الخبيثة متاحة للتنزيل من السوق، والثاني هو وقت تشغيل الكود الخبيث فعليًا على الأجهزة التي ثُبّتت عليها الإضافة. وقد يأتي الثاني بعد الأول بوقت طويل، لذا فإن إزالة الإضافة من السوق لا تعني أن الأجهزة المحلية أصبحت آمنة.
| توقيت بكين | الحدث |
|---|---|
| 29 أكتوبر، 17:27 | بدء إتاحة الإضافة الخبيثة للتنزيل من سوق Cursor |
| 30 أكتوبر، 04:35 | أوقف Cursor التوزيع، وانتهت فترة إتاحة الإضافة في السوق |
| 30 أكتوبر | نشر Cursor تنبيهًا أمنيًا؛ ثم نشرت Phorion وOpenSourceMalware ومايكروسوفت تحليلاتها تباعًا |
| 30 أكتوبر، 12:45 | رصدت Expel نشاطًا خبيثًا لأول مرة على جهاز Mac تابع لأحد عملائها، بعد إزالة الإضافة من السوق |
| 31 أكتوبر، 02:30 | حدّث Cursor التنبيه، وأضاف الإصدار 2.1.312 وعدّل مؤشرات الاختراق |
| 31 أكتوبر | راجعت Phorion بحثها وأكدت اتساع نطاق الإصدارات المتأثرة |
أشارت تقارير أولية أيضًا إلى أن Open VSX تعرض للهجوم. لكن OpenSourceMalware صححت هذا القول لاحقًا، كما لم تعثر Socket على الإصدارات الخبيثة المعنية بعد فحص سجلات Open VSX. وحتى الآن، تظل Cursor Marketplace قناة التوزيع الوحيدة التي تأكد تعرضها للهجوم.
كيف يعمل تسميم إضافة Cursor: من مُحمّل من 66 سطرًا إلى نفق SSH عكسي
وفقًا لتحليل Phorion وOpenSourceMalware، أدرج المهاجمون مُحمّل JavaScript خبيثًا من نحو 66 سطرًا في بداية ملف extension.js الخاص بإضافة سليمة، قبل الشفرة الأصلية. ويُفعّل المُحمّل بمجرد تحميل وحدة الإضافة، من دون أن يرسل المستخدم رسالة إلى Claude أو يمنح الإذن بتنفيذ أي مهمة برمجية. وتظل واجهة Claude Code ووظائفه تعمل كالمعتاد، بينما تُعالَج بعض الأخطاء بصمت، ما يصعّب على المستخدم ملاحظة الهجوم.
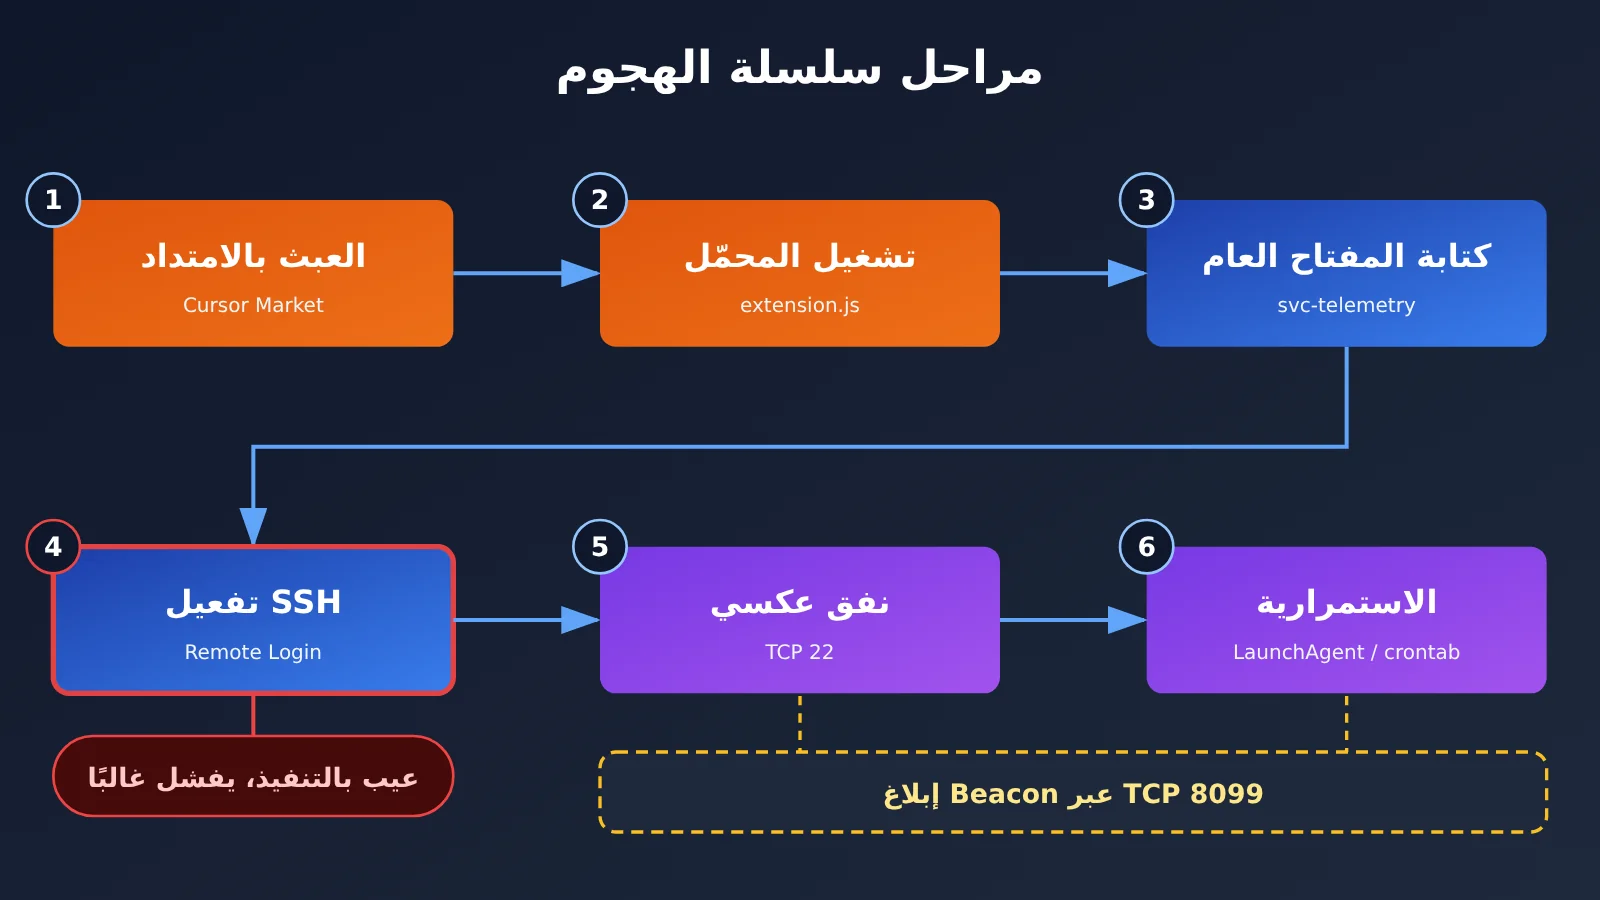
يمكن تلخيص سلسلة الهجوم في ست خطوات:
- جمع معلومات الجهاز: مثل اسم المضيف، واسم المستخدم، ونظام التشغيل، ومعمارية المعالج، والمجلد الرئيسي، ومجلد العمل، والبريد الإلكتروني العام في إعدادات Git، وعنوان IP العام.
- زرع مفتاح SSH معتمد: كتابة مفتاح عام يتحكم فيه المهاجمون داخل ملف
authorized_keysالخاص بالمستخدم، مع وسمه بـsvc-telemetry. - محاولة تفعيل خدمة SSH: إذا كان الجهاز يسمح بتسجيل الدخول عبر SSH، فقد يتمكن المهاجمون من الدخول باستخدام المفتاح المزروع.
- إنشاء نفق SSH عكسي: يبادر جهاز الضحية بالاتصال بخادم المهاجمين عبر منفذ TCP 22، ثم يُعاد توجيه الاتصال إلى خدمة SSH المحلية، لتجاوز بعض القيود المفروضة على الاتصالات الواردة.
- ترسيخ الاستمرارية: ضبط إعادة الاتصال تلقائيًا بعد تسجيل الدخول على macOS وWindows، واستخدام
crontab @rebootعلى Linux، بحيث يستمر تشغيل الباب الخلفي حتى دون الاعتماد على الإضافة نفسها. وعند فشل الاتصال، تتكرر المحاولة كل 60 ثانية تقريبًا. - إبلاغ حالة التنفيذ: إرسال معلومات الجهاز ونتائج تنفيذ كل خطوة إلى الخادم عبر إشارة HTTP Beacon على منفذ TCP 8099.
لماذا لا يُعدّ تسميم إضافة Cursor حقنًا للموجهات؟
عندما يسمع كثيرون أن «Claude Code تعرّض لمشكلة»، يفترضون أن موجهًا خبيثًا تلاعب بالنموذج. لكن هذا ليس ما حدث هنا. الهجوم مثال واضح على تنفيذ تعليمات برمجية خبيثة عبر إضافة، ولا علاقة لمنطقه بمخرجات النموذج. وكان سيعمل بالطريقة نفسها مع أي إضافة معدّلة لبيئة تطوير متكاملة (IDE). لذلك، فإن النقاش حول أمن نموذج Claude نفسه لا يفيد في فهم هذه الحادثة. المشكلة الحقيقية هي أن انتحال قناة توزيع إضافات أدوات التطوير قد يؤدي إلى انقطاع سلسلة الثقة.
عيبان في تنفيذ الشفرة الخبيثة
تراجعت خطورة الهجوم بسبب أخطاء في كتابة الشفرة. على macOS، استعلمت الشفرة الخبيثة عن حالة Remote Login دون صلاحيات المسؤول، فأعاد النظام خطأً في الصلاحيات بدلًا من أن يجيب بأن الخدمة «متوقفة». ولم يكن البرنامج يحاول تفعيل SSH إلا إذا تأكد صراحةً من أن الخدمة متوقفة، لذا كانت هذه الخطوة تفشل على كثير من أجهزة Mac التي لم يكن SSH مفعّلًا عليها أصلًا. أما على Windows، فقد استدعى البرنامج المسار /bin/sh الخاص بأنظمة Unix عن طريق الخطأ عند تثبيت OpenSSH Server، وهو مسار غير موجود في بيئة Windows القياسية.
لكن وجود عيوب لا يعني أن الهجوم لم يعد فعّالًا. فالشفرة الخبيثة لا تزال قادرة على كتابة المفتاح العام، وإنشاء نصوص برمجية للحفاظ على وجودها، وإجراء اتصالات بالشبكة، وإرسال معلومات الجهاز. وتكون المخاطر أعلى بكثير على الأجهزة التي كان SSH مفعّلًا عليها بالفعل. وقال Calum Hall، المؤسس المشارك لشركة Phorion، في مقابلة مع WIRED إن الهجوم كان يمكن أن يصبح نقطة دخول خطيرة للغاية لو نُفّذ على نحو صحيح.
6 مستويات لتأثير تسميم إضافة Cursor: هل اختُرق 5000 مطوّر؟
ورد رقم «5000» في الإعلان الأولي الذي نشرته Cursor في 29 أكتوبر: “At most 5,000 users were affected”، أي إن 5000 مستخدم كحد أقصى تأثروا بالحادثة. هذا حد أعلى أعلنته الشركة، وليس عدد حالات اختراق أكدته جهة أمنية مستقلة. ذكر الإعلان الأولي الإصدار 2.1.313 فقط، ثم أضاف التحديث الإصدار 2.1.312، لكن الشركة لم تكشف عدد المستخدمين المرتبط بكل إصدار، ولم تقدم تفصيلًا كاملًا مُراجعًا للعدد الإجمالي.
يصبح الفرق بين ما تأكد وما لا يزال مجرد احتمال أوضح عند تقسيم التأثير إلى ستة مستويات:
| المستوى | المقصود | حالة الأدلة الحالية |
|---|---|---|
| 1. التواجد في بيئة معرضة للخطر | استخدام Cursor مع احتمال تثبيت إضافة Claude Code | العدد غير معروف، ولا يشمل بالضرورة جميع مستخدمي Cursor |
| 2. الحصول على نسخة خبيثة | تثبيت النسخة المعدّلة من سوق Cursor أو التحديث إليها تلقائيًا خلال فترة التعرض | الحد الأعلى الرسمي 5000، ولم تُنشر بيانات موزعة حسب المنصة أو الإصدار |
| 3. تنفيذ الشفرة الخبيثة | تحميل ملف extension.js المعدّل |
وثّقت Expel وPhorion حالات فعلية، والعدد الإجمالي عالميًا غير معروف |
| 4. تثبيت المكونات بنجاح | كتابة مفتاح SSH العام والبرامج النصية وLaunchAgent وغيرها على الجهاز | قد يحدث ذلك حتى لو لم يكن تسجيل الدخول عن بُعد مفعّلًا |
| 5. وصول المهاجم فعليًا عن بُعد | إمكانية تسجيل الدخول عبر SSH ونجاح المصادقة وإتاحة النفق | لم يُعلن عدد حالات الوصول الناجحة عالميًا |
| 6. سرقة البيانات أو الخسائر المالية | الاطلاع على مستودعات الشفرة والمفاتيح الحقيقية والملفات الداخلية | لا توجد إحصاءات منشورة |
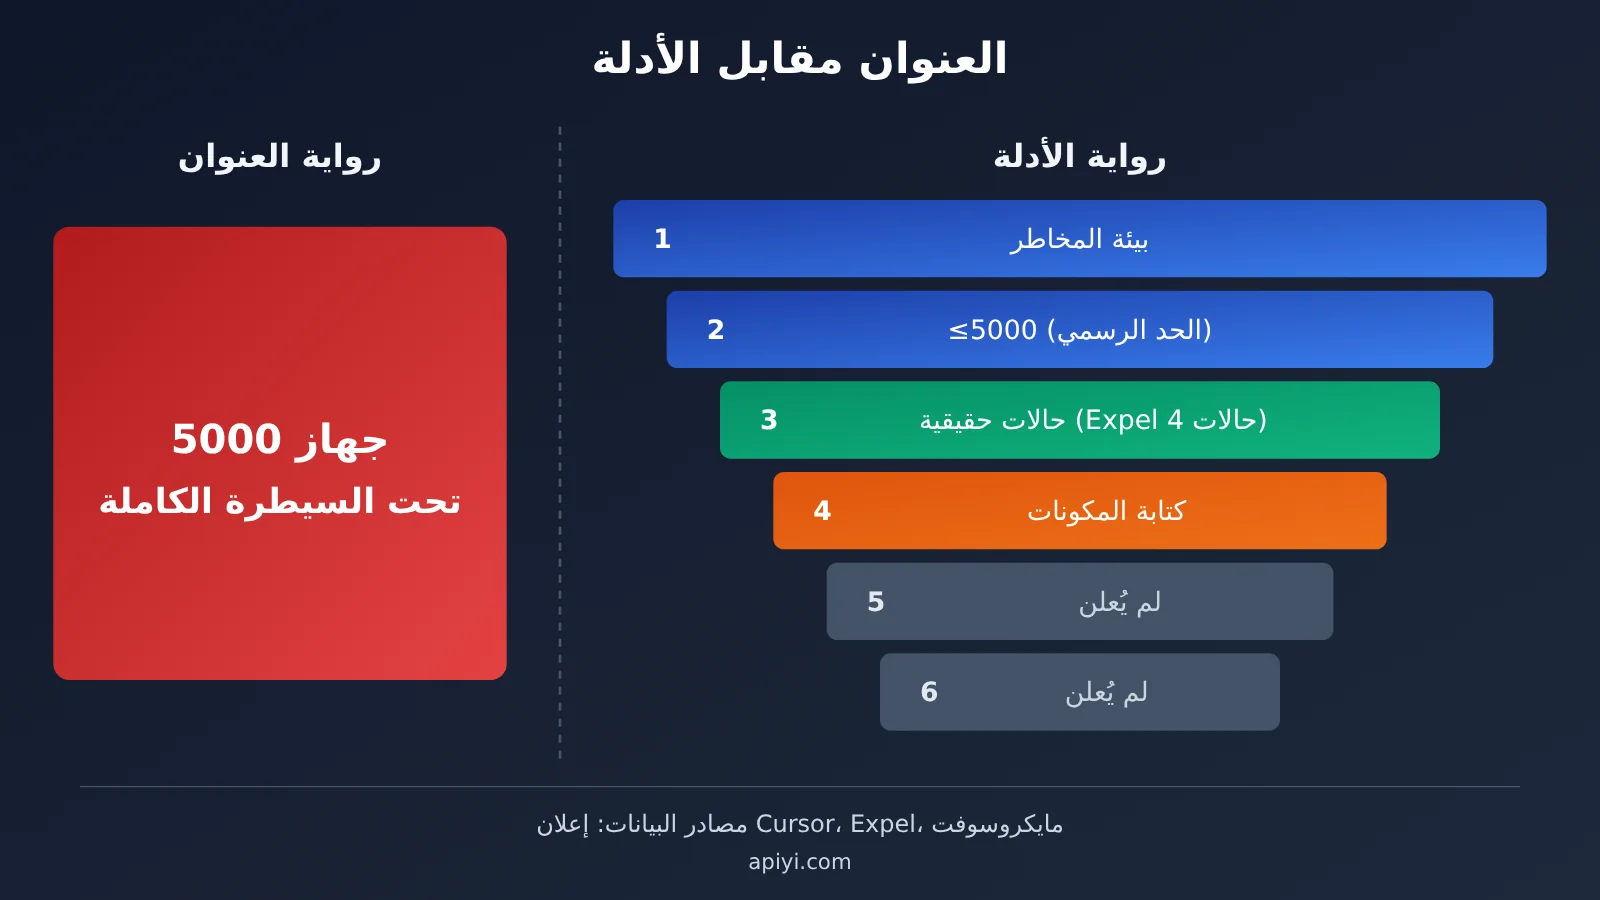
الفارق بين جانبي الرسم هو الفارق بين العنوان الصحفي والأدلة المتاحة. فكلما نزلنا في مستويات القمع، قلّت الأدلة المنشورة. وحتى الآن، لا توجد أدلة تدعم القول إن «5000 جهاز كمبيوتر خضعت لسيطرة كاملة» أو إن «مفاتيح API الخاصة بـ5000 شخص سُرقت».
ما الذي تكشفه الحوادث الأربع التي تعاملت معها Expel؟
تعاملت Expel يومي 29 و30 أكتوبر مع 4 حوادث مرتبطة بهذا الهجوم، شملت 4 عملاء، وجهاز Mac واحدًا لكل عميل. كانت 3 أجهزة تستخدم CrowdStrike Falcon، فيما كان الجهاز الرابع يستخدم Microsoft Defender for Endpoint. ورُصدت في الحوادث الأربع اتصالات شبكية بعنوان IP الخاص بخادم المهاجم. وهذا يعني أن الحوادث تجاوزت مرحلة تحليل الشفرة في المختبر.
أبرز هذه الحالات هي حالة التنفيذ المتأخر. سجّل المستخدم دخوله إلى جهاز Mac وشغّل Cursor في 30 أكتوبر الساعة 12:44 بتوقيت بكين. وبعد دقيقة ظهر نشاط ضار، واستمرت الاتصالات بعنوان IP الخاص بالمهاجم حتى الساعة 22:29، أي قرابة 10 ساعات. بحلول ذلك الوقت، كان المتجر قد أزال الحزمة الضارة منذ مدة. والتفسير الأرجح أن حزمة التثبيت نُزّلت خلال فترة وجودها في المتجر، ثم نُشّطت عندما أعاد المستخدم فتح Cursor.
لهذه البيانات حدود واضحة: لا تعني الحوادث الأربع أن 4 أجهزة فقط أُصيبت حول العالم، ولا يصح قسمة 4 على 5000 لحساب معدل الإصابة. كما أن رصد نفق SSH لا يعني بالضرورة أن المهاجم نجح في تسجيل الدخول. وعثرت Phorion أيضًا على عيّنات على أجهزة Mac لدى عملائها، لكن من غير الواضح ما إذا كانت تتداخل مع حالات Expel، لذا لا يصح جمع الأرقام مباشرة. واكتشفت Expel كذلك عملية نفق ضارة على أحد الأجهزة دون وجود علامة المفتاح العام svc-telemetry، ما يبيّن أن البحث عن علامة واحدة قد يفوّت بعض الحالات.
حدود مخاطر مفاتيح API في هجوم تسميم إضافة Cursor
تبحث الشيفرة الخبيثة عن أسماء ما يصل إلى 40 متغير بيئة تحتوي على KEY أو TOKEN أو SECRET أو PASS أو AWS أو GCP. فإذا كان المتغير OPENAI_API_KEY مضبوطًا على الجهاز، مثلًا، يستطيع المهاجم معرفة أن الجهاز يستخدم الخدمة المعنية. لكن الباحثين أكدوا أن البلاغ الأولي يتضمن أسماء المتغيرات فقط، وليس قيمها.
لذلك، الوصف الدقيق هو أن شيفرة الهجوم تستطيع تحديد فئات الإعدادات الحساسة. وإذا استُغل الباب الخلفي فعليًا، فقد يتمكن المهاجم من قراءة بيانات الاعتماد المحلية والشيفرة المصدرية. أما عدد مفاتيح API التي سُرقت بالفعل، فلا توجد بيانات علنية عنه حتى الآن. والقول إن «جميع مفاتيح API الخاصة بالمستخدمين قد سُرقت» يخلط بين القدرة على تنفيذ الهجوم ووقوعه فعليًا. لكن غموض حدود الخطر هو بالضبط ما يجعل تدوير بيانات الاعتماد إجراءً وقائيًا ضروريًا.
تحليل أثر تسميم إضافة Cursor
التأثير على المطورين
- إلغاء تثبيت الإضافة لا يكفي: نبهت الجهة الرسمية بوضوح إلى أن إلغاء التثبيت أو الترقية إلى
2.1.314لا يضمن إزالة مفاتيح SSH العامة وعناصر بدء التشغيل والبرامج النصية التي تعمل في الخلفية، بعد إضافتها إلى الجهاز. - قد يُفعّل الهجوم حتى بعد سحب الإضافة: تُظهر الحالة التي رصدتها Expel بعد تأخير أن المستخدمين الذين فتحوا Cursor بعد سحب الإضافة يحتاجون أيضًا إلى فحص أجهزتهم.
- الأجهزة التي تترك SSH مفعّلًا أكثر عرضة للخطر: كثيرًا ما يُترك Remote Login مفعّلًا على أجهزة التطوير لتصحيح الأخطاء عن بُعد، ما يسمح للشيفرة الخبيثة بتجاوز خلل في تنفيذها.
- كُشفت أنواع بيانات الاعتماد المستخدمة: حتى لو لم ينجح استغلال الباب الخلفي، فقد يكون المهاجم عرف بالفعل خدمات السحابة وواجهات API التي تستخدمها.
التأثير على الفرق والقطاع
- توزيع الإضافات أصبح سطح هجوم جديدًا: قد تأتي إصدارات الإضافة نفسها من مصادر مختلفة بحسب سوق الإضافات، لذا يجب مراعاة مصدر التثبيت وبصمة الملف عند التحقق، بدلًا من الاكتفاء برقم الإصدار.
- صلاحيات أدوات البرمجة بالذكاء الاصطناعي على الأجهزة تحتاج إلى إعادة تقييم: تعمل إضافات بيئات التطوير المتكاملة عادةً بصلاحيات المستخدم، ويمكنها قراءة الدليل الرئيسي والكتابة فيه وإنشاء اتصالات بالشبكة. وعلى الشركات إدراجها ضمن إدارة الأجهزة الطرفية.
- الاستجابة للحوادث يجب أن تغطي دورة حياة بيانات الاعتماد: ينبغي تقييم المستودعات ومفاتيح API وبيانات اعتماد الخدمات السحابية ورموز الجلسات التي يمكن للأجهزة المتأثرة الوصول إليها. وكلما زاد تشتت المفاتيح المستخدمة في المشاريع، ارتفعت تكلفة تدويرها.
الفحص الذاتي لتسميم إضافات Cursor وخطوات تدوير بيانات الاعتماد
يُنصح أولًا باستخدام نصوص الفحص والإصلاح البرمجية لنظامي macOS وWindows الواردة في إعلان Cursor الرسمي. تساعد المؤشرات والأوامر أدناه على فهم الحادث والتحقيق فيه، لكنها لا تغني عن النصوص الرسمية وفحص السجلات.
| الفئة | المؤشر |
|---|---|
| الخادم الخبيث | 134.209.82[.]225 (نفق TCP على المنفذ 22، وإشارات اتصال دورية عبر TCP على المنفذ 8099). ووفقًا للإعلان الرسمي، جرى التنسيق لإيقافه |
| علامة المفتاح العام لـ SSH | svc-telemetry، والبصمة SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk |
| آثار على macOS | ~/.config/.smt، و~/.config/.smtk، و~/Library/LaunchAgents/com.apple.sysmond.plist |
| آثار على Windows | %USERPROFILE%\.config\smt.cmd، وsmtk، والمهمة المجدولة SysMon، وعنصر بدء التشغيل sysmon.cmd |
| آثار على Linux | إدخال crontab @reboot الخاص بالمستخدم، وملفات .smt / .smtk |
| مؤشرات عامة | البادئة .stk_ للملفات المؤقتة |
الخطوة الأولى: فحص سريع للجهاز المحلي (مثال على macOS)
# 1. 检查授权公钥中是否有攻击者标记(注意:没找到不代表安全,可能漏报)
grep -n "svc-telemetry" ~/.ssh/authorized_keys

# 2. 检查持久化文件与启动项
ls -la ~/.config/.smt ~/.config/.smtk ~/Library/LaunchAgents/com.apple.sysmond.plist 2>/dev/null

# 3. 检查是否存在与恶意服务器的连接
lsof -nP -i | grep "134.209.82.225"

# 4. 确认 Remote Login 状态(需要管理员权限)
sudo systemsetup -getremotelogin
يمكن لمستخدمي Windows فحص المهام المجدولة باستخدام schtasks /query /tn SysMon، ثم البحث عن sysmon.cmd في مجلد بدء التشغيل. إذا ظهر أي مؤشر من هذه المؤشرات، فاحتفظ بالأدلة، واعزل الجهاز، ثم نظّفه باستخدام البرنامج النصي الرسمي. وإذا تعذّر استعادة حالة الجهاز الموثوقة، ففكّر في إعادة تثبيت النظام وتغيير بيانات الاعتماد من جهاز موثوق آخر.
الخطوة الثانية: حصر أسماء متغيرات بيانات الاعتماد المكشوفة
يستخدم السكربت التالي الكلمات المفتاحية نفسها التي تستخدمها الشفرة الخبيثة لتصفية متغيرات البيئة، ويطبع أسماءها فقط دون قيمها، ما يساعدك على إعداد قائمة ببيانات الاعتماد التي تحتاج إلى استبدالها. بعد الاستبدال، نفّذ استدعاء API بسيطًا للتأكد من أن المفتاح الجديد يعمل:
import os, re, openai

# 与恶意代码相同的关键词,列出可能被“摸底”的变量名
pattern = re.compile(r"KEY|TOKEN|SECRET|PASS|AWS|GCP")
print([k for k in os.environ if pattern.search(k.upper())])

# 在可信设备上轮换后,用新 Key 验证调用
client = openai.OpenAI(
    api_key=os.environ["NEW_API_KEY"],
    base_url="https://api.apiyi.com/v1"  # APIYI OpenAI 兼容接口
)
r = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "ping"}]
)
print(r.choices[0].message.content)
عرض السكربت الكامل لحصر بيانات الاعتماد والتحقق منها
import os
import re
import openai
from typing import List

KEYWORDS = re.compile(r"KEY|TOKEN|SECRET|PASS|AWS|GCP")

def list_sensitive_env_names(limit: int = 40) -> List[str]:
    """只返回疑似凭证的环境变量名称,绝不输出值。
    limit 与恶意代码的筛选上限保持一致,用于还原攻击者可能看到的视图。"""
    names = [k for k in os.environ if KEYWORDS.search(k.upper())]
    return sorted(names)[:limit]

def verify_new_key(model: str = "gpt-4o-mini") -> bool:
    """轮换后验证新 Key 是否可正常调用"""
    client = openai.OpenAI(
        api_key=os.environ.get("NEW_API_KEY", ""),
        base_url="https://api.apiyi.com/v1"
    )
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": "ping"}],
            max_tokens=10
        )
        return bool(resp.choices[0].message.content)
    except Exception as e:
        print(f"验证失败: {e}")
        return False

if __name__ == "__main__":
    print("可能暴露给攻击者的变量名:")
    for name in list_sensitive_env_names():
        print("  -", name)
    print("新 Key 验证结果:", verify_new_key())
الخطوة الثالثة: تدوير بيانات الاعتماد حسب الأولوية
| نوع بيانات الاعتماد | أولوية التدوير | الإجراء المقترح |
|---|---|---|
| مفاتيح SSH الخاصة والمفاتيح العامة المصرّح بها | قصوى | احذف المفاتيح العامة المشبوهة، وأعِد إنشاء أزواج المفاتيح وحدّثها على جميع الخوادم |
| بيانات اعتماد الخدمات السحابية (AWS وGCP وغيرها) | قصوى | ألغِ بيانات الاعتماد القديمة، وافحص سجلات التدقيق السحابية بحثًا عن استدعاءات غير معتادة |
| رموز منصات Git وجلساتها | عالية | ألغِ رموز الوصول الشخصية (PAT)، وأنهِ الجلسات قسرًا، وافحص سجلات الوصول إلى المستودعات |
| مفاتيح API لنماذج اللغة الكبيرة | عالية | ألغِ المفتاح وأعِد إنشاءه على كل منصة؛ أما إذا كنت تستدعي نماذج من عدة مزودين عبر APIYI على apiyi.com، فيكفي تدوير مفتاح واحد |
متغيرات TOKEN/SECRET الأخرى |
متوسطة | عالجها واحدًا تلو الآخر وفق القائمة التي يُخرجها السكربت |
🎯 نصيحة تقنية: إذا كان المشروع يتصل مباشرةً بعدة منصات مثل OpenAI وClaude وGemini، فستحتاج بعد الحادث إلى تسجيل الدخول إلى لوحة تحكم كل منصة لإلغاء المفتاح وإعادة إنشائه. توصي الجهة الرسمية بتوحيد استدعاءات النماذج عبر APIYI على apiyi.com؛ إذ يتيح مفتاح واحد الوصول إلى عدة نماذج رائدة، مع واجهة متوافقة مع OpenAI. وعند تدوير المفتاح، يكفي تعديل الإعداد في موضع واحد، كما يسهل عرض الاستخدام مركزيًا واكتشاف الإنفاق غير المعتاد.
الأسئلة الشائعة FAQ
س1: ما حادثة تلغيم إضافة Cursor؟
في 29 أكتوبر 2026، وزّع متجر إضافات Cursor نسختين معدّلتين من إضافة Claude Code (`2.1.312` و`2.1.313`) لمدة تقارب 11 ساعة. حاولت الشفرة الخبيثة زرع باب خلفي عبر SSH وضمان استمراره. كان هذا هجومًا على سلسلة توريد أدوات التطوير، ولم يُخترق نموذج Claude أو أنظمة Anthropic الداخلية.
س2: هل اختُرق 5000 مطوّر فعلًا؟
لا يوجد دليل يدعم هذا الادعاء. الرقم 5000 هو الحد الأقصى لعدد المستخدمين الذين يُحتمل تأثرهم، وفقًا لما أعلنته Cursor. ولا توجد حاليًا إحصاءات منشورة عن عدد من نُفّذت الشفرة الخبيثة على أجهزتهم، أو أصبح الباب الخلفي لديهم قابلًا للاستغلال، أو سجّل المهاجمون الدخول إلى أجهزتهم فعلًا. والمؤكد أن مؤسسات مثل Expel رصدت نشاطًا خبيثًا على أجهزة عملاء حقيقيين.
س3: هل سُرق مفتاح API الخاص بي؟ وما الذي ينبغي فعله؟
لم تتضمن البيانات المُرسلة في البداية سوى أسماء متغيرات البيئة، وليس قيمها، لذلك لا يمكن الجزم بأن المفتاح قد تسرّب. لكن إذا ثبّت الإضافة أو حُدّثت تلقائيًا عبر متجر Cursor خلال فترة الحادثة، فمن المستحسن استبدال جميع المفاتيح ذات الصلة من جهاز موثوق. وكلما كانت إدارة بيانات الاعتماد أكثر مركزية، سهل التعامل معها: فالفرق التي تستخدم APIYI apiyi.com لإدارة استدعاءات نماذج متعددة من مكان واحد لا تحتاج سوى إلى استبدال مفتاح واحد، ثم التحقق باستخدام البرنامج النصي الوارد في هذا المقال.
س4: هل أصبح في مأمن بعد التحديث إلى 2.1.314 أو إلغاء تثبيت الإضافة؟
ليس بالضرورة. حذّرت الجهة الرسمية صراحةً من أن إلغاء التثبيت أو التحديث قد لا يزيل مكونات الاستمرارية التي كُتبت مسبقًا، مثل مفاتيح SSH العامة وعناصر LaunchAgent والمهام المجدولة. ينبغي تشغيل البرنامج النصي الرسمي للفحص، وتقييم النتائج مع العمليات واتصالات الشبكة وعناصر بدء التشغيل.
س5: هل تأثر أيضًا تثبيت Claude Code عبر VS Code أو npm؟
أكدت Microsoft أن Microsoft Visual Studio Marketplace وحزمة npm الرسمية `@anthropic-ai/claude-code` لم يتأثرا بهذه الحادثة. ولا يعني تطابق رقم الإصدار أن النسخة من قناة أخرى خبيثة؛ لذا يجب التحقق من مصدر التثبيت وقيمة تجزئة الملف.
س6: كيف أقلّل مخاطر بيانات الاعتماد في بيئة التطوير بعد الحادثة؟
يُنصح بإيقاف تسجيل الدخول عن بُعد عبر SSH عند عدم الحاجة إليه، وتجنّب وضع مفاتيح طويلة الصلاحية بنص واضح في متغيرات البيئة العامة، وتحديد سقف لاستخدام مفاتيح API. أما استدعاءات النماذج، فيمكن جمع الوصول إلى منصات متعددة عبر نقطة دخول موحّدة مثل APIYI apiyi.com، مع الدفع حسب الاستخدام ومراجعة الاستهلاك من مكان واحد، ما يسهّل اكتشاف الاستهلاك غير المعتاد في الوقت المناسب.
أبرز النقاط حول تسميم إضافة Cursor
- طبيعة الحادثة: وزّع متجر Cursor إضافة تم التلاعب بها. هذه هجمة على سلسلة التوريد، وليست ثغرة في نموذج Claude.
- معنى الرقم 5000: هو الحد الأقصى لعدد المتأثرين المحتملين وفقًا للجهة الرسمية، وليس عدد حالات الاختراق المؤكدة.
- ما تأكد: رصدت جهة مستقلة نشاطًا ضارًا واتصالات خارجية على جهاز Mac حقيقي.
- ما لم يُعلن: عدد حالات الدخول عن بُعد الناجحة، وعدد مفاتيح API المسروقة، وحجم الخسائر المالية.
- الخطر الرئيسي: قد تُفعّل البرمجية الضارة حتى بعد إزالة الإضافة من المتجر، ولا يضمن إلغاء تثبيتها إزالة الباب الخلفي.
- كيفية الاستجابة: شغّل السكربت الرسمي، وغيّر بيانات الاعتماد من جهاز موثوق، واستعن بـ APIYI apiyi.com لتقليل عدد مفاتيح API المستخدمة.
الخلاصة
أهم ما يجب معرفته عن حادثة تسميم إضافة Cursor:
- ميّز بين العنوان والأدلة: هناك فرق كبير بين «تأثر ما يصل إلى 5000 شخص» و«اختراق 5000 شخص». والأدلة المنشورة حاليًا تثبت وجود حالات نُفّذت فيها البرمجية الضارة بالفعل.
- الهجوم حقيقي، لكن فعاليته محدودة: تتمتع الشفرة الضارة بقدرات إنشاء باب خلفي والبقاء على الجهاز، لكن عيوب تنفيذها على macOS وWindows خفّضت فرص نجاح الدخول عن بُعد.
- لا تعتمد على فحص واحد: اجمع بين التحقق من مصدر التثبيت، وبصمات الملفات، والعمليات، واتصالات الشبكة، وعناصر بدء التشغيل. فقد يفوتك التهديد إذا اكتفيت بالبحث عن
svc-telemetry.
إذا استخدمت إضافة Claude Code من متجر Cursor بين 29 و30 أكتوبر، فتحقق أولًا من جهازك وفق الإرشادات الرسمية، ثم غيّر بيانات الاعتماد حسب الأولوية. أما بالنسبة إلى مفاتيح API الخاصة بالنماذج، فيمكنك اغتنام هذه الفرصة لتوحيد المفاتيح المتفرقة عبر APIYI apiyi.com، مما يسهّل تغييرها في حالات الطوارئ مستقبلًا.
📚 المراجع
- إشعار الأمان الرسمي من Cursor: توقيت الحادثة والإصدارات وبصمات الملفات الضارة وسكربتات التنظيف
- الرابط:
cursor.com/blog/claude-code-extension-security-notice -
ملاحظة: ابدأ بهذا الإشعار عند التحقق من نظامك؛ فهو يتضمن سكربتات الإصلاح لنظامَي macOS وWindows
-
Microsoft Security Research: تحليل سلسلة الهجوم الخاصة بإضافة Claude Code الضارة
- الرابط:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/ -
ملاحظة: للتحقق من حدود سلسلة التوريد وآلية SSH وتفاصيل الاستمرارية
-
Phorion: اختراق إضافة Claude Code الرسمية
- الرابط:
phorion.io/blog/offical-claude-code-vsx-compromise/ -
ملاحظة: تفاصيل تقنية عن أداة التحميل المكونة من 66 سطرًا، والاختلافات بين المنصات وعيوب الشفرة
-
Expel: إضافات Claude Code المزيفة في Cursor
- الرابط:
expel.com/blog/blog-fake-claude-code-extension-cursor-ssh-backdoor/ -
ملاحظة: أربع حوادث فعلية لدى العملاء وأمثلة على التنفيذ المؤجل
-
Socket: إزالة Cursor لإضافة Claude Code الضارة
- الرابط:
socket.dev/blog/claude-code-extension-compromise - ملاحظة: مراجعة سجلات Open VSX وnpm وتصحيح البلاغات الخاطئة المبكرة
الكاتب: الفريق التقني في APIYI
التواصل التقني: يمكنكم التواصل معنا عبر الصفحة الرئيسية لـ APIYI على apiyi.com، والاطلاع على المزيد من موارد التكامل في مركز التوثيق docs.apiyi.com