選 API 中轉站時,大多數人先看價格和模型列表,卻很少追問:我的請求內容會不會被記錄?Key 泄露了怎麼止損?充值之後能不能退?調用的模型到底是不是我選的那個?本文給出一份可以直接照着做的 API 中轉站數據安全自檢清單,用 5 步把這些問題逐項覈對清楚。
這不是一篇“只信宣傳”的評測,也不針對某一家服務。清單適用於任何中轉站,文中以 API易 的公開說明作爲示例,方便你對照着去問自己正在用的服務方。
核心價值:讀完本文,你會得到一套可執行的核對流程和一段本地試跑腳本,用小額充值就能驗證日誌、模型和費用是否符合預期,再決定要不要加餘額。
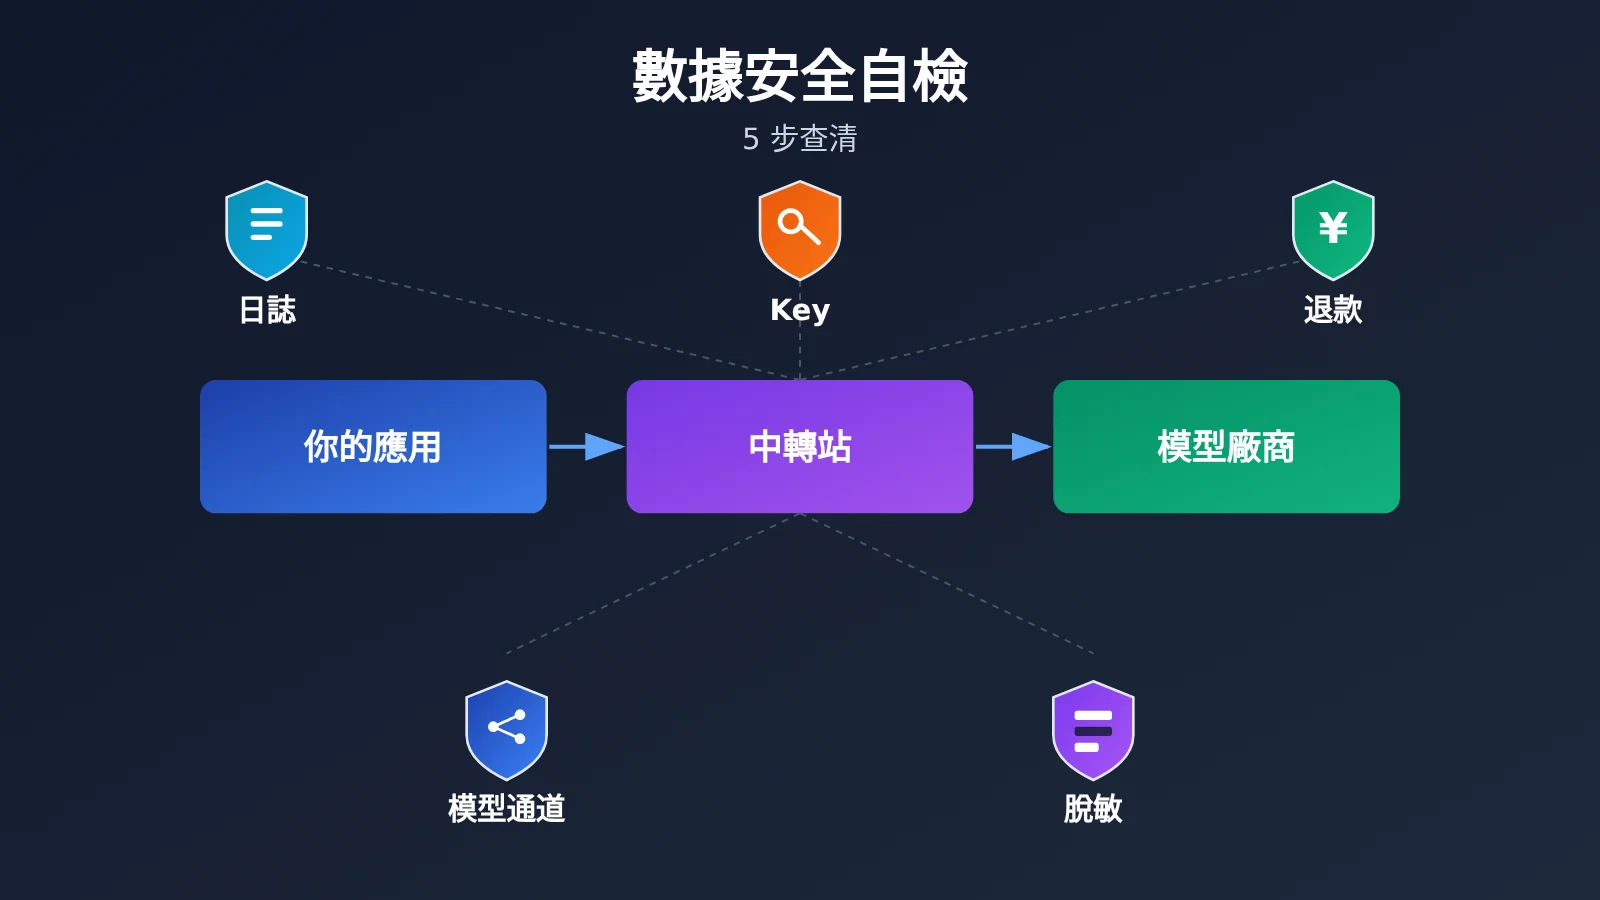
API 中轉站數據安全自檢 核心要點
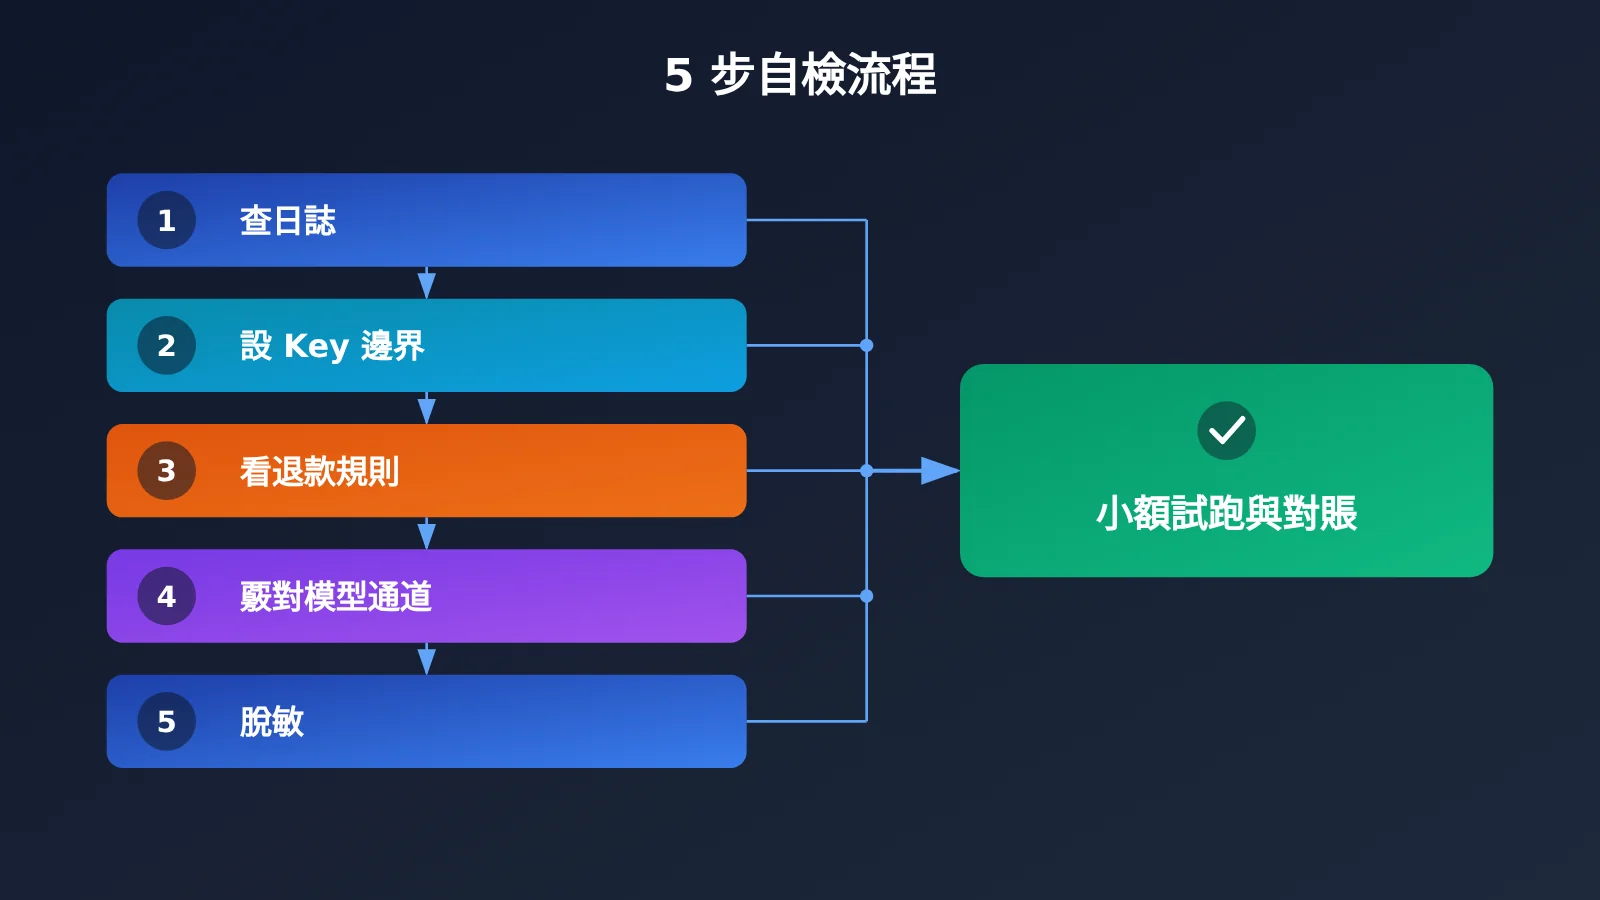
API 中轉站位於你和模型廠商之間:請求先到中轉站,再由中轉站轉發給模型廠商。因此你需要覈對的不只是“模型能不能用”,還包括這條鏈路上留下了哪些記錄、誰能動你的額度、出問題後能否追溯。下表是 5 步自檢的總覽。
| 步驟 | 要覈對的事項 | 你能得到的結論 |
|---|---|---|
| 第 1 步 日誌 | 默認記錄什麼,排障時是否會記錄正文 | 知道哪些內容可能被留存 |
| 第 2 步 Key | 可用模型、額度上限、IP 限制、項目隔離 | 泄露後損失可控、可快速撤銷 |
| 第 3 步 退款 | 退款條件、金額計算、到賬時間、運營主體 | 充值前心裏有底,出問題知道找誰 |
| 第 4 步 通道 | 模型名對應的上游型號、備用通道、單次調用渠道 | 能驗證有沒有被降級或替換 |
| 第 5 步 脫敏 | 敏感資料是否符合組織要求,是否已脫敏 | 把最壞情況下的暴露面壓到最小 |
數據安全自檢的整體思路
這份清單的邏輯是“先問清楚,再小額驗證,最後才加量”。前四步解決的是“服務方怎麼說、規則怎麼寫”,第五步解決的是“即便規則沒問題,我自己也要少交出不該交的東西”。
真正容易被忽略的是最後一環:用自己的真實場景跑一遍,再拿調用記錄去對賬。宣傳頁寫得再清楚,也不如一次帶 Request ID 的實際調用有說服力。
第 1 步:查清 API 中轉站的日誌記錄範圍
自檢的第一件事,是弄清服務方默認記錄什麼,以及排障時是否可能記錄請求和回答正文。很多人把“有日誌”等同於“內容被保存”,其實二者差別很大,關鍵要看日誌裏到底存了哪幾類信息。
以 API易 的公開說明爲例,普通調用日誌記錄調用時間、模型、Token 用量、金額和狀態等信息,不記錄輸入和輸出正文。需要協助排查時,管理員可以臨時開啓詳細日誌,詳細日誌可能包括完整提示詞、系統消息、對話歷史、函數調用參數和模型回覆。
日誌類型與自檢動作
| 日誌類型 | 可能包含的內容 | 你該做的自檢動作 |
|---|---|---|
| 普通調用日誌 | 調用時間、模型、Token 用量、金額、狀態 | 定期導出,用於對賬和留檔 |
| 詳細日誌(排障時臨時開啓) | 完整提示詞、系統消息、對話歷史、函數調用參數、模型回覆 | 提交排障請求前,確認內容已脫敏 |
| 上傳文件 | 公開說明未列明是否進入詳細日誌 | 涉及文件時先向服務方書面確認 |
有兩點需要特別留意。第一,詳細日誌是“臨時開啓、協助排查”的性質,所以你在提工單或請客服排障之前,就應當想好哪些內容不能出現在復現樣本里。第二,文件本體是否會進入詳細日誌,公開說明沒有列明,這種“沒寫”的地方不要自行假設,直接問。
常規日誌的保留期限和清理節奏,可以查看 API易 文檔中的日誌保留政策。如果你需要對賬或留檔,記得及時導出自己的調用記錄,不要把“平臺一直會存着”當成默認前提。
🎯 技術建議:評估日誌策略時,建議通過 API易 apiyi.com 的控制檯實際查看一次調用日誌的字段,再對照公開說明覈對,比只讀文字更直觀。
第 2 步:給 API Key 和消費額度設邊界
API Key 是調用模型的憑證,也等同於你賬戶餘額的“提款密碼”。Key 泄露是使用中轉服務時需要防範的一類風險,常見起因是把它貼進公開倉庫、截圖或羣聊。
管理 Key 可以遵循下面這組做法:
- 不外泄:不要把 Key 寫進公開代碼倉庫,不要出現在截圖、錄屏和羣聊裏,代碼裏改爲從環境變量讀取。
- 按項目拆分:不同項目使用不同的 Key,異常發生時能快速定位是哪個項目出的問題,也只需撤銷一個 Key。
- 按用途限權:創建 Key 時,按實際用途設置可用模型、額度上限或 IP 限制等選項,能限制的都限制。
- 定期巡檢:定期查看調用記錄和餘額,對陌生模型、陌生時段的調用保持警覺。
- 異常即處置:發現陌生調用或費用異常,先禁用相關 Key 並重新創建,再聯繫服務方覈對記錄。
排查時還有一條容易踩坑的規則:聯繫客服時不要發送完整 Key。給客服提供 Request ID、調用時間和現象描述就足夠定位,完整 Key 一旦發出,就等於多了一個泄露點。
Key 自檢清單
| 檢查項 | 合格標準 | 不合格時的處理 |
|---|---|---|
| 存放位置 | 環境變量或密鑰管理工具 | 立即遷移,並重建已暴露的 Key |
| 項目隔離 | 每個項目一個獨立 Key | 按項目拆分,舊 Key 逐步下線 |
| 權限範圍 | 限定模型、額度或 IP | 在控制檯補設可用的限制項 |
| 巡檢頻率 | 有固定的查看節奏 | 設日曆提醒,每次對照餘額變化 |
第 3 步:充值前看清退款規則和服務主體
充值之前,先確認四件事:退款條件、退款金額怎麼算、多久到賬,以及這項服務由誰運營。這些信息寫在政策頁裏,充值之後才發現“不能退”是最被動的情形。
以 API易 的退款政策爲例,規則大致是:充值後 30 天內可以申請退款,退款金額按未使用餘額等規則計算;活動贈送金額會扣減;中國大陸用戶已開發票的不能申請退款。退款到賬時間會因支付方式而不同,申請前建議查看政策詳情。
服務主體同樣重要。API易 的服務條款列明運營主體爲 MrrBase, LLC。你可以用同樣的方式去核對任何一家中轉站:有沒有寫明主體,條款裏能否找到。
聯繫客服時,優先使用官網或文檔公佈的渠道,API易 公佈的渠道包括企業微信客服、[email protected] 和 Telegram @apiyi001。不在官方頁面公佈的“私人聯繫方式”,不要輕易轉賬或提供賬戶信息。
退款與主體覈對表
| 覈對項 | 要問的問題 | API易 公開說明示例 |
|---|---|---|
| 退款時限 | 充值後多久內可申請 | 充值後 30 天內 |
| 金額計算 | 按什麼計算,贈送怎麼處理 | 按未使用餘額等規則,活動贈送金額會扣減 |
| 不可退情形 | 哪些情況不能退 | 中國大陸用戶已開發票的不能申請 |
| 到賬時間 | 多久到賬 | 因支付方式而不同,見政策詳情 |
| 運營主體 | 誰在運營 | MrrBase, LLC |
| 官方渠道 | 去哪裏聯繫 | 企業微信客服、[email protected]、Telegram @apiyi001 |
第 4 步:覈對模型名稱和上游通道
“模型被換成了便宜型號”是中轉站用戶最常見的擔憂之一。與其憑感覺判斷輸出質量,不如直接向服務方提三個問題:頁面和日誌中的模型名稱對應什麼上游型號?是否使用備用通道?如何覈對某一次調用走了哪個渠道?
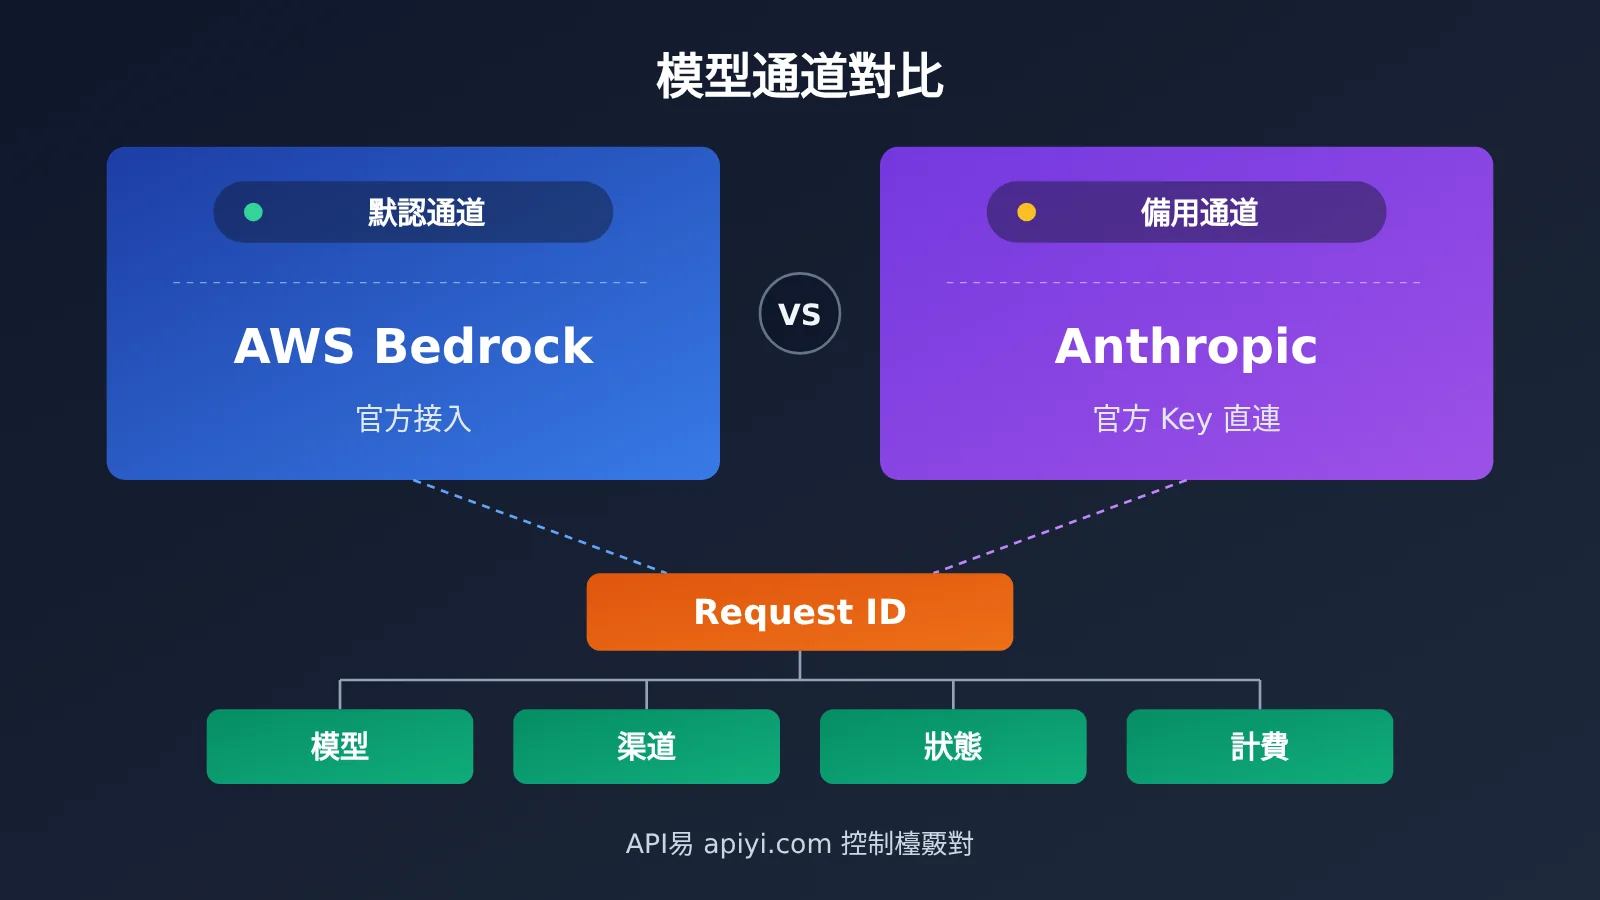
以 API易 的模型保真說明爲例,服務不做模型降級或替換。以 Claude 爲例,默認走 AWS Bedrock 官方接入,備用通道爲 Anthropic 官方 Key 直連。對你來說,重要的是服務方願意把“默認通道”和“備用通道”寫在公開頁面上,而不是含糊其辭。
如何用 Request ID 覈對單次調用
想驗證具體某一次調用,可以保存它的 Request ID。根據 API易 的Request ID 排查說明,日誌可用於覈對該次調用的模型、渠道、狀態和計費記錄;遇到疑問時,把 Request ID 提供給客服協助查詢。
這意味着一個很實用的習慣:每次關鍵調用,都在你自己的系統裏留一條記錄,至少包含調用時間、請求的模型名、返回的模型名和 Token 用量。出現爭議時,你手裏的記錄和平臺的日誌可以互相印證。
| 提問 | 期望得到的答案 | 缺失時的風險 |
|---|---|---|
| 模型名對應什麼上游型號 | 明確的對應關係 | 無法判斷是否被替換 |
| 是否使用備用通道 | 說明備用通道及切換條件 | 通道切換時表現不一致卻無從解釋 |
| 單次調用如何查渠道 | 憑 Request ID 在日誌中查詢 | 爭議時無法舉證 |
| 是否做模型降級 | 公開聲明不降級、不替換 | 缺少可對照的承諾 |
第 5 步:敏感資料先脫敏,再提交
公司代碼、未公開文檔、客戶信息以及財務或醫療資料,都要先確認是否符合你所在組織的安全要求。能脫敏就先脫敏;排查問題時,儘量用最小樣本復現,不要直接上傳完整資料。
如果組織規定敏感信息不能經過第三方中轉,就嚴格按組織要求處理,這一條不應被任何“方便”所替代。脫敏的目的不是絕對安全,而是把最壞情況下的暴露面壓到最小。
下面是一個本地脫敏的小示例,在提交提示詞之前先把常見的敏感字段替換成佔位符。它只處理常見格式,不能代替人工審覈,更不能代替組織的合規要求。
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("聯繫 [email protected],手機 13800000000,Key sk-abcdefghijklmnop1234"))
API 中轉站數據安全自檢 快速上手
前五步是“問”,這一節是“驗”。建議第一次使用時先小額充值,用自己的真實場景跑一兩個不含敏感信息的任務,再覈對調用日誌、模型和費用。本文建議先充 5 美元,確認符合預期後,再決定是否增加餘額。
極簡示例:一次可對賬的試跑
下面的代碼從環境變量讀取 Key,發出一次最小調用,並打印返回的模型名和用量,方便你拿去和控制檯日誌對照:
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # 使用 API易 統一接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句話介紹你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
注意,SDK 返回的 resp.id 是否等同於平臺日誌裏的 Request ID,請以官方文檔爲準;在控制檯的調用日誌裏,找到對應時間的那條記錄,覈對模型、狀態和費用是否與本地輸出一致。
查看完整代碼:帶本地審計記錄的試跑腳本
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """提交前脫敏常見敏感字段。"""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """調用模型,並把可對賬的信息寫入本地審計文件。"""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # 使用 API易 統一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("請用兩句話解釋什麼是 API 中轉站"))
腳本跑完後,打開 relay_audit.jsonl,把裏面的時間、模型、Token 用量與控制檯日誌逐條對照。如果請求的模型和返回的模型名對不上,或者費用與用量算不到一起,就帶着記錄去聯繫官方渠道覈實。
🚀 快速開始:推薦用 API易 apiyi.com 做第一次小額試跑,把上面的腳本跑通,再對照控制檯日誌完成自檢,整個過程不需要涉及任何敏感資料。
常見問題
Q1:API 中轉站會保存我的提示詞和回答嗎?
要看服務方的具體說明。以 API易 的公開說明爲例,普通調用日誌只記錄時間、模型、Token 用量、金額和狀態,不記錄輸入和輸出正文;僅在協助排查時,管理員可能臨時開啓詳細日誌。使用任何中轉站前都建議先問清楚這一點。
Q2:爲什麼要爲不同項目使用不同的 Key?
這樣一個 Key 出問題時,只需撤銷該項目的 Key,其他項目不受影響。同時也便於通過調用記錄判斷異常來自哪個項目。配合可用模型、額度上限等限制,損失更容易被控制在小範圍。
Q3:充值後反悔,一定能全額退款嗎?
不一定,要看具體政策。以 API易 爲例,充值後 30 天內可申請退款,金額按未使用餘額等規則計算,活動贈送金額會扣減,中國大陸用戶已開發票的不能申請退款。申請前建議先閱讀完整政策頁,到賬時間也因支付方式而異。
Q4:怎麼確認調用的模型沒有被替換?
兩步走:先向服務方問清楚模型名對應的上游型號和是否有備用通道,再保存關鍵調用的 Request ID,在日誌裏覈對該次調用的模型、渠道、狀態和計費記錄。API易 的公開說明稱不做模型降級或替換,你可以用 apiyi.com 的小額試跑自行驗證。
Q5:上傳文件會不會進入詳細日誌?
公開說明沒有列明文件本體是否會進入詳細日誌,所以不要自行假設。涉及文件的請求,先向服務方確認;涉及公司代碼、客戶資料等敏感內容時,優先脫敏,或者用最小樣本復現問題。
Q6:公司規定敏感信息不能經過第三方,怎麼辦?
按組織規定執行,不要爲了方便繞過規定。可以把不含敏感信息的任務交給中轉站處理,把涉及敏感信息的任務留在組織認可的環境裏。中轉站的自檢清單隻能幫你降低風險,替代不了合規要求。
API 中轉站數據安全自檢 Key Takeaways
- 日誌要分層看:普通日誌與詳細日誌是兩回事,先問清楚排障時會不會記錄正文。
- Key 要設邊界:按項目拆分,限制模型、額度或 IP,異常時先禁用再重建。
- 退款要看全文:時限、金額計算、不可退情形和到賬時間,充值前逐項確認。
- 通道要能覈對:問清上游型號和備用通道,用 Request ID 驗證單次調用。
- 脫敏要在本地做:敏感資料先脫敏再提交,組織規定不允許就不要提交。
- 先小額再加量:先充 5 美元跑通真實場景,推薦通過 API易 apiyi.com 完成首輪驗證。
總結
API 中轉站數據安全自檢的核心,是把宣傳話術換成可覈對的事實:
- 日誌與脫敏:弄清默認記錄範圍,敏感資料先脫敏再提交。
- Key 與額度:按項目隔離、按用途限權,異常第一時間禁用。
- 退款與通道:充值前讀完退款規則和運營主體,用 Request ID 覈對模型與渠道。
選中轉站不必只看宣傳。把數據記錄、Key 權限、退款規則和模型通道逐項覈對,再用自己的實際調用驗證,判斷會更踏實。推薦通過 API易 apiyi.com 用小額餘額快速驗證效果,確認符合預期後再決定是否加量。
📚 參考資料
-
日誌保留政策 — 常規日誌的保留期限與清理節奏,對賬留檔前確認週期
-
退款政策 — 退款條件、金額計算與到賬說明,充值前核對不可退情形
-
服務條款 — 運營主體與服務約定,確認服務由誰運營
-
模型保真說明 — 模型通道與不降級承諾,瞭解默認與備用通道
-
Request ID 排查說明 — 按單次調用覈對模型、渠道與計費,爭議時提供給客服
作者: API易 技術團隊
技術交流: 歡迎在 API易 官網 apiyi.com 聯繫我們,更多資料可訪問 docs.apiyi.com 文檔中心