Quand on choisit un service proxy API, la plupart des gens regardent d’abord le prix et la liste des modèles. Mais rares sont ceux qui posent les questions suivantes : le contenu de mes requêtes est-il enregistré ? Que faire pour limiter les dégâts si ma clé API fuit ? Puis-je obtenir un remboursement après avoir rechargé mon compte ? Le modèle appelé est-il bien celui que j’ai choisi ? Cet article propose une liste de contrôle pour vérifier la sécurité des données d’un service proxy API, à suivre en 5 étapes pour examiner ces questions une par une.
Il ne s’agit pas d’un avis qui se contente de reprendre les arguments promotionnels, ni d’un article ciblant un fournisseur en particulier. Cette liste s’applique à tous les services proxy API. Nous prenons les informations publiques d’APIYI comme exemple pour vous aider à vérifier le service que vous utilisez.
L’essentiel : à la fin de cet article, vous disposerez d’une procédure de vérification concrète et d’un script à exécuter en local. Une petite recharge vous permettra de vérifier que les journaux, les modèles et les frais correspondent à vos attentes avant d’ajouter du solde.
Points essentiels pour vérifier la sécurité des données d’un service proxy API
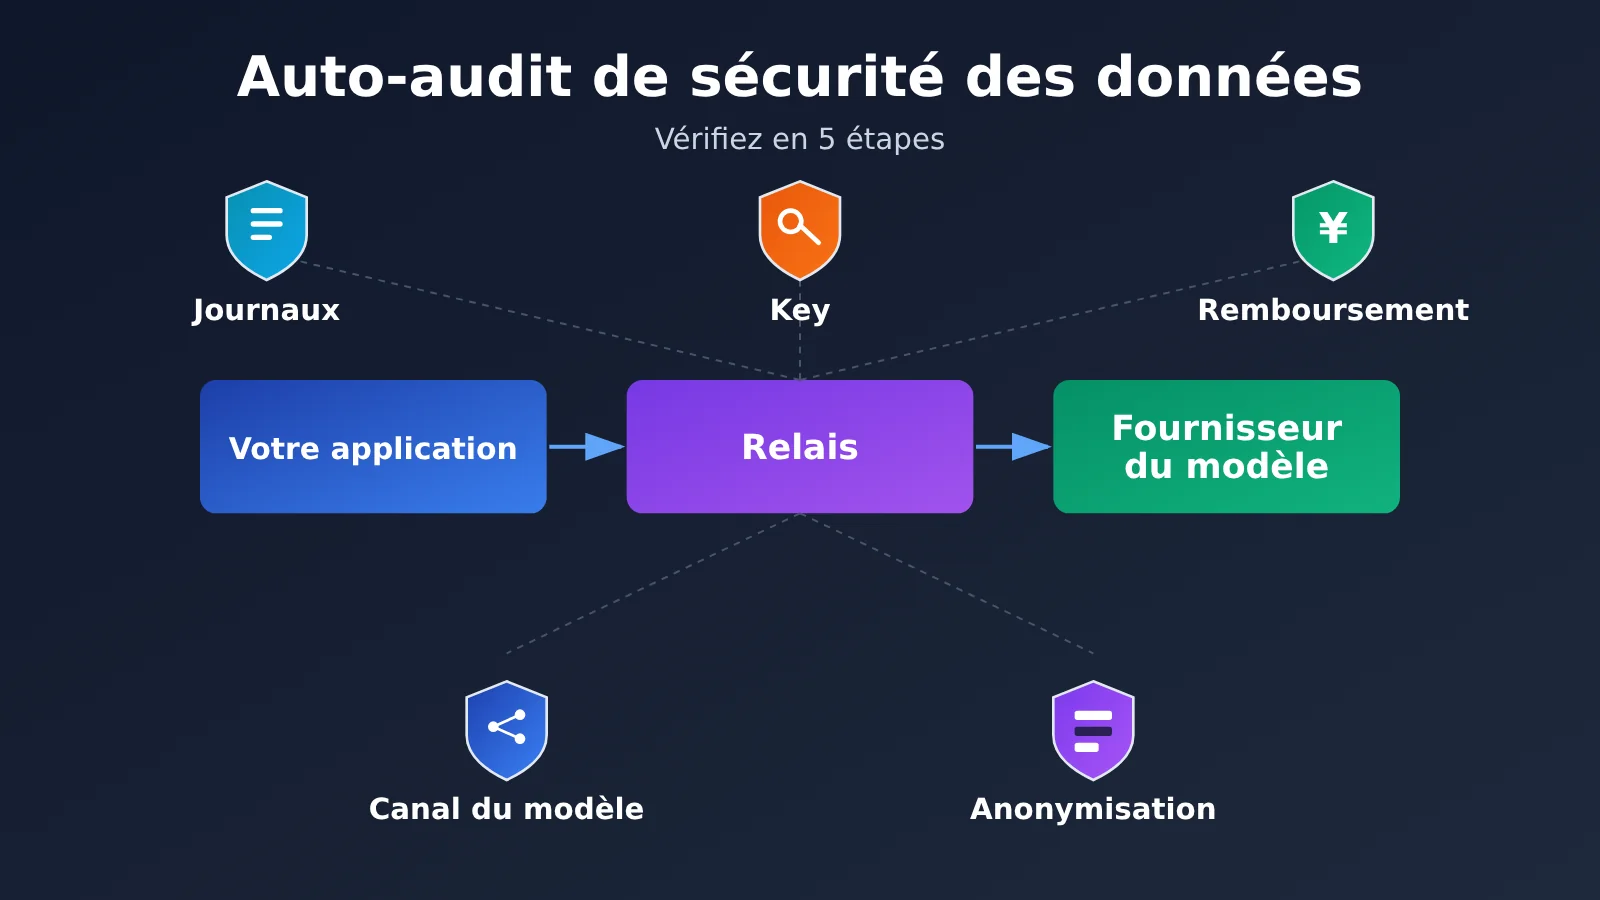
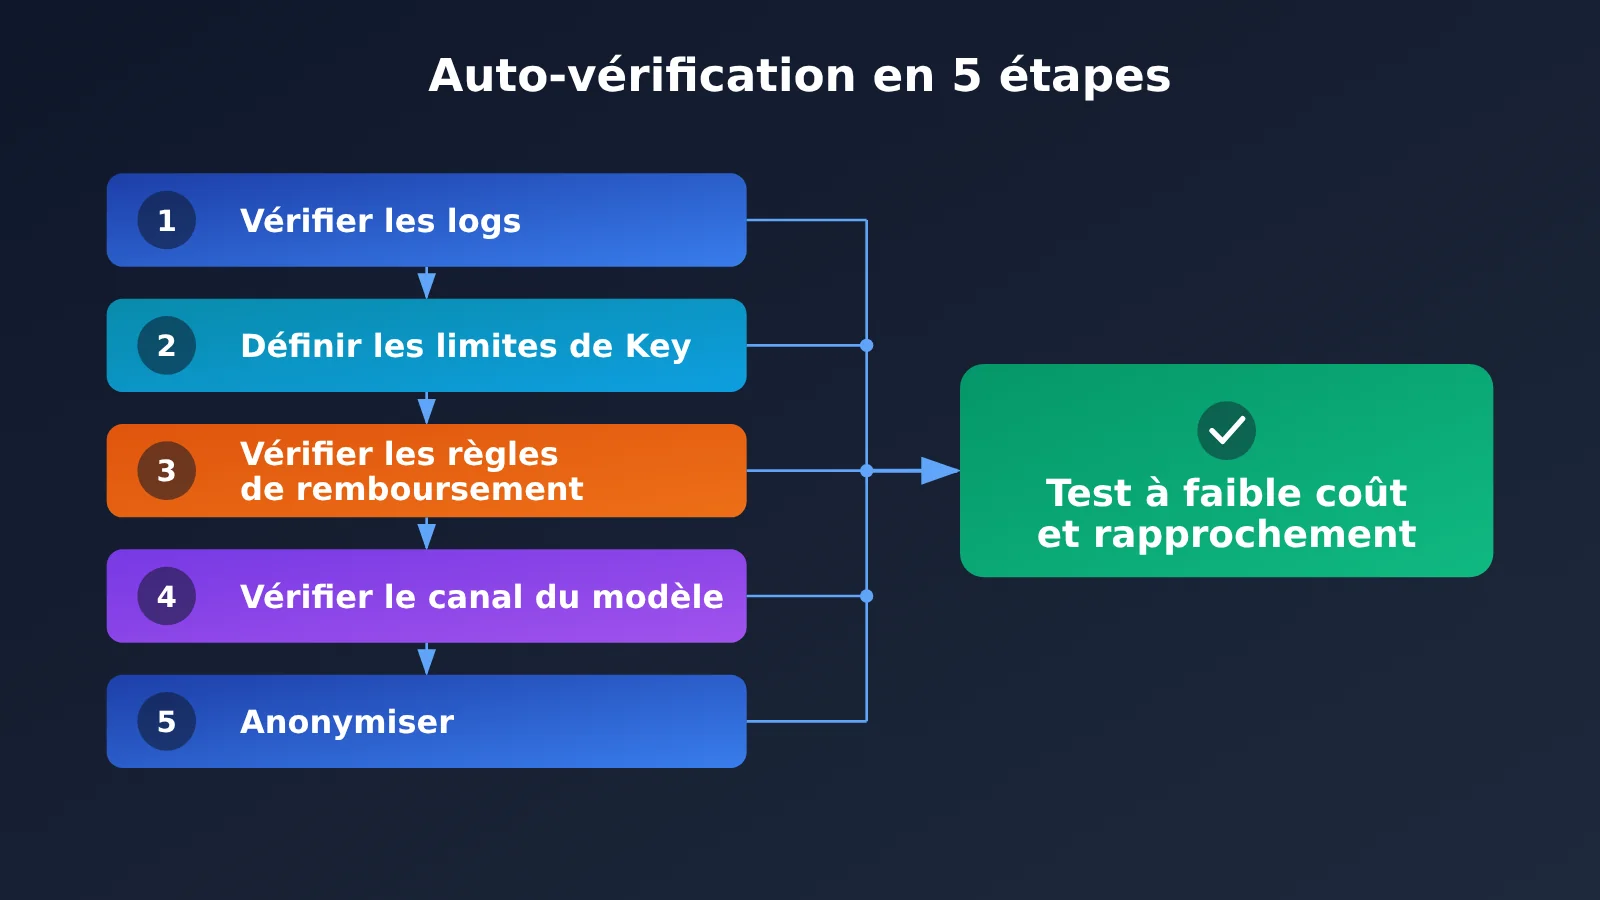
Un service proxy API se trouve entre vous et le fournisseur du modèle : votre requête lui est d’abord envoyée, puis il la transmet au fournisseur. Vous devez donc vérifier non seulement si « le modèle fonctionne », mais aussi quelles traces sont conservées sur le trajet, qui peut modifier votre solde et si vous pourrez remonter à l’origine d’un problème. Voici un aperçu des 5 étapes de vérification.
| Étape | Points à vérifier | Ce que vous pourrez déterminer |
|---|---|---|
| Étape 1 : journaux | Quelles données sont enregistrées par défaut ? Le contenu des requêtes est-il enregistré lors du dépannage ? | Quels éléments sont susceptibles d’être conservés |
| Étape 2 : clés API | Modèles disponibles, plafond de consommation, restrictions par IP, isolation des projets | Comment limiter les pertes et révoquer rapidement une clé en cas de fuite |
| Étape 3 : remboursements | Conditions de remboursement, calcul du montant, délai de versement, identité de l’exploitant | À quoi vous attendre avant de recharger votre compte et qui contacter en cas de problème |
| Étape 4 : canaux | Modèle réellement utilisé derrière chaque nom, canal de secours, canal utilisé pour chaque appel | Comment vérifier si le modèle a été rétrogradé ou remplacé |
| Étape 5 : anonymisation | Les données sensibles respectent-elles les exigences de votre organisation ? Ont-elles été anonymisées ? | Comment réduire au minimum l’exposition en cas de pire scénario |
La logique générale de la vérification de la sécurité des données
Cette checklist suit une logique simple : « se renseigner d’abord, faire un petit test ensuite, puis augmenter progressivement le volume ». Les quatre premières étapes permettent de comprendre « ce que dit le fournisseur et ce que prévoient ses règles ». La cinquième répond à une autre question : « même si tout semble en ordre, quelles données puis-je éviter de transmettre ? »
La dernière étape est celle qu’on néglige le plus facilement : tester le service avec un cas d’usage réel, puis comparer les résultats avec l’historique des appels. Une page de présentation, aussi claire soit-elle, est moins convaincante qu’un appel réel associé à un Request ID.
Étape 1 : vérifier ce que consignent les journaux du service proxy API
La première chose à faire est de comprendre quelles informations le fournisseur consigne par défaut et s’il peut enregistrer le contenu des requêtes et des réponses lors du dépannage. Beaucoup de personnes confondent « des journaux sont disponibles » et « le contenu est conservé ». Pourtant, ce n’est pas la même chose : tout dépend des types d’informations qui figurent réellement dans les journaux.
D’après les informations publiques d’APIYI, les journaux d’appels standard enregistrent notamment l’heure de l’appel, le modèle, la consommation de jetons, le montant et le statut, mais pas le contenu des entrées et des sorties. Pour faciliter le dépannage, un administrateur peut activer temporairement les journaux détaillés, qui peuvent inclure l’invite complète, les messages système, l’historique de la conversation, les paramètres des appels de fonction et les réponses du modèle.
Types de journaux et vérifications à effectuer
| Type de journal | Contenu possible | Vérifications à effectuer |
|---|---|---|
| Journaux d’appels standard | Heure de l’appel, modèle, consommation de jetons, montant, statut | Exportez-les régulièrement pour le rapprochement des comptes et l’archivage |
| Journaux détaillés (activés temporairement pour le dépannage) | Invite complète, messages système, historique de la conversation, paramètres des appels de fonction, réponses du modèle | Avant d’envoyer une demande de dépannage, vérifiez que le contenu a été anonymisé |
| Fichiers téléversés | Les informations publiques ne précisent pas s’ils figurent dans les journaux détaillés | Si des fichiers sont concernés, demandez d’abord une confirmation écrite au fournisseur |
Deux points méritent une attention particulière. Premièrement, les journaux détaillés sont activés temporairement pour faciliter le dépannage. Avant d’ouvrir un ticket ou de demander de l’aide au service client, réfléchissez donc aux éléments qui ne doivent pas apparaître dans l’exemple de reproduction. Deuxièmement, les informations publiques ne précisent pas si les fichiers eux-mêmes peuvent figurer dans les journaux détaillés. Ne faites pas de suppositions sur ce qui n’est pas indiqué : posez directement la question.
Pour connaître la durée de conservation et le calendrier de suppression des journaux standard, consultez la politique de conservation des journaux dans la documentation d’APIYI. Si vous devez effectuer un rapprochement des comptes ou archiver vos données, pensez à exporter vos propres historiques d’appels sans tarder. Ne partez pas du principe que « la plateforme les conservera indéfiniment ».
🎯 Conseil technique : pour évaluer la politique de journalisation, consultez les champs des journaux d’appels dans le panneau de contrôle d’APIYI sur apiyi.com, puis comparez-les aux informations publiques. C’est plus concret que de se contenter de lire la documentation.
Étape 2 : encadrer les clés API et les limites de consommation
Une clé API permet d’invoquer un modèle. C’est aussi, en quelque sorte, le « code de retrait » associé au solde de votre compte. La fuite d’une clé est un risque à prévenir lorsqu’on utilise un service proxy API. Elle est souvent due à la publication de la clé dans un dépôt public, à son apparition sur une capture d’écran ou à son partage dans une conversation de groupe.
Pour gérer vos clés, vous pouvez suivre ces recommandations :
- Ne les divulguez pas : ne mettez jamais de clé dans un dépôt de code public et ne la faites pas apparaître sur des captures d’écran, des enregistrements vidéo ou dans des conversations de groupe. Dans votre code, récupérez-la plutôt à partir d’une variable d’environnement.
- Séparez-les par projet : utilisez une clé différente pour chaque projet. En cas d’activité suspecte, vous pourrez rapidement identifier le projet concerné et n’aurez qu’une seule clé à révoquer.
- Limitez les autorisations selon l’usage : lors de la création d’une clé, définissez les modèles autorisés, le plafond de consommation ou les restrictions par adresse IP, selon vos besoins. Limitez tout ce qui peut l’être.
- Effectuez des vérifications régulières : consultez régulièrement l’historique des appels et votre solde. Restez vigilant face aux appels vers des modèles inconnus ou à des heures inhabituelles.
- Agissez dès qu’une anomalie apparaît : si vous constatez des appels inconnus ou des frais inhabituels, désactivez d’abord la clé concernée et créez-en une nouvelle, puis contactez le fournisseur pour vérifier l’historique.
Un autre piège à éviter lors du dépannage : ne transmettez jamais votre clé complète au service client. Un ID de requête, l’heure de l’appel et une description du problème suffisent pour localiser l’incident. Envoyer la clé complète crée un risque de fuite supplémentaire.
Liste de vérification des clés API
| Point à vérifier | Critère de conformité | Mesure à prendre en cas de non-conformité |
|---|---|---|
| Emplacement de stockage | Variable d’environnement ou outil de gestion des secrets | Déplacez immédiatement la clé et recréez toute clé exposée |
| Séparation des projets | Une clé distincte par projet | Séparez les clés par projet et désactivez progressivement les anciennes |
| Étendue des autorisations | Modèles, consommation ou adresses IP limités | Définissez les restrictions disponibles dans la console |
| Fréquence des vérifications | Rythme de consultation régulier | Programmez un rappel dans votre calendrier et comparez l’évolution du solde à chaque vérification |
Étape 3 : vérifiez les règles de remboursement et l’identité de l’exploitant avant de recharger votre compte
Avant de recharger votre compte, vérifiez quatre points : les conditions de remboursement, le mode de calcul du montant remboursé, le délai de versement et l’identité de l’exploitant du service. Ces informations figurent dans les pages de politique. Découvrir après le rechargement que « les remboursements ne sont pas possibles » est la situation la plus délicate.
Prenons l’exemple de la politique de remboursement d’APIYI. En résumé, vous pouvez demander un remboursement dans les 30 jours suivant le rechargement. Le montant est calculé selon des règles telles que le solde non utilisé, et les sommes offertes dans le cadre de promotions sont déduites. Les utilisateurs de Chine continentale qui ont déjà reçu une facture ne peuvent pas demander de remboursement. Le délai de versement dépend du moyen de paiement ; nous vous conseillons de consulter les détails de la politique avant de faire votre demande.
L’identité de l’exploitant est tout aussi importante. Les conditions d’utilisation d’APIYI indiquent que le service est exploité par MrrBase, LLC. Vous pouvez vérifier n’importe quel service proxy API de la même manière : l’exploitant est-il clairement identifié et cette information figure-t-elle dans les conditions ?
Pour contacter le service client, privilégiez les canaux indiqués sur le site officiel ou dans la documentation. APIYI mentionne son service client sur WeChat professionnel, l’adresse [email protected] et le compte Telegram @apiyi001. Évitez de transférer de l’argent ou de communiquer les informations de votre compte à des personnes qui vous contactent par des coordonnées privées ne figurant pas sur les pages officielles.
Tableau de vérification des remboursements et de l’identité de l’exploitant
| Point à vérifier | Question à poser | Exemple d’information publiée par APIYI |
|---|---|---|
| Délai de remboursement | Dans quel délai après le rechargement peut-on faire une demande ? | Dans les 30 jours suivant le rechargement |
| Calcul du montant | Comment le montant est-il calculé et que deviennent les sommes offertes ? | Calculé selon des règles telles que le solde non utilisé ; les sommes offertes dans le cadre de promotions sont déduites |
| Cas non remboursables | Dans quels cas un remboursement est-il impossible ? | Les utilisateurs de Chine continentale qui ont déjà reçu une facture ne peuvent pas demander de remboursement |
| Délai de versement | Combien de temps faut-il pour recevoir le remboursement ? | Le délai dépend du moyen de paiement ; consultez les détails de la politique |
| Exploitant | Qui exploite le service ? | MrrBase, LLC |
| Canaux officiels | Comment contacter le service ? | Service client sur WeChat professionnel, [email protected], Telegram @apiyi001 |
Étape 4 : vérifier le nom du modèle et le canal en amont
« Le modèle a été remplacé par une version moins chère » est l’une des préoccupations les plus fréquentes des utilisateurs d’un service proxy API. Plutôt que de vous fier à votre impression de la qualité des réponses, posez directement trois questions au fournisseur : à quel modèle en amont correspondent les noms affichés sur la page et dans les journaux ? Un canal de secours est-il utilisé ? Comment vérifier le canal emprunté par un appel donné ?
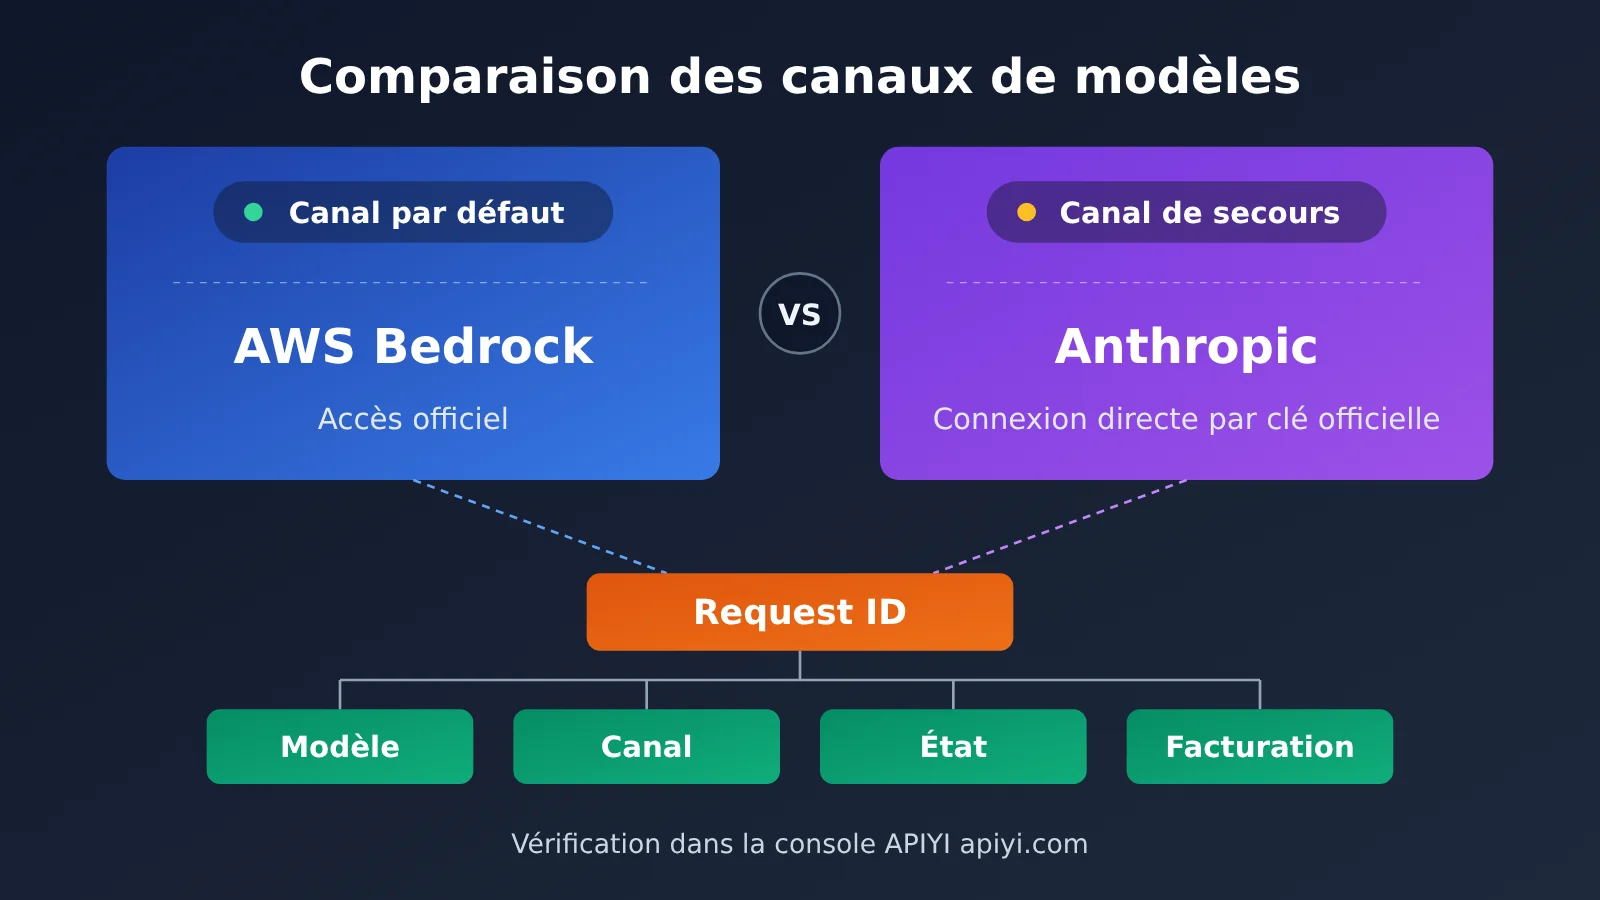
Prenons l’exemple de la déclaration de fidélité des modèles d’APIYI : le service ne rétrograde ni ne remplace les modèles. Pour Claude, le canal par défaut passe par l’intégration officielle d’AWS Bedrock, et le canal de secours utilise une clé officielle Anthropic en connexion directe. L’important, pour vous, c’est que le fournisseur indique publiquement quel est le « canal par défaut » et quel est le « canal de secours », au lieu de rester vague.
Vérifier un appel précis à l’aide de son Request ID
Pour vérifier un appel en particulier, conservez son Request ID. Selon les consignes de diagnostic avec un Request ID d’APIYI, les journaux permettent de vérifier le modèle, le canal, le statut et la facturation de cet appel. Si vous avez des questions, transmettez le Request ID au service client pour qu’il puisse effectuer une recherche.
Une habitude toute simple peut vous être très utile : pour chaque appel important, consignez dans votre propre système au minimum l’heure de l’appel, le nom du modèle demandé, le nom du modèle renvoyé et le nombre de tokens utilisés. En cas de désaccord, vos relevés et les journaux de la plateforme pourront se corroborer.
| Question | Réponse attendue | Risque en l’absence de réponse |
|---|---|---|
| À quel modèle en amont correspond le nom du modèle ? | Une correspondance clairement établie | Impossible de savoir si le modèle a été remplacé |
| Un canal de secours est-il utilisé ? | Une description du canal de secours et des conditions de bascule | Des différences de résultats lors d’un changement de canal, sans pouvoir les expliquer |
| Comment vérifier le canal utilisé pour un appel précis ? | Une recherche dans les journaux à l’aide du Request ID | Impossible d’apporter des preuves en cas de désaccord |
| Le modèle peut-il être rétrogradé ? | Un engagement public à ne pas le rétrograder ni le remplacer | Aucun engagement auquel se référer |
Étape 5 : anonymisez les données sensibles avant de les envoyer
Pour le code de l’entreprise, les documents non publiés, les informations sur les clients ainsi que les données financières ou médicales, vérifiez d’abord que leur utilisation respecte les règles de sécurité de votre organisation. Si vous pouvez les anonymiser, faites-le. Pour diagnostiquer un problème, essayez de le reproduire avec un échantillon minimal plutôt que d’envoyer directement l’ensemble des données.
Si les règles de votre organisation interdisent le passage d’informations sensibles par un service tiers, respectez-les strictement. Aucun gain de confort ne justifie d’y déroger. L’anonymisation ne garantit pas une sécurité absolue : elle vise à réduire au minimum l’exposition en cas de problème.
Voici un petit exemple d’anonymisation locale : avant d’envoyer une invite, il remplace les champs sensibles les plus courants par des marqueurs. Il ne couvre que des formats courants, ne remplace pas une vérification humaine et ne dispense pas de respecter les exigences de conformité de votre organisation.
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("联系 [email protected],手机 13800000000,Key sk-abcdefghijklmnop1234"))
Vérification rapide de la sécurité des données d’un service proxy API
Les cinq premières étapes servent à se renseigner ; celle-ci, à vérifier. Pour une première utilisation, nous vous conseillons de commencer par un petit rechargement, puis de tester un ou deux cas d’usage réels sans données sensibles. Vérifiez ensuite les journaux d’appels, le modèle utilisé et les frais facturés. Nous vous suggérons de commencer par recharger 5 dollars, puis d’augmenter votre solde uniquement si tout correspond à vos attentes.
Exemple minimal : un essai que vous pouvez rapprocher des journaux
Le code ci-dessous récupère la clé depuis une variable d’environnement, effectue un appel minimal et affiche le nom du modèle renvoyé ainsi que l’usage. Vous pourrez ainsi comparer ces informations aux journaux de la console :
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # Utiliser l’interface unifiée d’APIYI
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句话介绍你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
Attention : pour savoir si le resp.id renvoyé par le SDK correspond au Request ID des journaux de la plateforme, référez-vous à la documentation officielle. Dans les journaux d’appels de la console, repérez l’entrée correspondant à l’heure de l’appel et vérifiez que le modèle, le statut et les frais concordent avec les résultats locaux.
Voir le code complet : script d’essai avec journal d’audit local
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """Masquer les champs sensibles courants avant l’envoi."""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """Appeler le modèle et enregistrer localement les informations utiles au rapprochement."""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # Utiliser l’interface unifiée d’APIYI
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("请用两句话解释什么是 API 中转站"))
Une fois le script exécuté, ouvrez relay_audit.jsonl et comparez une à une l’heure, le modèle et l’usage des tokens avec les journaux de la console. Si le modèle demandé ne correspond pas au nom du modèle renvoyé, ou si les frais ne concordent pas avec l’usage, contactez le service officiel avec ces informations.
🚀 Pour commencer rapidement : pour un premier essai avec un petit montant, nous vous recommandons d’utiliser APIYI, sur apiyi.com. Exécutez le script ci-dessus, puis comparez les résultats aux journaux de la console pour effectuer vos vérifications. Aucune donnée sensible n’est nécessaire.
Questions fréquentes
Q1 : Un service proxy API conserve-t-il mes invites et les réponses ?
Cela dépend des informations communiquées par le fournisseur. D’après les informations publiques d’APIYI, les journaux des appels standard enregistrent uniquement l’heure, le modèle, le nombre de jetons utilisés, le montant et le statut. Ils ne contiennent pas le texte des entrées ni des sorties. En revanche, pour aider à résoudre un problème, un administrateur peut activer temporairement des journaux détaillés. Avant d’utiliser un service proxy API, pensez à vérifier ce point auprès du fournisseur.
Q2 : Pourquoi utiliser une clé différente pour chaque projet ?
Ainsi, si une clé pose problème, vous pouvez révoquer celle du projet concerné sans affecter les autres. Les journaux d’appels permettent aussi de repérer plus facilement le projet à l’origine d’une activité inhabituelle. En limitant les modèles disponibles et en fixant des plafonds de dépenses, vous réduisez également le risque de pertes importantes.
Q3 : Puis-je toujours obtenir un remboursement intégral si je change d’avis après avoir rechargé mon compte ?
Pas nécessairement : tout dépend de la politique en vigueur. Par exemple, APIYI permet de demander un remboursement dans les 30 jours suivant le rechargement. Le montant est calculé selon des règles qui tiennent notamment compte du solde non utilisé, et les crédits offerts dans le cadre d’une promotion sont déduits. Les utilisateurs de Chine continentale qui ont déjà reçu une facture ne peuvent pas demander de remboursement. Avant de faire une demande, lisez l’intégralité de la politique de remboursement. Le délai de versement varie également selon le moyen de paiement utilisé.
Q4 : Comment vérifier que le modèle appelé n’a pas été remplacé ?
Procédez en deux étapes : demandez d’abord au fournisseur à quel modèle amont correspond le nom du modèle et s’il utilise des canaux de secours. Ensuite, conservez le Request ID des appels importants et vérifiez dans les journaux le modèle, le canal, le statut et les frais associés. Selon ses informations publiques, APIYI n’effectue ni déclassement ni remplacement de modèle. Vous pouvez le vérifier vous-même en effectuant quelques essais à faible coût sur apiyi.com.
Q5 : Les fichiers téléversés peuvent-ils apparaître dans les journaux détaillés ?
Les informations publiques ne précisent pas si les fichiers eux-mêmes figurent dans les journaux détaillés : ne partez donc pas du principe que ce n’est pas le cas. Pour les requêtes qui contiennent des fichiers, vérifiez d’abord ce point auprès du fournisseur. Si les fichiers contiennent du code de l’entreprise, des données client ou d’autres informations sensibles, privilégiez leur anonymisation ou reproduisez le problème avec un échantillon minimal.
Q6 : Que faire si la politique de mon entreprise interdit de transmettre des informations sensibles à un tiers ?
Respectez les règles de votre organisation et ne les contournez pas par commodité. Vous pouvez confier au service proxy API les tâches qui ne contiennent aucune information sensible et traiter celles qui en contiennent dans un environnement approuvé par votre organisation. La liste de vérification d’un service proxy API peut vous aider à réduire les risques, mais elle ne remplace pas les exigences de conformité.
Points clés pour l’autoévaluation de la sécurité des données d’une plateforme proxy API
- Examinez les différents niveaux de journalisation : les journaux standard et les journaux détaillés, ce n’est pas la même chose. Vérifiez d’abord si le contenu des requêtes est enregistré lors du diagnostic des problèmes.
- Définissez des limites pour les clés : utilisez une clé distincte par projet et limitez les modèles, les quotas ou les adresses IP autorisés. En cas d’activité suspecte, désactivez d’abord la clé, puis créez-en une nouvelle.
- Lisez les conditions de remboursement en entier : vérifiez les délais, le calcul des montants, les cas non remboursables et les délais de versement avant de recharger votre compte.
- Vérifiez les canaux utilisés : demandez quels modèles sont utilisés en amont et quels canaux de secours sont disponibles. Servez-vous du Request ID pour vérifier un appel précis.
- Anonymisez les données localement : anonymisez les informations sensibles avant de les soumettre. Si les règles de votre organisation l’interdisent, ne les soumettez pas.
- Commencez avec un petit montant, puis augmentez : rechargez d’abord 5 dollars pour tester un cas réel. Pour cette première vérification, vous pouvez passer par APIYI, sur apiyi.com.
En résumé
Pour évaluer la sécurité des données d’une plateforme proxy API, l’essentiel est de remplacer les arguments commerciaux par des faits vérifiables :
- Journalisation et anonymisation : déterminez ce qui est enregistré par défaut et anonymisez les informations sensibles avant de les soumettre.
- Clés et quotas : séparez les projets et limitez les droits selon l’usage prévu. En cas d’activité suspecte, désactivez immédiatement la clé.
- Remboursements et canaux : avant de recharger votre compte, lisez les conditions de remboursement et vérifiez qui exploite le service. Utilisez le Request ID pour confirmer le modèle et le canal utilisés.
Le choix d’une plateforme proxy API ne doit pas reposer uniquement sur son discours commercial. Vérifiez point par point les données enregistrées, les droits associés aux clés, les conditions de remboursement et les canaux utilisés pour les modèles, puis faites un essai avec vos propres appels. Vous pourrez ainsi vous faire une idée plus fiable. Pour tester rapidement le service avec un petit montant, vous pouvez passer par APIYI, sur apiyi.com, puis décider d’augmenter votre budget si les résultats correspondent à vos attentes.
📚 Références
-
Politique de conservation des journaux — Durée de conservation et calendrier de suppression des journaux courants. Vérifiez la période avant tout rapprochement et archivage.
-
Politique de remboursement — Conditions de remboursement, calcul du montant et délais de réception. Vérifiez les cas non remboursables avant de recharger votre compte.
-
Conditions de service — Entité exploitante et conditions de service. Vérifiez qui exploite le service.
-
Engagement de fidélité des modèles — Canaux des modèles et engagement à ne pas rétrograder les modèles. Découvrez les canaux par défaut et de secours.
-
Dépannage avec le Request ID — Vérifiez le modèle, le canal et la facturation pour chaque invocation. En cas de litige, communiquez ces informations au service client.
Auteur : équipe technique d’APIYI
Échanges techniques : contactez-nous sur le site officiel d’APIYI, apiyi.com. Vous trouverez d’autres ressources dans le centre de documentation docs.apiyi.com.