Anmerkung des Autors: Dieser Artikel erklärt, was „bis zu 5000 Betroffene“ beim manipulierten Cursor-Plugin tatsächlich bedeutet. Er beleuchtet die Angriffskette, bestätigte Fälle, die Risiken für API-Schlüssel und die Schritte zur Selbstprüfung. So lässt sich unterscheiden, welche Aussagen belegt und welche übertrieben sind.
Am 29. Oktober 2026 tauchte im Cursor-Erweiterungsmarktplatz eine manipulierte Claude-Code-Erweiterung auf. In den folgenden Tagen machten Schlagzeilen wie „5000 Entwickler gehackt“ und „Claude-API-Schlüssel massenhaft geleakt“ die Runde. Tatsächlich gilt: 5000 ist die von Cursor offiziell genannte Obergrenze für potenziell betroffene Nutzer – nicht die Zahl bestätigter erfolgreicher Angriffe.
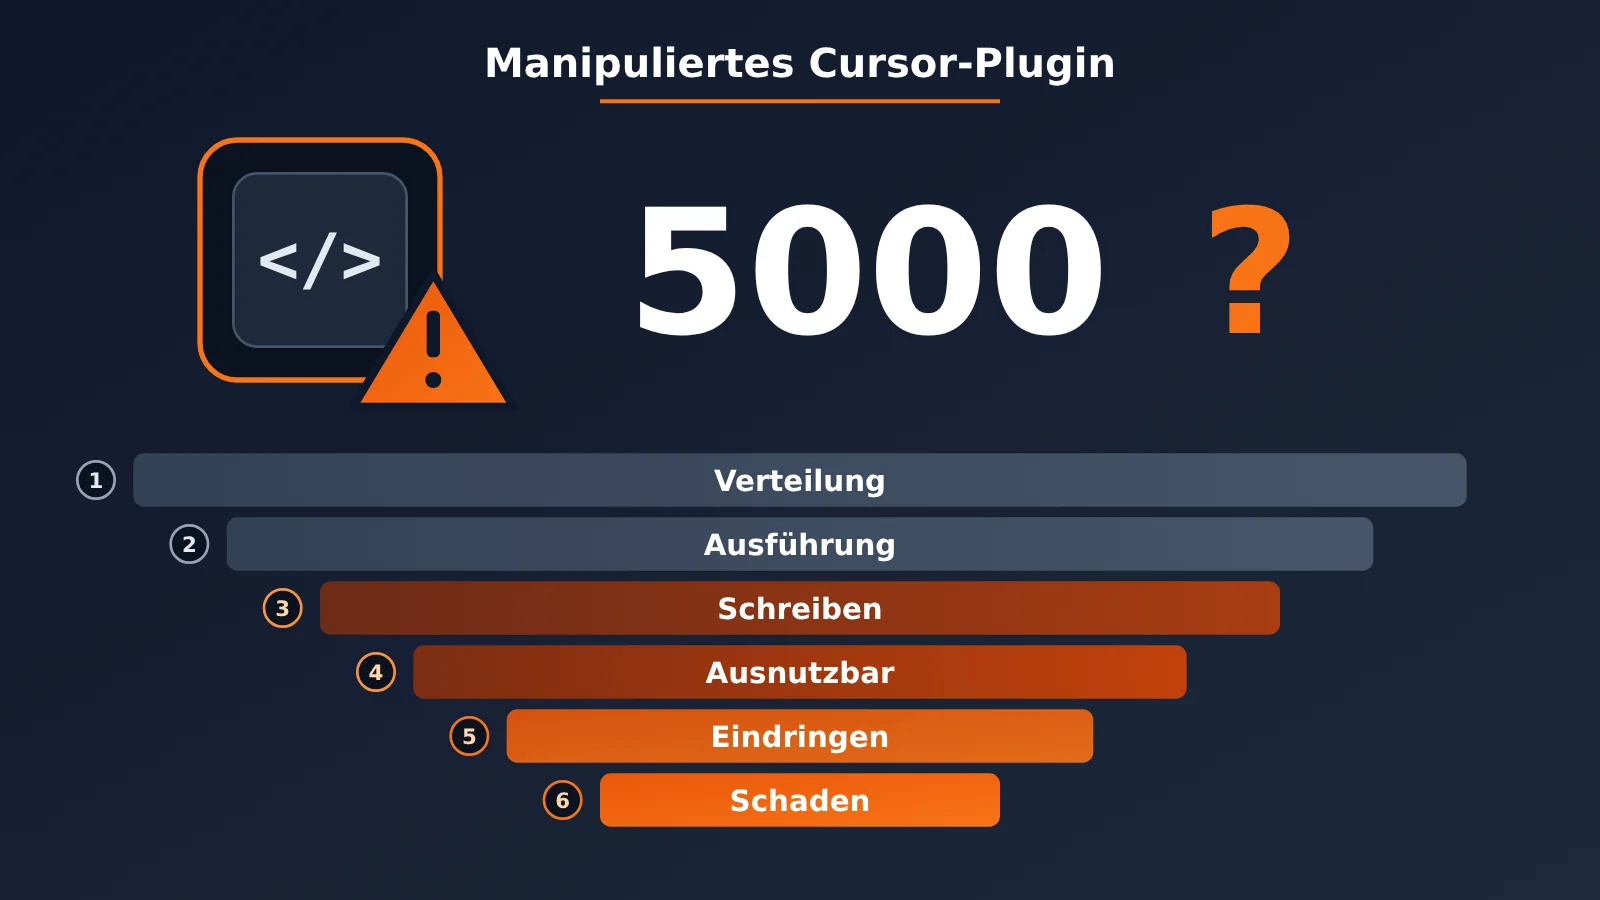
Das soll das Risiko keineswegs herunterspielen. Cursor hat den Vorfall offiziell bestätigt, ebenso wie das Microsoft-Sicherheitsforschungsteam, Phorion, Expel und weitere Organisationen. Auf Kundengeräten wurden bereits schädliche Aktivitäten beobachtet. Dieser Artikel betrachtet sechs Stufen – „Verteilung, Ausführung, Schreibzugriff, Ausnutzbarkeit, tatsächlicher Angriff und Datenverlust“ – und erklärt, welche Fakten jeweils bestätigt sind und welche Zahlen bislang nicht veröffentlicht wurden.
Das bringt Ihnen der Artikel: Sie können besser einschätzen, welche Folgen das manipulierte Cursor-Plugin für Sie und Ihr Team hat, und anhand der offiziellen Empfehlungen Ihre Systeme prüfen und Zugangsdaten austauschen.
Cursor-Erweiterung kompromittiert: Das Wichtigste auf einen Blick
Zunächst die bestätigten Fakten. Entscheidend ist die Abgrenzung: Es handelt sich um einen Software-Lieferkettenangriff auf ein Entwickler-Tool. Weder wurde das Claude-Modell geknackt noch wurden interne Systeme von Anthropic kompromittiert.
| Information | Details |
|---|---|
| Zeitpunkt | 29. Oktober 2026, ab 17:27 Uhr Pekinger Zeit |
| Vertriebskanal | Cursor VS Code Extension Marketplace |
| Vorgegebene Identität | anthropic.claude-code (Anthropic als Herausgeber und Erweiterungsname) |
| Schädliche Versionen | 2.1.312 und 2.1.313, insgesamt 2 |
| Offiziell genannte Plattformen | Windows x64 und macOS ARM64 (der Code enthält auch Angriffslogik für Linux) |
| Öffentliche Verfügbarkeit | Rund 11 Stunden und 8 Minuten |
| Offizielle Schätzung der Betroffenen | Bis zu 5000 Nutzer möglicherweise betroffen |
| Nicht betroffene Kanäle | Microsoft Visual Studio Marketplace, offizielles npm-Paket @anthropic-ai/claude-code |
Laut Anthropic wurden die schädlichen Builds weder vom Unternehmen entwickelt noch veröffentlicht. Auch interne Systeme und Computer von Mitarbeitenden seien nicht betroffen. Wie die Angreifer die Berechtigung erhielten, Builds im Cursor Marketplace zu veröffentlichen, war bis zum 2. November nicht öffentlich geklärt.
Zeitlicher Ablauf des Angriffs auf die Cursor-Erweiterung
Bei diesem Vorfall lassen sich zwei Zeiträume leicht verwechseln: das Zeitfenster, in dem die schädlichen Pakete im Marketplace heruntergeladen werden konnten, und der Zeitpunkt, zu dem der Schadcode auf Geräten mit installierter Erweiterung tatsächlich ausgeführt wurde. Letzteres kann deutlich später geschehen. Dass die Erweiterung entfernt wurde, bedeutet also nicht, dass bereits betroffene Geräte sicher sind.
| Pekinger Zeit | Ereignis |
|---|---|
| 29. Oktober, 17:27 Uhr | Die schädlichen Erweiterungen stehen im Cursor Marketplace zum Download bereit |
| 30. Oktober, 04:35 Uhr | Cursor stoppt die Verteilung; das Zeitfenster im Marketplace schließt sich |
| 30. Oktober | Cursor veröffentlicht eine Sicherheitsmitteilung; Phorion, OpenSourceMalware und Microsoft veröffentlichen nacheinander Analysen |
| 30. Oktober, 12:45 Uhr | Expel beobachtet erstmals schädliche Aktivitäten auf dem Mac eines Kunden – nach der Entfernung aus dem Marketplace |
| 31. Oktober, 02:30 Uhr | Cursor aktualisiert die Mitteilung, ergänzt 2.1.312 und überarbeitet die Kompromittierungsindikatoren |
| 31. Oktober | Phorion aktualisiert seine Untersuchung und bestätigt, dass weitere Versionen betroffen sind |
Anfangs gab es auch Berichte, wonach Open VSX angegriffen worden sei. OpenSourceMalware korrigierte diese Aussage später. Auch Socket fand bei der Prüfung der Open-VSX-Registry keine entsprechenden schädlichen Versionen. Derzeit ist nur der Cursor Marketplace als angegriffener Vertriebskanal bestätigt.
So funktioniert die Manipulation des Cursor-Plugins: vom 66-Zeilen-Loader zum Reverse-SSH-Tunnel
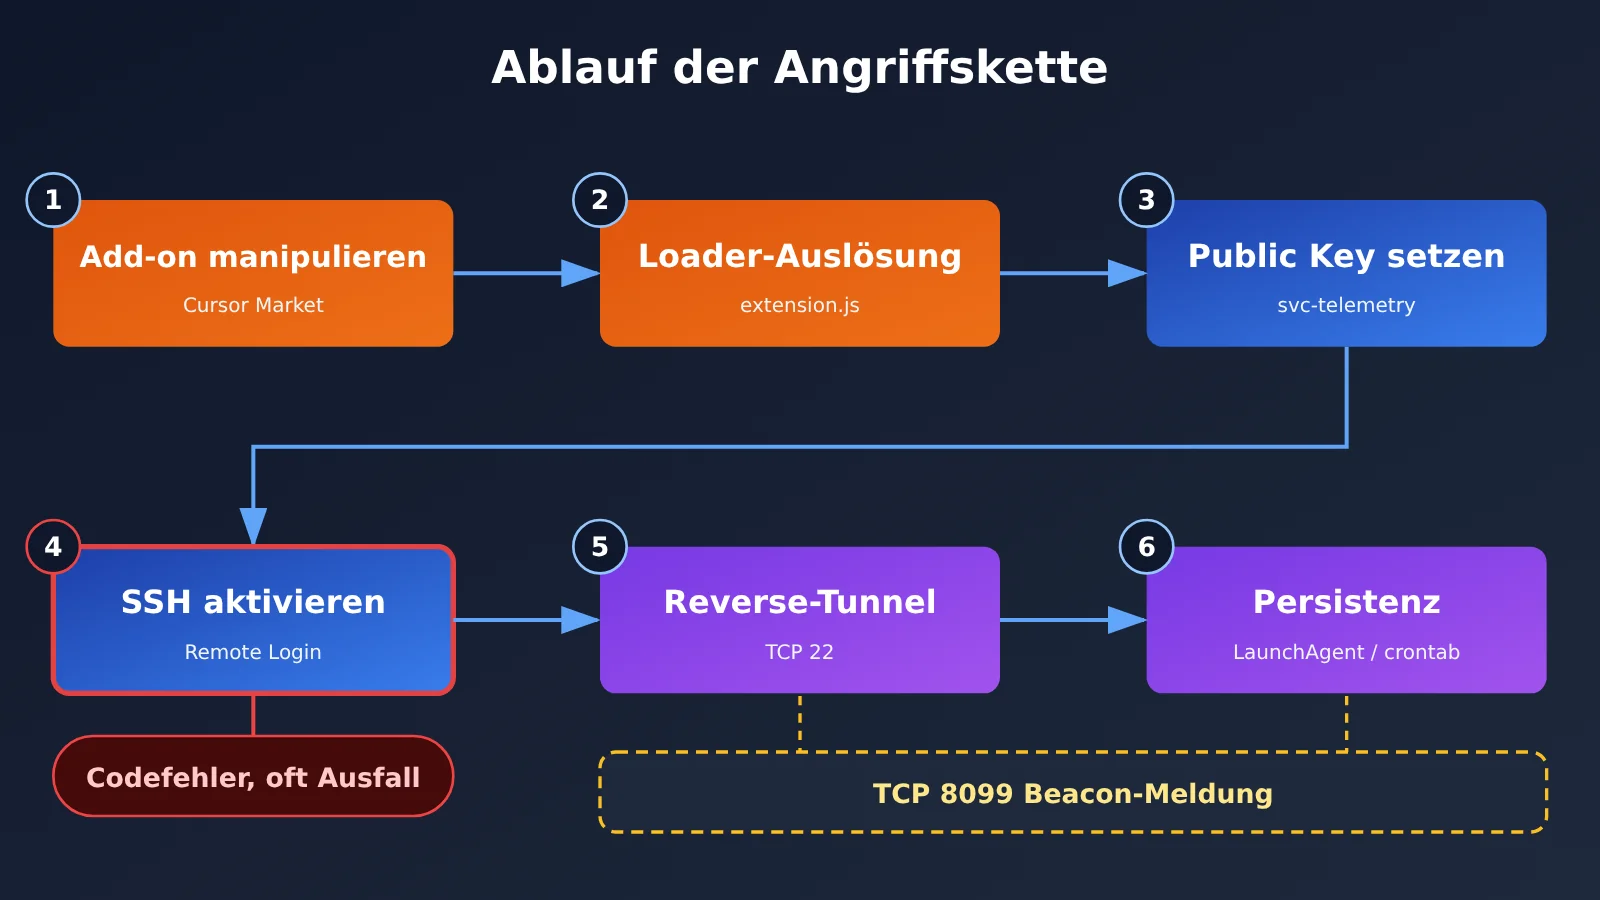
Laut Analysen von Phorion und OpenSourceMalware fügten die Angreifer am Anfang der extension.js einer regulären Erweiterung einen etwa 66 Zeilen langen bösartigen JavaScript-Loader ein – noch vor dem eigentlichen Anwendungscode. Er wird ausgelöst, sobald das Erweiterungsmodul geladen wird. Nutzer müssen weder eine Nachricht an Claude senden noch einen Programmierauftrag autorisieren. Oberfläche und Funktionen von Claude Code bleiben wie gewohnt nutzbar, manche Fehler werden zudem stillschweigend abgefangen. Dadurch ist der Angriff schwer zu bemerken.
Die Angriffskette lässt sich in sechs Schritten zusammenfassen:
- Hostinformationen sammeln: Dazu gehören Hostname, Benutzername, Betriebssystem und CPU-Architektur, Home- und Arbeitsverzeichnis, die globale Git-E-Mail-Adresse und die öffentliche IP-Adresse.
- Autorisierten SSH-Schlüssel einschleusen: Ein von den Angreifern kontrollierter öffentlicher Schlüssel wird mit der Kennzeichnung
svc-telemetryin dieauthorized_keysdes Nutzers geschrieben. - SSH-Dienst zu aktivieren versuchen: Ist die SSH-Anmeldung auf dem Gerät verfügbar, können sich die Angreifer möglicherweise mit dem eingeschleusten Schlüssel anmelden.
- Reverse-SSH-Tunnel aufbauen: Das betroffene Gerät verbindet sich selbst mit dem Server der Angreifer über TCP-Port 22. Darüber wird eine Verbindung zum lokalen SSH-Dienst weitergeleitet, um bestimmte Einschränkungen für eingehende Verbindungen zu umgehen.
- Persistenz einrichten: Unter macOS und Windows wird nach der Anmeldung eine automatische Wiederverbindung eingerichtet, unter Linux über
crontab @reboot. So kann die Hintertür auch unabhängig von der Erweiterung weiterlaufen. Schlägt die Verbindung fehl, wird etwa alle 60 Sekunden ein neuer Versuch gestartet. - Ausführungsstatus melden: Ein HTTP-Beacon über TCP-Port 8099 übermittelt Hostinformationen und die Ergebnisse der einzelnen Schritte an den Server.
Warum die Manipulation des Cursor-Plugins keine Prompt-Injection ist
Viele denken bei „einem Vorfall mit Claude Code“ zuerst, dass ein Modell durch einen bösartigen Prompt manipuliert wurde. Diesmal war das nicht der Fall. Es handelt sich um einen typischen Angriff durch die Ausführung von Erweiterungscode. Die Schadlogik hat mit der Modellausgabe nichts zu tun – bei jedem anderen manipulierten IDE-Plugin wäre das Prinzip dasselbe. Über die Sicherheit des Claude-Modells selbst zu diskutieren, hilft bei diesem Vorfall also nicht weiter. Das eigentliche Problem: Wenn sich Angreifer als Anbieter eines Plugin-Vertriebskanals für Entwicklungstools ausgeben können, bricht die Vertrauenskette.
Zwei Implementierungsfehler im Schadcode
Programmierfehler haben die Gefährlichkeit dieses Angriffs reduziert. Unter macOS fragte der Schadcode den Status der entfernten Anmeldung ohne Administratorrechte ab. Das System gab deshalb einen Berechtigungsfehler zurück, nicht „deaktiviert“. Das Programm versuchte SSH aber nur dann zu aktivieren, wenn es den Status ausdrücklich als „deaktiviert“ erkannt hatte. Auf vielen Macs, auf denen SSH noch nicht aktiviert war, schlug dieser Schritt deshalb fehl. Unter Windows rief der Schadcode bei der Installation von OpenSSH Server fälschlicherweise den Unix-Pfad /bin/sh auf, den es in einer Standard-Windows-Umgebung nicht gibt.
Fehler bedeuten allerdings nicht, dass der Angriff wirkungslos war. Der Schadcode konnte weiterhin einen öffentlichen Schlüssel hinterlegen, Persistenzskripte erstellen, Netzwerkverbindungen aufbauen und Host-Informationen melden. Für Geräte, auf denen SSH bereits aktiviert war, bestand ein deutlich höheres Risiko. Calum Hall, Mitgründer von Phorion, sagte gegenüber WIRED ebenfalls, dass dies bei korrekter Implementierung ein sehr gefährlicher Angriffsweg hätte sein können.
Wurden 5.000 Entwickler gehackt? Die sechs Ebenen des Cursor-Plugin-Angriffs
Die Zahl „5.000“ stammt aus der ersten Cursor-Mitteilung vom 29. Oktober: „At most 5,000 users were affected“ – betroffen waren demnach höchstens 5.000 Nutzer. Das ist eine vom Unternehmen selbst genannte Obergrenze, keine von einer Sicherheitsorganisation unabhängig bestätigte Zahl erfolgreicher Kompromittierungen. Die erste Mitteilung erwähnte nur 2.1.313; nach einer Aktualisierung kam 2.1.312 hinzu. Cursor legte aber weder offen, wie viele Nutzer auf die einzelnen Versionen entfielen, noch veröffentlichte das Unternehmen eine vollständige aktualisierte Aufschlüsselung.
Teilt man die Auswirkungen in sechs Ebenen ein, wird klarer, was bestätigt ist und was nur vermutet wird:
| Ebene | Bedeutung | Aktueller Stand der Erkenntnisse |
|---|---|---|
| 1. Potenziell gefährdet | Nutzung von Cursor und möglicherweise Installation der Claude-Code-Erweiterung | Anzahl unbekannt; umfasst nicht alle Cursor-Nutzer |
| 2. Manipulierte Version bezogen | Installation oder automatisches Update auf die manipulierte Version aus dem Cursor-Marktplatz während des betroffenen Zeitfensters | Offizielle Obergrenze: 5.000; keine Aufschlüsselung nach Plattform oder Version veröffentlicht |
| 3. Schadcode ausgeführt | Laden der manipulierten extension.js |
Expel und Phorion dokumentierten tatsächliche Fälle; weltweite Gesamtzahl unbekannt |
| 4. Komponenten erfolgreich abgelegt | SSH-Public-Key, Skripte, LaunchAgent und weitere Komponenten wurden auf dem System abgelegt | Kann auch passieren, wenn keine Remote-Anmeldung aktiviert ist |
| 5. Tatsächlicher Fernzugriff durch Angreifer | SSH-Anmeldung möglich, Authentifizierung erfolgreich und Tunnel nutzbar | Weltweite Zahl erfolgreicher Zugriffe nicht veröffentlicht |
| 6. Datendiebstahl oder finanzieller Schaden | Zugriff auf Code-Repositories, echte Schlüssel oder interne Dateien | Keine öffentlichen Statistiken |
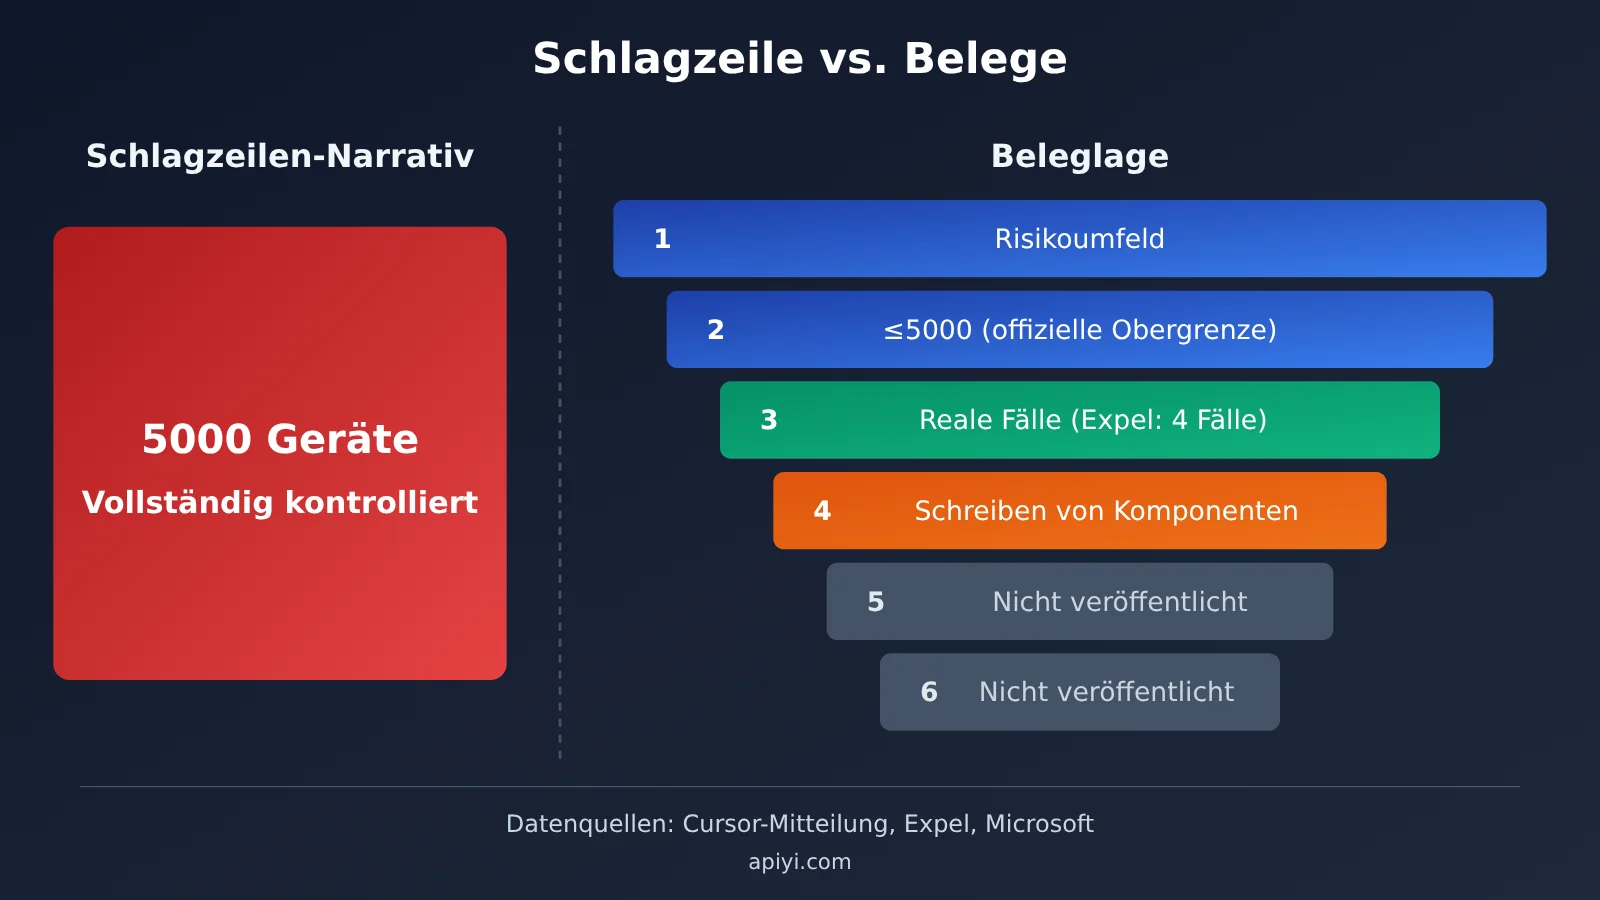
Der Unterschied zwischen den beiden Seiten der Grafik zeigt die Lücke zwischen Schlagzeilen und Belegen. Je weiter unten im Trichter, desto weniger öffentliche Belege gibt es. Weder für „5.000 Computer wurden vollständig unter Kontrolle gebracht“ noch für „Die API-Schlüssel von 5.000 Personen wurden gestohlen“ gibt es derzeit Belege.
Was zeigen die vier Fälle von Expel?
Expel bearbeitete am 29. und 30. Oktober vier zusammenhängende Sicherheitsvorfälle bei vier Kunden. In jedem Fall war jeweils ein Mac betroffen. Auf drei Geräten lief CrowdStrike Falcon, auf einem Microsoft Defender for Endpoint. Bei allen vier Vorfällen wurden Netzwerkverbindungen zu einer Server-IP des Angreifers festgestellt. Die Vorfälle beschränkten sich damit nicht mehr auf die Analyse des Codes im Labor.
Besonders auffällig war ein Fall mit verzögerter Ausführung. Der Nutzer meldete sich am 30. Oktober um 12:44 Uhr Pekinger Zeit an seinem Mac an und startete Cursor. Eine Minute später begann die schädliche Aktivität. Bis 22:29 Uhr gab es weiterhin Verbindungen zur IP-Adresse des Angreifers – über einen Zeitraum von fast zehn Stunden. Zu diesem Zeitpunkt war das schädliche Paket längst aus dem Marktplatz entfernt worden. Eine plausible Erklärung: Das Installationspaket war während des Zeitraums, in dem es verfügbar war, bereits heruntergeladen und erst beim erneuten Start von Cursor ausgelöst worden.
Die Aussagekraft dieser Daten hat klare Grenzen: Die vier Vorfälle bedeuten nicht, dass weltweit nur vier Geräte betroffen waren. Auch lässt sich keine Infektionsrate berechnen, indem man vier durch 5.000 teilt. Ein erkannter SSH-Tunnel bedeutet zudem nicht, dass sich der Angreifer bereits erfolgreich angemeldet hat. Phorion fand ebenfalls ein Sample auf einem Kunden-Mac. Ob sich dieser Fund mit einem der Fälle von Expel überschneidet, ist jedoch unklar – die Zahlen lassen sich daher nicht einfach addieren. Expel entdeckte ausserdem auf einem Gerät einen schädlichen Tunnelprozess, aber keine svc-telemetry-Markierung für den öffentlichen Schlüssel. Wer nur nach einer einzigen Markierung sucht, übersieht also leicht einen Befall.
Grenzen des API-Schlüssel-Risikos beim kompromittierten Cursor-Plug-in
Der Schadcode filtert bis zu 40 Umgebungsvariablen heraus, deren Namen KEY, TOKEN, SECRET, PASS, AWS oder GCP enthalten. Ist auf dem Rechner beispielsweise OPENAI_API_KEY gesetzt, kann der Angreifer erkennen, dass dort der entsprechende Dienst genutzt wird. Die Forschenden bestätigten jedoch, dass zunächst nur die Namen der Variablen übermittelt wurden, nicht ihre Werte.
Die genaue Aussage lautet also: Der Angriffscode kann erkennen, welche Arten sensibler Konfigurationen vorhanden sind. Wurde die Hintertür tatsächlich ausgenutzt, könnte der Angreifer darüber hinaus lokale Zugangsdaten und Quellcode auslesen. Wie viele API-Schlüssel tatsächlich gestohlen wurden, ist bisher nicht öffentlich bekannt. Die Behauptung, „alle API-Schlüssel der Nutzer wurden gestohlen“, setzt die Möglichkeit mit dem tatsächlichen Ergebnis gleich. Gerade weil das genaue Ausmass des Risikos unklar ist, sollten Zugangsdaten vorsorglich rotiert werden.
Auswirkungen des kompromittierten Cursor-Plug-ins
Auswirkungen auf Entwickler
- Deinstallation reicht nicht aus: Laut offizieller Warnung werden bereits hinterlegte öffentliche SSH-Schlüssel, Autostart-Einträge und Hintergrundskripte durch eine Deinstallation oder ein Upgrade auf
2.1.314nicht unbedingt entfernt. - Aktivierung auch nach der Entfernung möglich: Der Fall einer verzögerten Aktivierung, den Expel dokumentiert hat, zeigt, dass auch Nutzer ihre Systeme überprüfen sollten, die Cursor erst nach der Entfernung des Plug-ins geöffnet haben.
- Höheres Risiko bei dauerhaft aktiviertem SSH: Auf Entwicklungsrechnern ist Remote Login für das Remote-Debugging häufig dauerhaft aktiviert. Damit umgingen diese Rechner genau den Implementierungsfehler des Schadcodes.
- Überblick über mögliche Zugangsdaten: Selbst wenn die Hintertür nicht erfolgreich ausgenutzt wurde, könnte der Angreifer bereits wissen, welche Cloud-Dienste und APIs Sie nutzen.
Auswirkungen auf Teams und die Branche
- Plug-in-Verteilung als neue Angriffsfläche: Versionen derselben Erweiterung können auf verschiedenen Marktplätzen aus unterschiedlichen Quellen stammen. Bei der Prüfung sollten daher Installationsquelle und Dateihash berücksichtigt werden, nicht nur die Versionsnummer.
- Endpunktberechtigungen von KI-Programmiertools neu bewerten: IDE-Plug-ins laufen normalerweise mit den Rechten des Nutzers. Sie können das Home-Verzeichnis lesen und beschreiben sowie Netzwerkverbindungen aufbauen. Unternehmen sollten sie deshalb in ihre Endpunktkontrolle einbeziehen.
- Incident Response muss den gesamten Lebenszyklus von Zugangsdaten abdecken: Repositories, API-Schlüssel, Cloud-Zugangsdaten und Sitzungstoken, auf die betroffene Geräte zugreifen können, sollten überprüft werden. Je stärker die in Projekten genutzten Schlüssel verteilt sind, desto aufwendiger ist ihre Rotation.
Cursor-Plugin-Manipulation: Selbstprüfung und Anleitung zur Rotation von Zugangsdaten
Verwenden Sie zunächst die Prüf- und Bereinigungsskripte für macOS und Windows aus der offiziellen Mitteilung von Cursor. Die folgenden Indikatoren und Befehle helfen beim Verständnis und bei der Fehlersuche, ersetzen aber weder die offiziellen Skripte noch eine Untersuchung der Logs.
| Kategorie | Indikator |
|---|---|
| Bösartiger Server | 134.209.82[.]225 (TCP-22-Tunnel, TCP-8099-Beacon); laut offizieller Mitteilung wurde die Abschaltung koordiniert |
| SSH-Public-Key-Markierung | svc-telemetry, Fingerabdruck SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk |
| Spuren unter macOS | ~/.config/.smt, ~/.config/.smtk, ~/Library/LaunchAgents/com.apple.sysmond.plist |
| Spuren unter Windows | %USERPROFILE%\.config\smt.cmd, smtk, geplante Aufgabe SysMon, Autostart-Eintrag sysmon.cmd |
| Spuren unter Linux | crontab @reboot-Eintrag des Benutzers, Dateien .smt / .smtk |
| Allgemein | Präfix temporärer Dateien .stk_ |
Schritt 1: Schnelle Prüfung auf dem eigenen Gerät (Beispiel macOS)
# 1. 检查授权公钥中是否有攻击者标记(注意:没找到不代表安全,可能漏报)
grep -n "svc-telemetry" ~/.ssh/authorized_keys

# 2. 检查持久化文件与启动项
ls -la ~/.config/.smt ~/.config/.smtk ~/Library/LaunchAgents/com.apple.sysmond.plist 2>/dev/null

# 3. 检查是否存在与恶意服务器的连接
lsof -nP -i | grep "134.209.82.225"

# 4. 确认 Remote Login 状态(需要管理员权限)
sudo systemsetup -getremotelogin
Unter Windows können Sie mit schtasks /query /tn SysMon nach der geplanten Aufgabe suchen und anschließend im Autostart-Ordner nach sysmon.cmd schauen. Bei jedem Treffer sollten Sie Beweise sichern, das Gerät isolieren und es anschließend mithilfe des offiziellen Skripts bereinigen. Lässt sich ein vertrauenswürdiger Zustand des Geräts nicht wiederherstellen, sollten Sie eine Neuinstallation des Systems in Betracht ziehen und Ihre Zugangsdaten auf einem anderen vertrauenswürdigen Gerät rotieren.
Schritt 2: Namen möglicherweise offengelegter Zugangsdaten erfassen
Das folgende Skript filtert Umgebungsvariablen anhand derselben Schlüsselwörter wie der Schadcode. Es gibt nur die Namen aus, nicht die Werte. So kannst du eine Liste der Zugangsdaten erstellen, die du rotieren solltest. Prüfe anschließend mit einem einfachen API-Aufruf, ob der neue API-Schlüssel funktioniert:
import os, re, openai

# 与恶意代码相同的关键词,列出可能被“摸底”的变量名
pattern = re.compile(r"KEY|TOKEN|SECRET|PASS|AWS|GCP")
print([k for k in os.environ if pattern.search(k.upper())])

# 在可信设备上轮换后,用新 Key 验证调用
client = openai.OpenAI(
    api_key=os.environ["NEW_API_KEY"],
    base_url="https://api.apiyi.com/v1"  # APIYI OpenAI 兼容接口
)
r = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "ping"}]
)
print(r.choices[0].message.content)
Vollständiges Skript zur Erfassung und Überprüfung der Zugangsdaten anzeigen
import os
import re
import openai
from typing import List

KEYWORDS = re.compile(r"KEY|TOKEN|SECRET|PASS|AWS|GCP")

def list_sensitive_env_names(limit: int = 40) -> List[str]:
    """只返回疑似凭证的环境变量名称,绝不输出值。
    limit 与恶意代码的筛选上限保持一致,用于还原攻击者可能看到的视图。"""
    names = [k for k in os.environ if KEYWORDS.search(k.upper())]
    return sorted(names)[:limit]

def verify_new_key(model: str = "gpt-4o-mini") -> bool:
    """轮换后验证新 Key 是否可正常调用"""
    client = openai.OpenAI(
        api_key=os.environ.get("NEW_API_KEY", ""),
        base_url="https://api.apiyi.com/v1"
    )
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[{"role": "user", "content": "ping"}],
            max_tokens=10
        )
        return bool(resp.choices[0].message.content)
    except Exception as e:
        print(f"验证失败: {e}")
        return False

if __name__ == "__main__":
    print("可能暴露给攻击者的变量名:")
    for name in list_sensitive_env_names():
        print("  -", name)
    print("新 Key 验证结果:", verify_new_key())
Schritt 3: Zugangsdaten nach Priorität rotieren
| Art der Zugangsdaten | Priorität | Empfohlenes Vorgehen |
|---|---|---|
| Private SSH-Schlüssel und autorisierte öffentliche Schlüssel | Höchste | Verdächtige öffentliche Schlüssel entfernen, Schlüsselpaare neu generieren und auf allen Servern aktualisieren |
| Cloud-Zugangsdaten (AWS, GCP usw.) | Höchste | Alte Zugangsdaten widerrufen und Cloud-Audit-Logs auf ungewöhnliche Aufrufe prüfen |
| Tokens und Sitzungen von Git-Plattformen | Hoch | PATs widerrufen, Sitzungen zwangsweise beenden und Zugriffsprotokolle der Repositories prüfen |
| API-Schlüssel für Große Sprachmodelle | Hoch | Auf jeder Plattform einzeln widerrufen und neu erstellen; laufen Aufrufe mehrerer Anbieter über APIYI apiyi.com, muss nur ein Schlüssel rotiert werden |
Sonstige TOKEN-/SECRET-Variablen |
Mittel | Die vom Skript ausgegebene Liste einzeln abarbeiten |
🎯 Technischer Tipp: Wenn ein Projekt direkt mit mehreren Plattformen wie OpenAI, Claude und Gemini verbunden ist, müssen Sie sich nach einem Vorfall bei jeder Plattform anmelden, um die Schlüssel zu widerrufen und neu zu erstellen. Offiziell wird empfohlen, Modellaufrufe über APIYI apiyi.com zu bündeln: Ein Schlüssel deckt mehrere führende Modelle ab, und die Schnittstelle ist mit OpenAI kompatibel. Bei einer Rotation muss dann nur eine Konfiguration geändert werden. Außerdem lassen sich Nutzung und auffällige Kosten zentral überwachen.
Häufige Fragen (FAQ)
Q1: Was ist bei der Manipulation des Cursor-Plugins passiert?
Am 29. Oktober 2026 verteilte der Cursor-Erweiterungsmarktplatz rund 11 Stunden lang manipulierte Versionen der Claude-Code-Erweiterung (`2.1.312`, `2.1.313`). Der Schadcode versuchte, eine SSH-Hintertür einzurichten und dauerhaft auf dem System zu verankern. Es handelt sich um einen Lieferkettenangriff auf ein Entwicklertool. Das Claude-Modell und interne Systeme von Anthropic wurden nicht kompromittiert.
Q2: Wurden wirklich 5.000 Entwickler gehackt?
Dafür gibt es keine Belege. Die 5.000 sind die von Cursor genannte Obergrenze der potenziell betroffenen Nutzer. Wie viele Personen den Schadcode tatsächlich ausgeführt haben, bei wie vielen die Hintertür ausnutzbar war und bei wie vielen sich die Angreifer tatsächlich angemeldet haben, ist bislang nicht öffentlich bekannt. Bestätigt ist, dass Organisationen wie Expel schädliche Aktivitäten auf Geräten realer Kunden beobachtet haben.
Q3: Wurde mein API-Schlüssel gestohlen? Was sollte ich tun?
Bei der ersten Übertragung wurden nur die Namen der Umgebungsvariablen übermittelt, nicht ihre Werte. Daher lässt sich nicht behaupten, dass der Schlüssel bereits abgeflossen ist. Wenn Sie die Erweiterung im betroffenen Zeitraum über den Cursor-Marktplatz installiert oder automatisch aktualisiert haben, sollten Sie dennoch alle relevanten Schlüssel auf einem vertrauenswürdigen Gerät austauschen. Je zentraler die Zugangsdaten verwaltet werden, desto einfacher ist das: Teams, die Aufrufe mehrerer Modelle über APIYI apiyi.com verwalten, müssen nur einen Schlüssel austauschen und können das Ergebnis anschließend mit dem Skript aus diesem Artikel überprüfen.
Q4: Bin ich nach einem Update auf 2.1.314 oder der Deinstallation des Plugins wieder sicher?
Nicht unbedingt. Der Anbieter weist ausdrücklich darauf hin, dass eine Deinstallation oder ein Update bereits eingerichtete Persistenzmechanismen wie öffentliche SSH-Schlüssel, LaunchAgents und geplante Aufgaben möglicherweise nicht entfernt. Führen Sie das offizielle Prüfskript aus und betrachten Sie zusätzlich Prozesse, Netzwerkverbindungen und Autostart-Einträge, um die Lage einzuschätzen.
Q5: Ist Claude Code auch betroffen, wenn es über VS Code oder npm installiert wurde?
Microsoft hat bestätigt, dass der Microsoft Visual Studio Marketplace und das offizielle npm-Paket `@anthropic-ai/claude-code` von diesem Vorfall nicht betroffen waren. Dieselbe Versionsnummer ist über andere Bezugsquellen also nicht zwangsläufig manipuliert. Für die Beurteilung sollten Sie sowohl die Installationsquelle als auch den Datei-Hash prüfen.
Q6: Wie lässt sich das Risiko für Zugangsdaten in der Entwicklungsumgebung künftig senken?
Schalten Sie den SSH-Fernzugriff aus, wenn Sie ihn nicht benötigen, speichern Sie langlebige Schlüssel nicht im Klartext in globalen Umgebungsvariablen und legen Sie Ausgabenlimits für API-Schlüssel fest. Für Modellaufrufe können Sie mehrere Plattformen über einen zentralen Zugang wie APIYI apiyi.com bündeln. Dort wird nutzungsabhängig abgerechnet und Sie können den Verbrauch zentral einsehen, um ungewöhnliche Kosten leichter frühzeitig zu erkennen.
Die wichtigsten Punkte zur Manipulation des Cursor-Plugins
- Art des Vorfalls: Über den Cursor-Marktplatz wurde eine manipulierte Erweiterung verteilt. Es handelt sich um einen Supply-Chain-Angriff, nicht um eine Schwachstelle im Claude-Modell.
- Was die Zahl 5000 bedeutet: Sie bezeichnet die offiziell genannte Obergrenze potenziell Betroffener, nicht die Zahl bestätigter Einbrüche.
- Bestätigt: Eine unabhängige Organisation hat auf einem echten Mac bösartige Aktivitäten und ausgehende Verbindungen beobachtet.
- Nicht bekannt gegeben: die Zahl erfolgreicher Remote-Anmeldungen, die Zahl gestohlener API-Schlüssel und die Höhe des finanziellen Schadens.
- Wichtiges Risiko: Der Schadcode kann auch nach der Entfernung aus dem Marktplatz noch ausgelöst werden. Die Deinstallation des Plugins entfernt die Hintertür nicht unbedingt.
- Massnahmen: Das offizielle Skript ausführen, Zugangsdaten auf einem vertrauenswürdigen Gerät austauschen und mithilfe von APIYI apiyi.com die Zahl der API-Schlüssel reduzieren.
Zusammenfassung
Die wichtigsten Erkenntnisse zum Vorfall:
- Schlagzeilen und Belege unterscheiden: Zwischen „bis zu 5000 Betroffene“ und „5000 gehackte Personen“ liegen mehrere Stufen. Die öffentlich verfügbaren Belege bestätigen derzeit, dass der Schadcode tatsächlich ausgeführt wurde.
- Der Angriff war real, aber nur eingeschränkt wirksam: Der Schadcode verfügte über eine Hintertür und Mechanismen zur dauerhaften Verankerung. Implementierungsfehler unter macOS und Windows verringerten jedoch die Erfolgschancen einer Remote-Anmeldung.
- Eine einzelne Prüfung reicht nicht aus: Installationsquelle, Dateihashes, Prozesse, Netzwerkverbindungen und Autostart-Einträge sollten gemeinsam geprüft werden. Wer nur nach
svc-telemetrysucht, übersieht möglicherweise Hinweise.
Wenn Sie zwischen dem 29. und 30. Oktober die Claude-Code-Erweiterung über den Cursor-Marktplatz verwendet haben, prüfen Sie Ihr System zunächst anhand der offiziellen Anleitung und tauschen Sie anschließend Ihre Zugangsdaten nach Priorität aus. Für Modell-APIs können Sie die Gelegenheit nutzen, verstreute API-Schlüssel bei APIYI apiyi.com zusammenzuführen. Das vereinfacht einen Austausch im nächsten Notfall.
📚 Quellen
- Offizielle Sicherheitsmitteilung von Cursor: Zeitpunkt des Vorfalls, Versionen, Hashwerte schädlicher Dateien und Bereinigungsskripte
- Link:
cursor.com/blog/claude-code-extension-security-notice -
Hinweis: Diese Mitteilung ist der erste Anlaufpunkt für die eigene Prüfung. Sie enthält auch Bereinigungsskripte für macOS und Windows.
-
Microsoft Security Research: Analyse der Angriffskette der schädlichen Claude-Code-Erweiterung
- Link:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/ -
Hinweis: Details zur Abgrenzung der Lieferkette, zu SSH-Mechanismen und zur Persistenz
-
Phorion: Official Claude Code Extension Compromise
- Link:
phorion.io/blog/offical-claude-code-vsx-compromise/ -
Hinweis: Technische Details zum 66-zeiligen Loader, zu Plattformunterschieden und Codefehlern
-
Expel: Fake Claude Code extensions in Cursor
- Link:
expel.com/blog/blog-fake-claude-code-extension-cursor-ssh-backdoor/ -
Hinweis: Vier tatsächliche Vorfälle bei Kunden und Beispiele für verzögerte Ausführung
-
Socket: Cursor Removes Malicious Claude Code Extension
- Link:
socket.dev/blog/claude-code-extension-compromise - Hinweis: Überprüfung der Einträge in Open VSX und npm sowie Korrektur früher Fehlmeldungen
Autor: APIYI-Technikteam
Technischer Austausch: Kontaktieren Sie uns gerne über die Startseite von APIYI unter apiyi.com. Weitere Informationen zur Integration finden Sie im Dokumentationszentrum unter docs.apiyi.com.