Bei der Auswahl eines API-Proxy-Dienstes achten die meisten zuerst auf den Preis und die verfügbaren Modelle. Nur wenige fragen sich jedoch: Werden meine Anfragen protokolliert? Was kann ich tun, wenn mein API-Schlüssel offengelegt wird? Kann ich mein Guthaben nach einer Aufladung zurückerstatten lassen? Wird tatsächlich das Modell aufgerufen, das ich ausgewählt habe? Dieser Artikel bietet eine Selbstprüfliste zur Datensicherheit bei API-Proxy-Diensten, mit der du diese Fragen in fünf Schritten systematisch überprüfen kannst.
Dies ist kein Test, der sich allein auf Werbeversprechen verlässt, und es geht auch nicht um einen bestimmten Anbieter. Die Checkliste eignet sich für jeden API-Proxy-Dienst. Als Beispiel dienen die öffentlichen Angaben von APIYI. So kannst du die Fragen direkt an den Anbieter richten, den du selbst nutzt.
Der praktische Nutzen: Nach der Lektüre hast du einen umsetzbaren Prüfablauf und ein Skript, das du lokal ausführen kannst. Mit einer kleinen Aufladung lässt sich überprüfen, ob Protokollierung, Modell und Kosten deinen Erwartungen entsprechen – bevor du weiteres Guthaben einzahlst.
Zentrale Punkte für den Sicherheitscheck eines API-Proxy-Dienstes
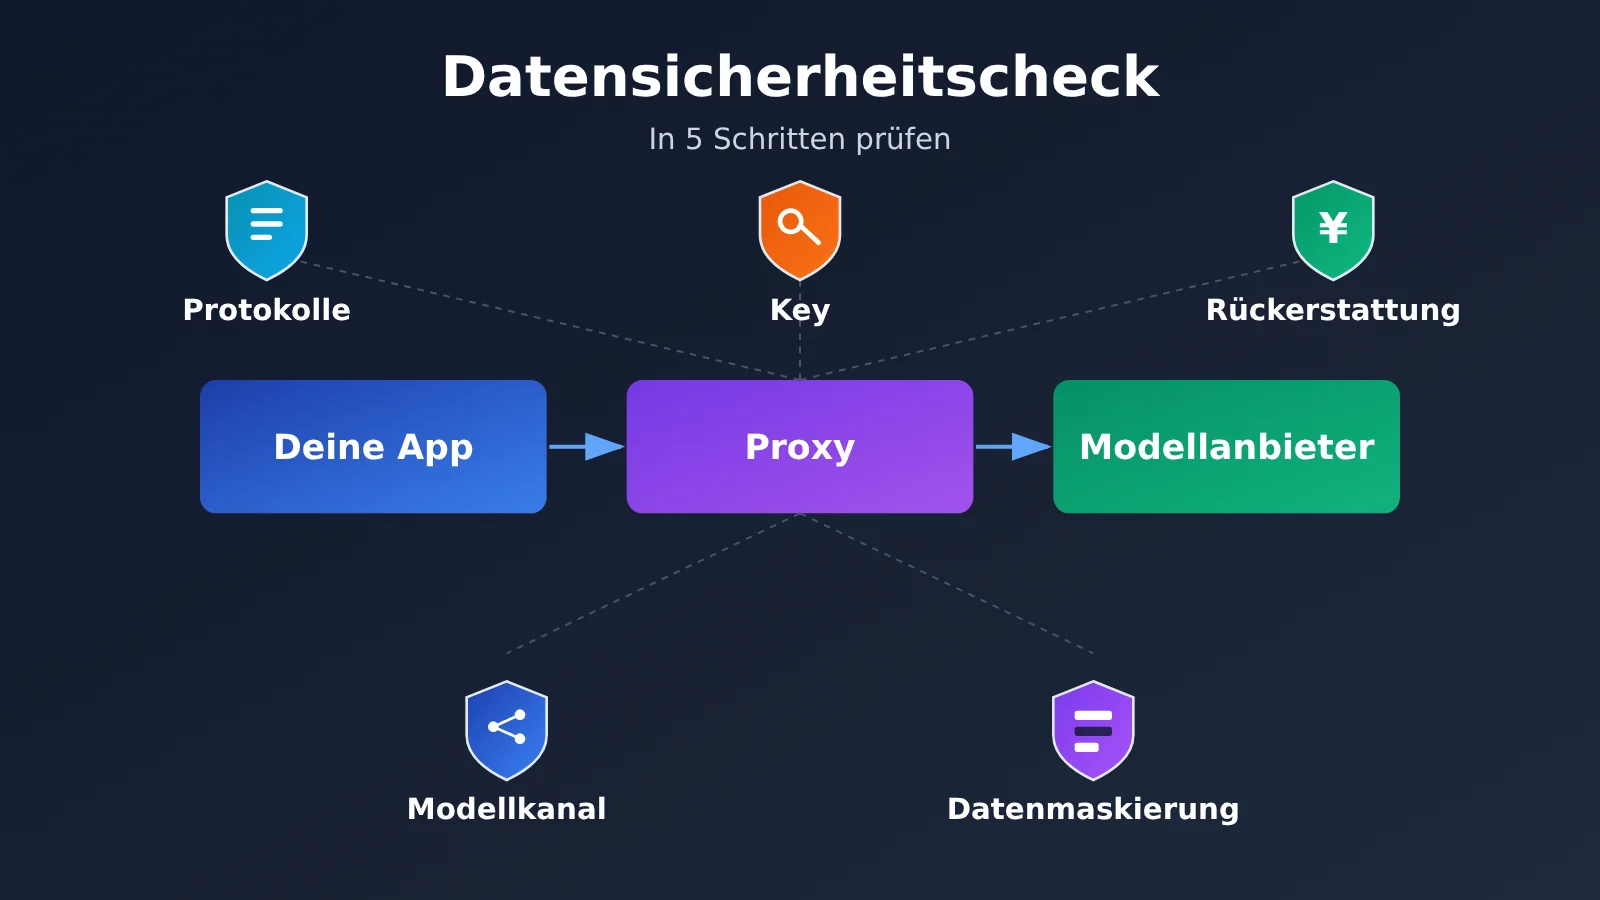
Ein API-Proxy-Dienst steht zwischen Ihnen und dem Modellanbieter: Ihre Anfrage geht zuerst beim Proxy ein und wird von dort an den Anbieter weitergeleitet. Deshalb sollten Sie nicht nur prüfen, ob „das Modell funktioniert“, sondern auch, welche Daten auf diesem Weg gespeichert werden, wer über Ihr Guthaben verfügen kann und ob sich Vorfälle später nachvollziehen lassen. Die folgende Tabelle gibt einen Überblick über den Sicherheitscheck in fünf Schritten.
| Schritt | Was Sie prüfen sollten | Was Sie dadurch erfahren |
|---|---|---|
| Schritt 1: Protokolle | Was standardmäßig protokolliert wird und ob bei der Fehlersuche auch Inhalte aufgezeichnet werden | Welche Daten möglicherweise gespeichert bleiben |
| Schritt 2: API-Schlüssel | Verfügbare Modelle, Guthabenlimit, IP-Beschränkungen und Projektisolation | Wie sich mögliche Verluste bei einem Schlüssel-Leck begrenzen und der Schlüssel schnell widerrufen lässt |
| Schritt 3: Rückerstattung | Rückerstattungsbedingungen, Berechnung des Betrags, Auszahlungsdauer und Betreiber | Was Sie vor dem Aufladen wissen sollten und an wen Sie sich bei Problemen wenden können |
| Schritt 4: Modellkanäle | Welches Upstream-Modell einem Modellnamen entspricht, welche Ausweichkanäle es gibt und über welchen Kanal ein einzelner Aufruf läuft | Ob ein Modell herabgestuft oder ersetzt wurde |
| Schritt 5: Datenmaskierung | Ob sensible Daten den Vorgaben Ihrer Organisation entsprechen und bereits maskiert wurden | Wie sich die mögliche Offenlegung selbst im schlimmsten Fall minimieren lässt |
Der grundlegende Ansatz für den Sicherheitscheck
Die Checkliste folgt dem Prinzip: „Erst nachfragen, dann mit kleinen Beträgen testen und erst danach den Umfang erhöhen.“ In den ersten vier Schritten geht es darum, „was der Dienstanbieter angibt und welche Regeln schriftlich festgehalten sind“. Im fünften Schritt geht es darum, „auch bei einwandfreien Regeln nicht mehr preiszugeben, als nötig“.
Der letzte Schritt wird besonders leicht übersehen: Führen Sie einen Test mit einem realistischen eigenen Anwendungsfall durch und gleichen Sie anschließend die Aufrufprotokolle ab. Noch so klare Werbeversprechen sind weniger aussagekräftig als ein echter Aufruf mit Request ID.
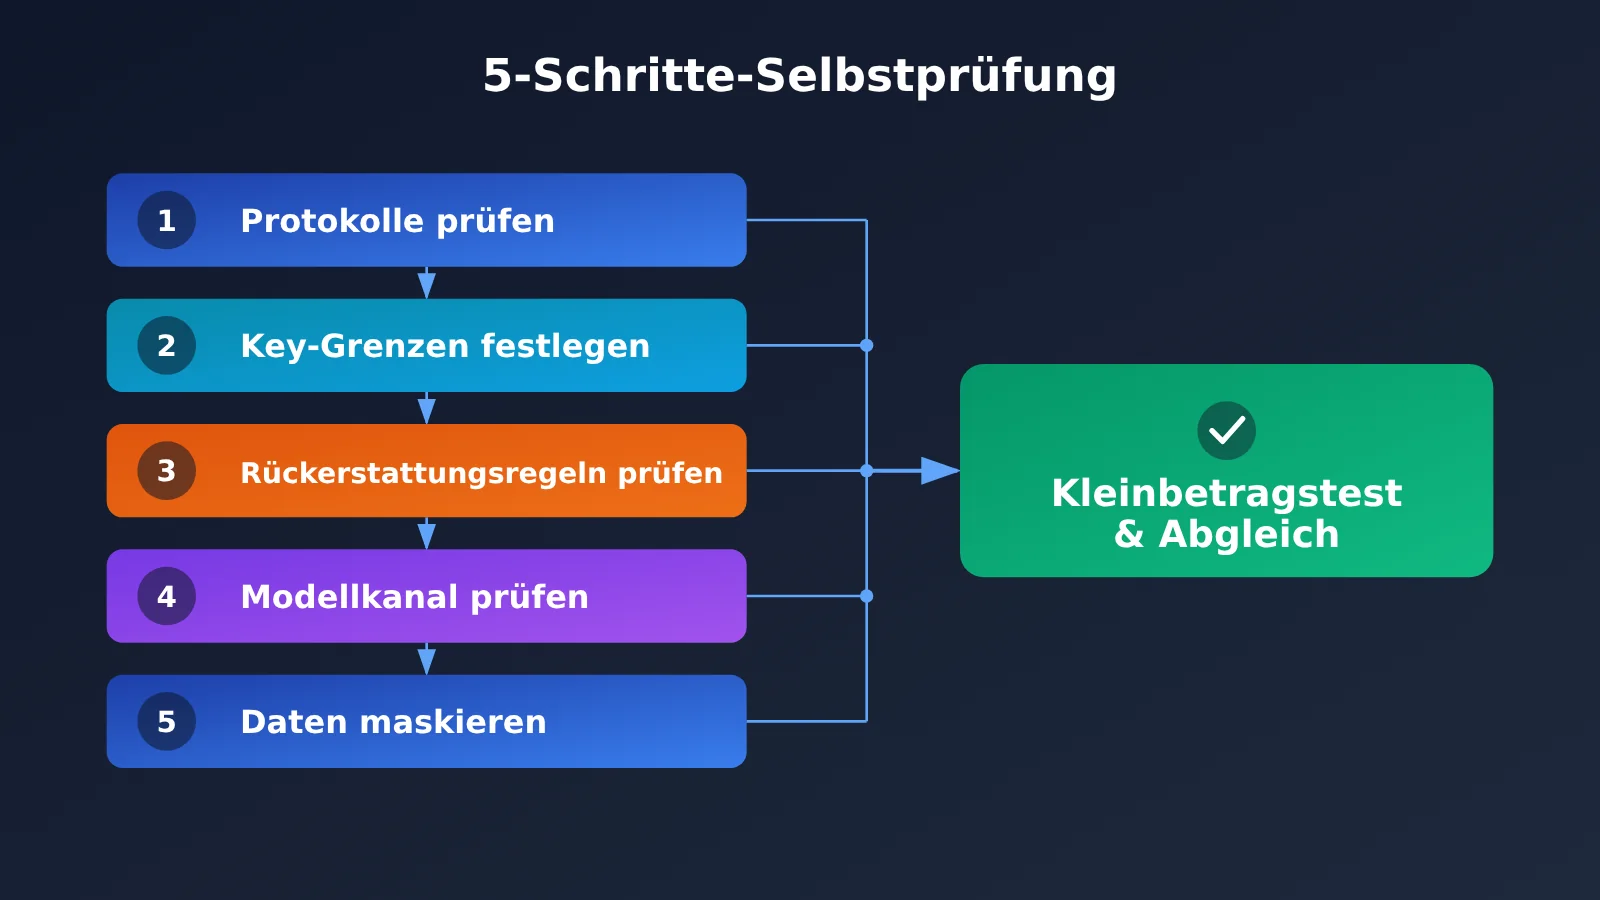
Schritt 1: Prüfen, welche Daten der API-Proxy-Dienst protokolliert
Als Erstes sollten Sie herausfinden, welche Daten der Anbieter standardmäßig protokolliert und ob bei der Fehleranalyse möglicherweise der Inhalt von Anfragen und Antworten erfasst wird. Viele setzen „Es gibt Protokolle“ mit „Die Inhalte werden gespeichert“ gleich. Das ist jedoch ein großer Unterschied. Entscheidend ist, welche Informationen die Protokolle tatsächlich enthalten.
Laut den öffentlichen Angaben von APIYI enthalten gewöhnliche Aufrufprotokolle Informationen wie den Zeitpunkt des Aufrufs, das Modell, den Token-Verbrauch, den Betrag und den Status. Die Ein- und Ausgabetexte werden nicht protokolliert. Wenn Unterstützung bei der Fehleranalyse benötigt wird, können Administratoren vorübergehend detaillierte Protokolle aktivieren. Diese können vollständige Eingabeaufforderungen, Systemnachrichten, den Gesprächsverlauf, Parameter von Funktionsaufrufen und die Modellantwort enthalten.
Protokolltypen und Maßnahmen zur Selbstprüfung
| Protokolltyp | Mögliche Inhalte | Das sollten Sie selbst prüfen |
|---|---|---|
| Gewöhnliche Aufrufprotokolle | Zeitpunkt des Aufrufs, Modell, Token-Verbrauch, Betrag, Status | Regelmäßig exportieren, um Abrechnungen abzugleichen und Unterlagen aufzubewahren |
| Detaillierte Protokolle (vorübergehend zur Fehleranalyse aktiviert) | Vollständige Eingabeaufforderungen, Systemnachrichten, Gesprächsverlauf, Parameter von Funktionsaufrufen, Modellantworten | Vor einer Anfrage zur Fehleranalyse sicherstellen, dass sensible Inhalte anonymisiert wurden |
| Hochgeladene Dateien | In den öffentlichen Angaben ist nicht aufgeführt, ob sie in detaillierten Protokollen erfasst werden | Bei Dateien zuerst eine schriftliche Bestätigung des Anbieters einholen |
Zwei Punkte sollten Sie besonders beachten. Erstens werden detaillierte Protokolle nur vorübergehend zur Unterstützung bei der Fehleranalyse aktiviert. Überlegen Sie daher bereits vor dem Erstellen eines Tickets oder einer Anfrage beim Kundendienst, welche Inhalte nicht in einem Beispiel zur Reproduktion des Problems auftauchen dürfen. Zweitens ist in den öffentlichen Angaben nicht aufgeführt, ob die Dateien selbst in detaillierten Protokollen erfasst werden. Wo nichts steht, sollten Sie nichts annehmen, sondern direkt nachfragen.
Informationen zur Aufbewahrungsdauer und zum Löschrhythmus gewöhnlicher Protokolle finden Sie in der APIYI-Dokumentation unter Richtlinie zur Protokollaufbewahrung. Wenn Sie Aufrufe abgleichen oder Unterlagen aufbewahren müssen, exportieren Sie Ihre Aufrufdaten rechtzeitig. Gehen Sie nicht einfach davon aus, dass die Plattform sie dauerhaft speichert.
🎯 Technischer Hinweis: Wenn Sie die Protokollierungsrichtlinien bewerten, rufen Sie am besten einmal in der APIYI-Konsole unter apiyi.com die Felder eines Aufrufprotokolls auf und vergleichen Sie sie mit den öffentlichen Angaben. Das ist anschaulicher, als nur den Beschreibungstext zu lesen.
Schritt 2: API-Schlüssel und Verbrauchslimits festlegen
Ein API-Schlüssel ist der Berechtigungsnachweis für Modellaufrufe – und zugleich das „Abhebungspasswort“ für dein Kontoguthaben. Ein möglicher Risikofaktor bei der Nutzung eines API-Proxy-Dienstes ist ein offengelegter Schlüssel. Häufig passiert das, wenn er in ein öffentliches Repository, einen Screenshot oder einen Gruppenchat gelangt.
Für die Verwaltung deiner Schlüssel haben sich folgende Maßnahmen bewährt:
- Nicht weitergeben: Schreibe den Schlüssel nicht in ein öffentliches Code-Repository und zeige ihn weder in Screenshots oder Bildschirmaufnahmen noch in Gruppenchats. Lies ihn im Code stattdessen aus einer Umgebungsvariablen aus.
- Nach Projekten trennen: Verwende für jedes Projekt einen eigenen Schlüssel. So lässt sich bei einem Vorfall schnell feststellen, welches Projekt betroffen ist, und du musst nur einen Schlüssel widerrufen.
- Berechtigungen auf den Zweck beschränken: Lege beim Erstellen eines Schlüssels je nach tatsächlichem Einsatzzweck Einschränkungen fest, etwa erlaubte Modelle, ein Ausgabenlimit oder eine IP-Beschränkung. Nutze alle verfügbaren Begrenzungen.
- Regelmäßig prüfen: Kontrolliere regelmäßig die Aufrufprotokolle und dein Guthaben. Bei Aufrufen über unbekannte Modelle oder zu ungewöhnlichen Zeiten solltest du aufmerksam werden.
- Bei Auffälligkeiten sofort handeln: Entdeckst du unbekannte Aufrufe oder ungewöhnliche Kosten, deaktiviere zuerst den betroffenen Schlüssel und erstelle einen neuen. Wende dich anschließend an den Anbieter, um die Protokolle abzugleichen.
Bei der Fehlersuche gibt es außerdem eine leicht zu übersehende Regel: Sende dem Kundenservice niemals den vollständigen API-Schlüssel. Eine Request-ID, der Zeitpunkt des Aufrufs und eine Beschreibung des Problems reichen aus, um den Vorfall zuzuordnen. Sobald du den vollständigen Schlüssel versendest, entsteht eine weitere Möglichkeit, dass er offengelegt wird.
Checkliste zur Selbstprüfung von API-Schlüsseln
| Prüfpunkt | Erfüllt, wenn | Falls nicht erfüllt |
|---|---|---|
| Speicherort | Umgebungsvariable oder Tool zur Geheimnisverwaltung | Sofort übertragen und bereits offengelegte Schlüssel neu erstellen |
| Projekttrennung | Jedes Projekt hat einen eigenen Schlüssel | Schlüssel nach Projekten aufteilen und alte Schlüssel nach und nach deaktivieren |
| Berechtigungsumfang | Modell, Ausgabenlimit oder IP sind eingeschränkt | Die verfügbaren Einschränkungen in der Konsole einrichten |
| Prüfrhythmus | Es gibt einen festen Zeitplan für Kontrollen | Kalendererinnerung einrichten und bei jeder Kontrolle die Guthabenänderung abgleichen |
Schritt 3: Prüfen Sie vor dem Aufladen die Rückerstattungsregeln und den Betreiber
Klären Sie vor dem Aufladen vier Punkte: die Bedingungen für Rückerstattungen, die Berechnung des Erstattungsbetrags, die Dauer bis zur Gutschrift und den Betreiber des Dienstes. Diese Informationen stehen auf der Richtlinienseite. Erst nach dem Aufladen festzustellen, dass „keine Rückerstattung möglich ist“, ist besonders ungünstig.
Die Rückerstattungsrichtlinie von APIYI sieht beispielsweise im Wesentlichen Folgendes vor: Innerhalb von 30 Tagen nach dem Aufladen kann eine Rückerstattung beantragt werden. Der Betrag richtet sich unter anderem nach dem nicht verbrauchten Guthaben; Aktionsguthaben wird abgezogen. Nutzer auf dem chinesischen Festland, für die bereits eine Rechnung ausgestellt wurde, können keine Rückerstattung beantragen. Wie lange die Gutschrift dauert, hängt von der Zahlungsmethode ab. Prüfen Sie deshalb vor dem Antrag die Details in der Richtlinie.
Auch der Betreiber des Dienstes ist wichtig. In den Nutzungsbedingungen von APIYI ist MrrBase, LLC als Betreiber aufgeführt. Sie können andere API-Proxy-Dienste auf die gleiche Weise prüfen: Ist der Betreiber klar angegeben, und finden Sie entsprechende Angaben in den Nutzungsbedingungen?
Wenden Sie sich bevorzugt über die auf der offiziellen Website oder in der Dokumentation angegebenen Kanäle an den Kundenservice. APIYI nennt den Kundenservice über WeCom, [email protected] und Telegram @apiyi001. Überweisen Sie nicht leichtfertig Geld und geben Sie keine Kontoinformationen weiter, wenn die Kontaktdaten nicht auf einer offiziellen Seite aufgeführt sind.
Checkliste zu Rückerstattungen und Betreiber
| Prüfpunkt | Zu klärende Frage | Beispiel für die öffentlichen Angaben von APIYI |
|---|---|---|
| Rückerstattungsfrist | Bis wann nach dem Aufladen kann ein Antrag gestellt werden? | Innerhalb von 30 Tagen nach dem Aufladen |
| Berechnung des Betrags | Wie wird der Betrag berechnet und wie wird Guthaben aus Aktionen behandelt? | Berechnung unter anderem anhand des nicht verbrauchten Guthabens; Aktionsguthaben wird abgezogen |
| Ausschlussgründe | In welchen Fällen ist keine Rückerstattung möglich? | Nutzer auf dem chinesischen Festland, für die bereits eine Rechnung ausgestellt wurde, können keine Rückerstattung beantragen |
| Dauer bis zur Gutschrift | Wie lange dauert es, bis der Betrag gutgeschrieben wird? | Abhängig von der Zahlungsmethode; siehe Details in der Richtlinie |
| Betreiber | Wer betreibt den Dienst? | MrrBase, LLC |
| Offizielle Kontaktkanäle | Wo kann man Kontakt aufnehmen? | Kundenservice über WeCom, [email protected], Telegram @apiyi001 |
Schritt 4: Modellnamen und Upstream-Kanäle überprüfen
„Das Modell wurde durch eine günstigere Variante ersetzt“ ist eine der häufigsten Sorgen von Nutzern eines API-Proxy-Dienstes. Statt die Ausgabequalität nach Gefühl zu beurteilen, sollten Sie dem Anbieter drei konkrete Fragen stellen: Welchem Upstream-Modell entsprechen die Modellnamen auf der Website und in den Protokollen? Wird ein Ausweichkanal verwendet? Wie lässt sich nachvollziehen, über welchen Kanal ein bestimmter Aufruf lief?
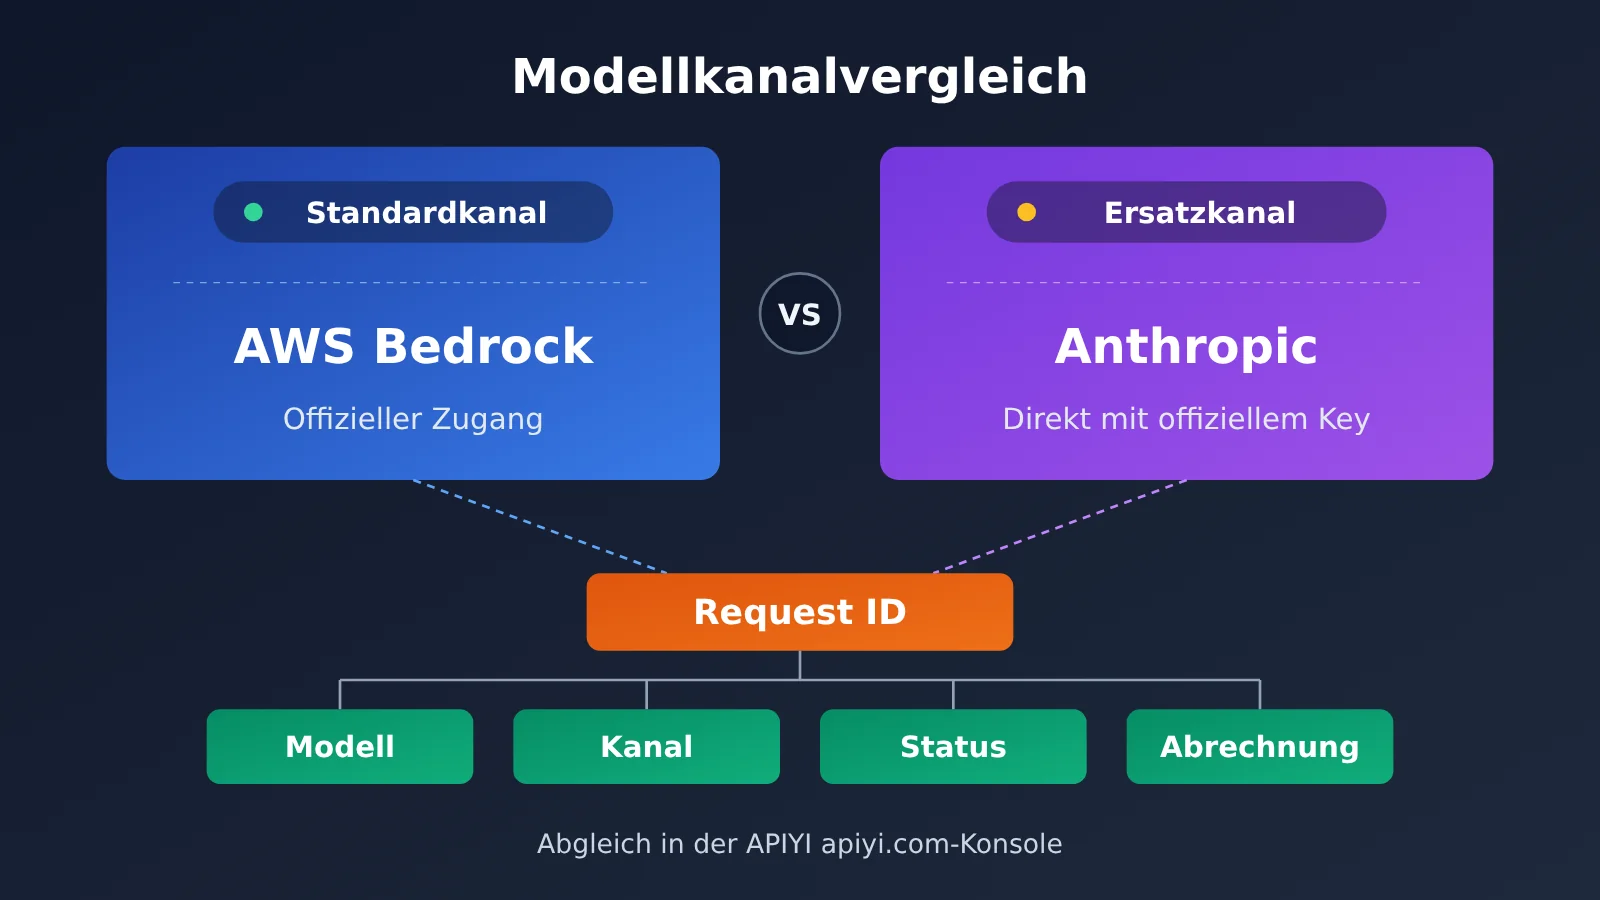
Als Beispiel: Laut der Dokumentation zur Modelltreue von APIYI nimmt der Dienst keine Herabstufung oder Ersetzung von Modellen vor. Bei Claude erfolgt die Anbindung standardmäßig über AWS Bedrock; als Ausweichkanal dient eine direkte Verbindung mit einem offiziellen Anthropic-Schlüssel. Wichtig ist, dass der Anbieter den „Standardkanal“ und den „Ausweichkanal“ auf einer öffentlichen Seite klar benennt, statt vage zu bleiben.
Einzelne Aufrufe anhand der Request ID überprüfen
Wenn Sie einen bestimmten Aufruf überprüfen möchten, speichern Sie dessen Request ID. Laut der Anleitung zur Fehleranalyse anhand der Request ID lassen sich damit das verwendete Modell, der Kanal, der Status und die Abrechnungsdaten des Aufrufs überprüfen. Bei Fragen können Sie die Request ID an den Kundenservice weitergeben.
Daraus ergibt sich eine praktische Gewohnheit: Speichern Sie jeden wichtigen Aufruf in Ihrem eigenen System. Halten Sie mindestens den Zeitpunkt, den Namen des angeforderten Modells, den Namen des zurückgegebenen Modells und den Token-Verbrauch fest. Bei Unstimmigkeiten können Ihre Aufzeichnungen und die Protokolle der Plattform einander bestätigen.
| Frage | Erwartete Antwort | Risiko, wenn die Antwort fehlt |
|---|---|---|
| Welchem Upstream-Modell entspricht der Modellname? | Eindeutige Zuordnung | Es lässt sich nicht feststellen, ob das Modell ersetzt wurde |
| Wird ein Ausweichkanal verwendet? | Angaben zum Ausweichkanal und zu den Bedingungen für den Wechsel | Bei einem Kanalwechsel ist das abweichende Verhalten nicht erklärbar |
| Wie lässt sich der Kanal eines einzelnen Aufrufs überprüfen? | Abfrage der Protokolle anhand der Request ID | Bei Unstimmigkeiten fehlen Nachweise |
| Werden Modelle herabgestuft? | Öffentliche Zusicherung, dass keine Herabstufung oder Ersetzung erfolgt | Es fehlt eine überprüfbare Zusicherung |
Schritt 5: Sensible Daten vor dem Absenden anonymisieren
Bei Unternehmenscode, unveröffentlichten Dokumenten, Kundendaten sowie Finanz- oder Gesundheitsdaten solltest du zuerst prüfen, ob ihre Verwendung den Sicherheitsanforderungen deiner Organisation entspricht. Wenn möglich, anonymisiere die Daten vorab. Um ein Problem zu untersuchen, solltest du es möglichst anhand eines kleinen Beispiels nachstellen, statt vollständige Unterlagen hochzuladen.
Wenn deine Organisation vorschreibt, dass sensible Informationen nicht über einen Drittanbieter-Proxy-Dienst verarbeitet werden dürfen, halte dich unbedingt an diese Vorgabe. Bequemlichkeit ist kein Grund, davon abzuweichen. Die Anonymisierung bietet keine absolute Sicherheit, sondern soll das Ausmaß einer möglichen Offenlegung so gering wie möglich halten.
Das folgende einfache Beispiel zeigt, wie du Daten lokal anonymisieren kannst: Vor dem Absenden der Eingabeaufforderung werden gängige sensible Angaben durch Platzhalter ersetzt. Das Beispiel erkennt nur einige häufige Formate. Es ersetzt weder eine manuelle Prüfung noch die Compliance-Vorgaben deiner Organisation.
import re

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

def redact(text: str) -> str:
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text

print(redact("联系 [email protected],手机 13800000000,Key sk-abcdefghijklmnop1234"))
Schnelleinstieg: Sicherheitscheck für API-Proxy-Dienste
In den ersten fünf Schritten geht es ums „Fragen“, in diesem Abschnitt ums „Prüfen“. Laden Sie bei der ersten Nutzung am besten zunächst nur einen kleinen Betrag auf. Testen Sie mit einem oder zwei Aufgaben aus Ihrem tatsächlichen Anwendungsfall, die keine sensiblen Informationen enthalten. Prüfen Sie anschließend die Aufrufprotokolle, das Modell und die Kosten. Wir empfehlen, zunächst 5 US-Dollar aufzuladen. Wenn alles Ihren Erwartungen entspricht, können Sie entscheiden, ob Sie Ihr Guthaben erhöhen möchten.
Minimalbeispiel: ein Testlauf, der sich abgleichen lässt
Der folgende Code liest den API-Schlüssel aus einer Umgebungsvariable, führt einen minimalen Aufruf aus und gibt den Namen des zurückgegebenen Modells sowie den Verbrauch aus. So kannst du die Angaben mit den Protokollen in der Konsole vergleichen:
import os
import openai

client = openai.OpenAI(
    api_key=os.environ["API_KEY_TEST"],
    base_url="https://api.apiyi.com/v1"  # 使用 APIYI 统一接口
)

resp = client.chat.completions.create(
    model="gpt-4o-mini",
    messages=[{"role": "user", "content": "用一句话介绍你自己"}],
    max_tokens=400,
)
print("id:", resp.id)
print("model:", resp.model)
print("usage:", resp.usage)
Ob resp.id aus der SDK-Antwort mit der Request-ID im Plattformprotokoll übereinstimmt, entnimm bitte der offiziellen Dokumentation. Suche in den Aufrufprotokollen der Konsole den Eintrag zum entsprechenden Zeitpunkt und vergleiche Modell, Status und Kosten mit der lokalen Ausgabe.
Vollständigen Code anzeigen: Testskript mit lokalem Audit-Protokoll
import json
import os
import re
import time
from typing import Optional

import openai

PATTERNS = {
    "EMAIL": r"[\w.+-]+@[\w-]+\.[\w.-]+",
    "PHONE": r"\b1[3-9]\d{9}\b",
    "API_KEY": r"\bsk-[A-Za-z0-9]{16,}\b",
}

AUDIT_FILE = "relay_audit.jsonl"


def redact(text: str) -> str:
    """Gängige sensible Felder vor dem Senden unkenntlich machen."""
    for label, pattern in PATTERNS.items():
        text = re.sub(pattern, f"<{label}>", text)
    return text


def call_and_audit(
    prompt: str,
    model: str = "gpt-4o-mini",
    system_prompt: Optional[str] = None,
    max_tokens: int = 400,
) -> str:
    """Das Modell aufrufen und abgleichbare Informationen in einer lokalen Audit-Datei speichern."""
    client = openai.OpenAI(
        api_key=os.environ["API_KEY_TEST"],
        base_url="https://api.apiyi.com/v1",  # 使用 APIYI 统一接口
    )

    messages = []
    if system_prompt:
        messages.append({"role": "system", "content": redact(system_prompt)})
    messages.append({"role": "user", "content": redact(prompt)})

    started = time.time()
    resp = client.chat.completions.create(
        model=model,
        messages=messages,
        max_tokens=max_tokens,
    )

    record = {
        "time": time.strftime("%Y-%m-%d %H:%M:%S", time.localtime(started)),
        "requested_model": model,
        "returned_model": resp.model,
        "response_id": resp.id,
        "prompt_tokens": resp.usage.prompt_tokens,
        "completion_tokens": resp.usage.completion_tokens,
        "latency_s": round(time.time() - started, 2),
    }
    with open(AUDIT_FILE, "a", encoding="utf-8") as f:
        f.write(json.dumps(record, ensure_ascii=False) + "\n")

    return resp.choices[0].message.content


if __name__ == "__main__":
    print(call_and_audit("请用两句话解释什么是 API 中转站"))
Öffne nach dem Skriptlauf die Datei relay_audit.jsonl und gleiche Zeitstempel, Modell und Token-Verbrauch Eintrag für Eintrag mit den Konsolenprotokollen ab. Wenn das angeforderte Modell nicht mit dem zurückgegebenen Modellnamen übereinstimmt oder sich Kosten und Verbrauch nicht nachvollziehen lassen, wende dich mit den Protokolldaten an den offiziellen Support.
🚀 Schnellstart: Für einen ersten Test mit kleinem Betrag empfiehlt sich APIYI auf apiyi.com. Führe zunächst das Skript aus und vergleiche anschließend die Konsolenprotokolle zur Selbstkontrolle. Sensible Daten musst du dafür nicht verwenden.
Häufig gestellte Fragen
F1: Speichert ein API-Proxy-Dienst meine Eingabeaufforderungen und Antworten?
Das hängt von den Angaben des jeweiligen Anbieters ab. Laut den öffentlichen Informationen von APIYI erfassen die normalen Aufrufprotokolle lediglich Zeitpunkt, Modell, Tokenverbrauch, Kosten und Status – nicht aber den Inhalt der Ein- und Ausgaben. Nur wenn Unterstützung bei der Fehleranalyse benötigt wird, können Administratoren vorübergehend detaillierte Protokolle aktivieren. Klären Sie diesen Punkt am besten, bevor Sie einen API-Proxy-Dienst nutzen.
F2: Warum sollte ich für verschiedene Projekte unterschiedliche API-Schlüssel verwenden?
Geht ein API-Schlüssel verloren oder tritt ein Problem damit auf, müssen Sie nur den Schlüssel des betroffenen Projekts widerrufen. Die anderen Projekte bleiben davon unberührt. Außerdem können Sie anhand der Aufrufprotokolle leichter erkennen, aus welchem Projekt ein ungewöhnlicher Aufruf stammt. Mit zusätzlichen Einschränkungen für verfügbare Modelle und Höchstbeträge lassen sich mögliche Schäden leichter begrenzen.
F3: Kann ich nach einer Aufladung immer den vollen Betrag zurückerstattet bekommen?
Nicht unbedingt – maßgeblich sind die jeweiligen Bedingungen. Bei APIYI können Sie beispielsweise innerhalb von 30 Tagen nach der Aufladung eine Rückerstattung beantragen. Der Betrag richtet sich unter anderem nach dem nicht verbrauchten Guthaben. Aktionsguthaben wird abgezogen; Nutzer in Festlandchina, für die bereits eine Rechnung ausgestellt wurde, können keine Rückerstattung beantragen. Lesen Sie vor dem Antrag die vollständigen Bedingungen. Wie lange die Rückzahlung dauert, hängt außerdem von der Zahlungsmethode ab.
F4: Wie kann ich überprüfen, ob das aufgerufene Modell nicht ausgetauscht wurde?
Gehen Sie in zwei Schritten vor: Fragen Sie zunächst beim Anbieter nach, welchem Upstream-Modell der Modellname entspricht und ob ein Ersatzkanal zum Einsatz kommt. Speichern Sie anschließend die Request ID wichtiger Aufrufe und prüfen Sie in den Protokollen Modell, Kanal, Status und Abrechnung des jeweiligen Aufrufs. Laut den öffentlichen Angaben von APIYI werden Modelle weder herabgestuft noch ausgetauscht. Sie können das mit einem kleinen Testaufruf über apiyi.com selbst überprüfen.
F5: Werden hochgeladene Dateien in detaillierten Protokollen gespeichert?
In den öffentlichen Angaben wird nicht erläutert, ob die Dateien selbst in detaillierten Protokollen erfasst werden. Gehen Sie deshalb nicht einfach davon aus, dass dies nicht geschieht. Fragen Sie den Anbieter, bevor Sie Dateien übermitteln. Bei sensiblen Inhalten wie Unternehmenscode oder Kundendaten sollten Sie diese vorher anonymisieren oder das Problem mit einem möglichst kleinen Beispieldatensatz nachstellen.
F6: Was kann ich tun, wenn laut Unternehmensrichtlinie sensible Informationen nicht über Drittanbieter verarbeitet werden dürfen?
Halten Sie sich an die Richtlinien Ihrer Organisation und umgehen Sie sie nicht aus Bequemlichkeit. Aufgaben ohne sensible Informationen können Sie über einen API-Proxy-Dienst verarbeiten lassen; Aufgaben mit sensiblen Informationen sollten in einer von Ihrer Organisation zugelassenen Umgebung bleiben. Eine Checkliste zur Selbstprüfung kann Risiken verringern, ersetzt aber nicht die geltenden Compliance-Anforderungen.
Wichtige Erkenntnisse zur Sicherheitsprüfung eines API-Proxy-Dienstes
- Protokolle differenziert betrachten: Normale und ausführliche Protokolle sind nicht dasselbe. Klären Sie zuerst, ob bei der Fehleranalyse auch Inhalte protokolliert werden.
- API-Schlüssel klar begrenzen: Verwenden Sie separate Schlüssel pro Projekt und schränken Sie Modelle, Kontingente oder IP-Adressen ein. Deaktivieren Sie einen Schlüssel bei Auffälligkeiten sofort und erstellen Sie ihn neu.
- Rückerstattungsbedingungen vollständig prüfen: Klären Sie vor einer Aufladung Fristen, Berechnung des Erstattungsbetrags, Ausschlussfälle und Auszahlungsdauer.
- Kanäle nachvollziehen können: Fragen Sie nach dem Modell des Upstream-Anbieters und verfügbaren Ausweichkanälen. Überprüfen Sie einzelne Aufrufe anhand der Request ID.
- Daten lokal anonymisieren: Anonymisieren Sie sensible Informationen, bevor Sie sie übermitteln. Wenn die Vorgaben Ihrer Organisation eine Übermittlung untersagen, verzichten Sie darauf.
- Erst mit kleinem Betrag starten: Laden Sie zunächst 5 US-Dollar auf und testen Sie einen realen Anwendungsfall. Für die erste Überprüfung empfiehlt sich APIYI über apiyi.com.
Zusammenfassung
Bei der Sicherheitsprüfung eines API-Proxy-Dienstes geht es vor allem darum, Werbeversprechen durch überprüfbare Fakten zu ersetzen:
- Protokolle und Anonymisierung: Klären Sie, welche Daten standardmäßig protokolliert werden, und anonymisieren Sie sensible Informationen vor der Übermittlung.
- API-Schlüssel und Kontingente: Trennen Sie Projekte voneinander, vergeben Sie Berechtigungen passend zum jeweiligen Zweck und deaktivieren Sie Schlüssel bei Auffälligkeiten umgehend.
- Rückerstattungen und Kanäle: Lesen Sie vor einer Aufladung die Rückerstattungsbedingungen vollständig durch, prüfen Sie, welches Unternehmen den Dienst betreibt, und gleichen Sie Modell und Kanal anhand der Request ID ab.
Bei der Auswahl eines API-Proxy-Dienstes sollten Sie sich nicht allein auf Werbeversprechen verlassen. Prüfen Sie Datenprotokollierung, Berechtigungen der API-Schlüssel, Rückerstattungsbedingungen und Modellkanäle einzeln und testen Sie den Dienst anschließend mit eigenen Aufrufen. So können Sie fundierter entscheiden. Für eine schnelle Überprüfung empfiehlt sich ein kleines Guthaben bei APIYI über apiyi.com. Wenn die Ergebnisse Ihren Erwartungen entsprechen, können Sie anschließend mehr Guthaben aufladen.
📚 Referenzen
-
Richtlinie zur Protokollaufbewahrung — Aufbewahrungsdauer und Löschrhythmus für reguläre Protokolle. Prüfen Sie den Zeitraum, bevor Sie Abrechnungsunterlagen archivieren.
-
Rückerstattungsrichtlinie — Informationen zu Rückerstattungsbedingungen, Berechnung des Betrags und Gutschrift. Prüfen Sie vor einer Aufladung, welche Fälle von einer Rückerstattung ausgeschlossen sind.
-
Nutzungsbedingungen — Angaben zum Betreiber und zu den vereinbarten Leistungen. Prüfen Sie, wer den Dienst betreibt.
-
Informationen zur Modelltreue — Informationen zu Modellkanälen und zur Zusage, keine Modelle herabzustufen. Erfahren Sie mehr über die standardmäßigen und alternativen Kanäle.
-
Hinweise zur Fehlerbehebung mit der Request ID — Prüfen Sie Modell, Kanal und Abrechnung für einen einzelnen Aufruf. Bei Unstimmigkeiten können Sie die Request ID dem Kundendienst mitteilen.
Autor: Technisches Team von APIYI
Technischer Austausch: Kontaktieren Sie uns auf der APIYI-Website unter apiyi.com. Weitere Informationen finden Sie im Dokumentationszentrum unter docs.apiyi.com.